Unsere Einschätzung: ShipSafe eignet sich für Einzelentwickler, Gründer und Agenturen, die einen verständlich formulierten Sicherheitsbericht für eine Website oder API wollen, mit einem kostenlosen passiven Quick Scan und einem einmaligen Deep Audit für $29 mit über 38 aktiven Prüfungen.
Wichtigste Einschränkung: Der kostenlose Quick Scan schaltet nur einen Befund mit niedrigem Schweregrad frei, und die Website stellt das Deep Audit nicht als formalen Pentest für Prüfer dar.
Von den Redakteuren des AI Tool Atlas.
Auf Basis der offiziellen Dokumentation des Anbieters; wir haben dieses Produkt nicht selbst getestet. Was „dokumentierte Übersicht“ bedeutet
Ist ShipSafe das Richtige für Sie?
ShipSafe eignet sich für Einzelentwickler, Gründer und Agenturen, die einen verständlich formulierten Sicherheitsbericht für eine Website oder API wollen, mit einem kostenlosen passiven Quick Scan und einem einmaligen Deep Audit für $29 mit über 38 aktiven Prüfungen. Auf Basis der Dokumentation des Anbieters, nicht in einem praktischen Test.
Am besten für: Einzelentwickler und Gründer
Auch gut geeignet für
Agenturen, die Kundenwebsites prüfen
Ein anderes Tool in Betracht ziehen, wenn der Quick Scan schaltet nur einen Befund mit niedrigem Schweregrad frei
Oder wenn
Das Deep Audit wird pro Audit einzeln bezahlt
Kein Ersatz für einen formalen Pentest im Sinne von Prüfern
ShipSafe Preise und Nutzungslimits
Preise am Sep 29, 2026 auf der offiziellen US-Preisseite geprüft. Offizielle Preise ↗ Preise und Limits ändern sich häufig.
Kostenloser Zugang und Testbedingungen
Kostenloser Quick Scan für jede URL.
Keine Testphase; der Quick Scan ist kostenlos.
Kostenpflichtige Tarife: was sich beim Upgrade ändert
Für: Proving security to customers and closing deals
Limits
One payment per report
Enthält
38+ active exploit-tests across OWASP Top 10
Plain-English remediation steps
2 mehr
PDF report export and shareable link
Permanent report archive
Keine API
Nutzungsobergrenzen, Guthaben und Zusatzkosten
Keine; kein Abonnement.
Nicht angegeben.
Was ist ShipSafe und wie funktioniert es?
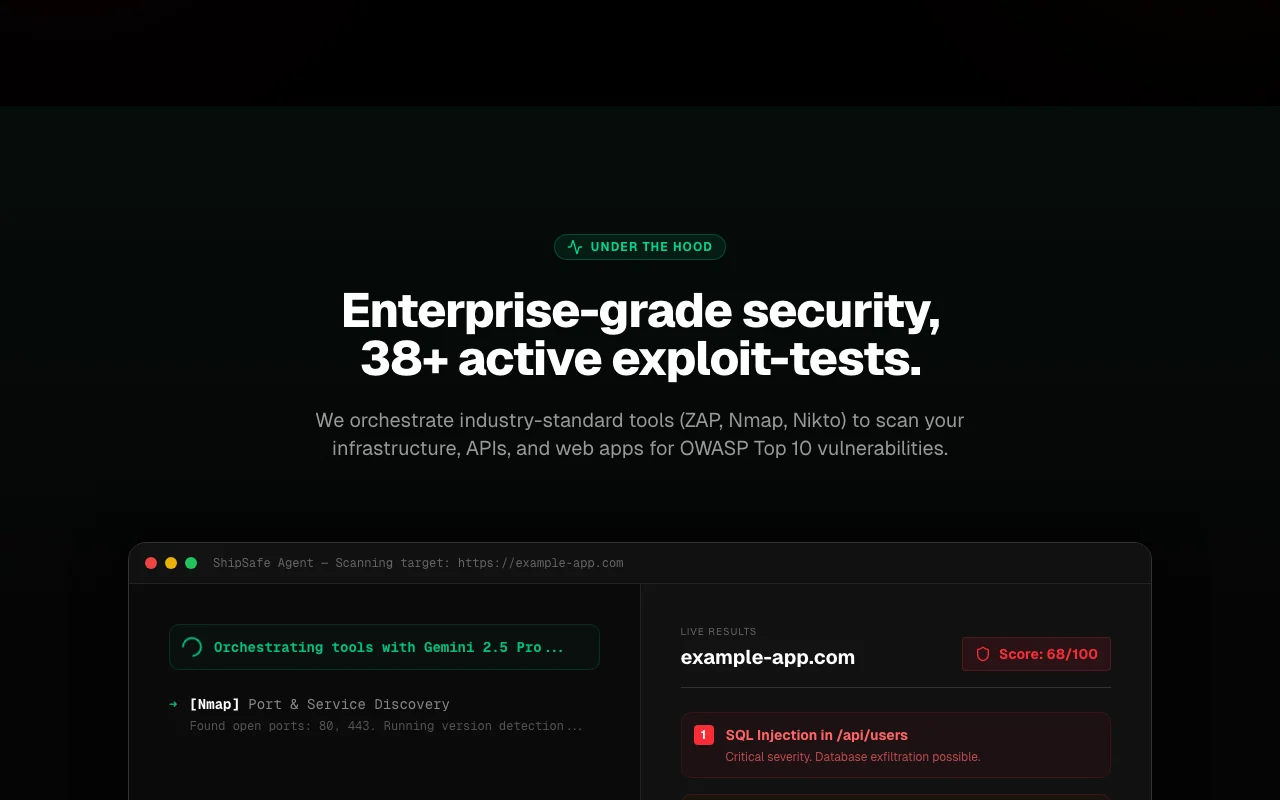
ShipSafe durchsucht Websites und APIs nach verbreiteten Schwachstellen und erklärt die Befunde in verständlicher Sprache. Laut Website steuert es Tools wie ZAP, Nmap und Nikto und nutzt ein KI-Modell, um Schritte zur Behebung zu formulieren.
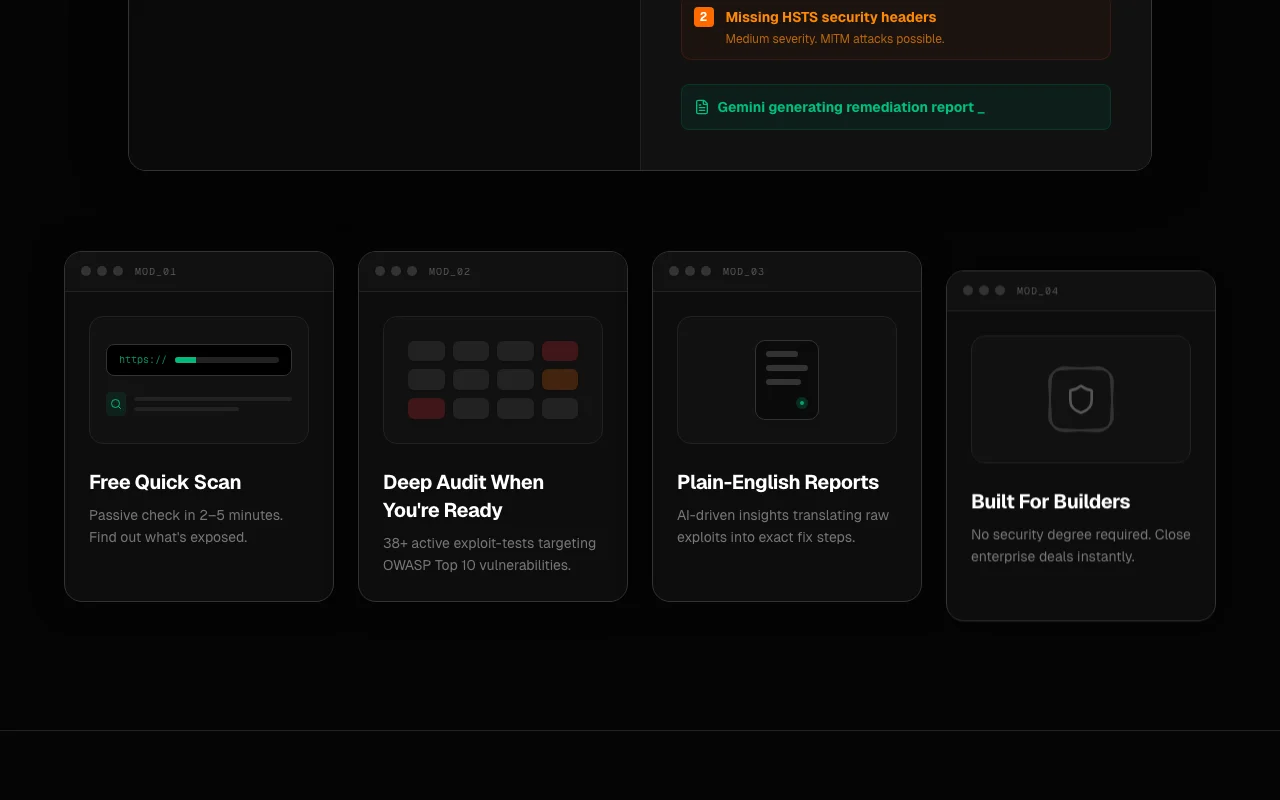
Ein kostenloser passiver Quick Scan liefert einen Score und die Zahl der Probleme; ein bezahltes Deep Audit führt über 38 aktive Prüfungen zu den OWASP Top 10 durch und bietet einen PDF-Bericht samt teilbarem Link.
Offizielle Website von ShipSafe: So stellt sich das Produkt selbst dar. shipsafe.site, erfasst Oct 2, 2026
Was Sie liefern und was Sie erhalten
Was Sie ShipSafe geben und was zurückkommt, laut Dokumentation
Sie liefern
URL einer Website oder API
Kontoanmeldung über Clerk
Sie erhalten zurück
Sicherheits-Score und Zahl der Probleme nach Schweregrad
Behebungsschritte in verständlicher Sprache
PDF-Bericht und teilbarer Link
Wo Sie es nutzen können
Plattformen
Web
Konto
Erforderlich
Prüfungen
Über 38 aktive, OWASP Top 10
Tools
ZAP, Nmap, Nikto, SSLyze, Playwright
KI-Modell
Google Gemini 2.5 Pro
Dauer des Quick Scans
2 bis 5 Minuten
Bericht
PDF und teilbarer Link
Die besten Einsatzzwecke für ShipSafe
Die Szenarien erarbeiten unsere Redakteure anhand der Dokumentation; das tatsächliche Ergebnis hängt von Ihrer Eingabe und Ihrem Tarif ab.
KI-gebaute Apps vor dem Launch prüfen
Wer
Vibe-Coder und Einzelentwickler
Sie liefern
URL der bereitgestellten App
Erwartetes Ergebnis
Ein Score und Schwachstellen mit Schritten zur Behebung
Funktionsüberblick auf der offiziellen Website. shipsafe.site, erfasst Oct 2, 2026
Kostenloser passiver Quick Scan
Führt in 2 bis 5 Minuten eine passive, rein lesende Prüfung durch und liefert einen Score mit der Zahl der Probleme nach Schweregrad. Sie sehen die Angriffsfläche, bevor Sie bezahlen.
Führt mit Tools wie ZAP, Nmap, Nikto und SSLyze aktive Exploit-Tests gegen die Kategorien der OWASP Top 10 durch. Findet Probleme wie SQL-Injection und schwache Header.
Zugriff: $29 pro AuditLimit: Aktives Scannen sollte sich nur gegen Systeme richten, die Sie testen dürfenQuelle (öffnet in neuem Tab)
Behebungsschritte in verständlicher Sprache
Nutzt Google Gemini 2.5 Pro, um die Rohausgabe der Tools in Schritt-für-Schritt-Lösungen zu übersetzen. Auch Personal ohne Sicherheitskenntnisse kann auf die Ergebnisse reagieren.
Sie können jede URL sofort ohne DNS-Einrichtung scannen. Schneller Start.
Zugriff: Alle ScansLimit: Sie sind dafür verantwortlich, nur Websites zu scannen, die Sie testen dürfenQuelle (öffnet in neuem Tab)
Vor- und Nachteile sowie Ausschlusskriterien
Gründe für die Wahl von ShipSafe
Kostenloser Quick Scan verfügbar Sie sehen einen Score, bevor Sie bezahlen.dokumentiertQuelle (öffnet in neuem Tab)
Einmalpreis von $29 für das Deep Audit, kein Abonnement Sie zahlen nur, wenn Sie einen Bericht benötigen.dokumentiertQuelle (öffnet in neuem Tab)
Berichte für Leser ohne Sicherheitshintergrund geschrieben Gründer können die Lösungen selbst umsetzen.dokumentiertQuelle (öffnet in neuem Tab)
Berichtsexport und Teilen inklusive Nützlich für Sicherheitsprüfungen durch Kunden.dokumentiertQuelle (öffnet in neuem Tab)
Nutzt etablierte Scanner (ZAP, Nmap, Nikto, SSLyze) Die Befunde beruhen auf bekannten Werkzeugen.dokumentiertQuelle (öffnet in neuem Tab)
Vor dem Bezahlen bei ShipSafe prüfen
Der Quick Scan schaltet nur einen Befund mit niedrigem Schweregrad frei Der kostenlose Tarif zeigt wenig Details.dokumentiertQuelle (öffnet in neuem Tab)
Das Deep Audit wird pro Audit einzeln bezahlt Jeder wiederholte Scan kostet $29.dokumentiertQuelle (öffnet in neuem Tab)
Kein Ersatz für einen formalen Pentest im Sinne von Prüfern Manche Compliance-Programme verlangen weiterhin einen Pentest durch Menschen.dokumentiertQuelle (öffnet in neuem Tab)
Nur der Webzugang wurde bestätigt Keine API- oder CI-Integration dokumentiert.dokumentiertQuelle (öffnet in neuem Tab)
Scan-Befunde werden zur Auswertung an Google Gemini gesendet Technische Befunde verlassen den Scanner in Richtung eines Drittanbieters.dokumentiertQuelle (öffnet in neuem Tab)
So nutzen Sie ShipSafe für eine Web-App auf Schwachstellen scannen
ShipSafe einrichten
Öffnen Sie shipsafe.site und melden Sie sich an (die Authentifizierung läuft über Clerk).
Geben Sie die URL einer Website ein, die Ihnen gehört oder die Sie testen dürfen.
Wählen Sie Run Quick Scan für die kostenlose passive Prüfung.
Warten Sie 2 bis 5 Minuten auf den Score.
Beispiel: eine Web-App auf Schwachstellen scannen
Prüfen Sie den Score und die Zahl der Probleme nach Schweregrad.
Klicken Sie auf Get Full Audit und zahlen Sie die einmaligen $29.
Warten Sie, bis die über 38 aktiven Prüfungen abgeschlossen sind.
Öffnen Sie den Bericht, um Schritte wie das Hinzufügen von HSTS-Headern zu sehen.
Ergebnis prüfen und exportieren
Setzen Sie eine Lösung um und starten Sie den Quick Scan erneut, um zu sehen, wie die Zahl der Probleme sinkt.
Laden Sie das PDF herunter und öffnen Sie den teilbaren Link, um zu prüfen, ob er sich laden lässt.
Datenschutz, Datennutzung und kommerzielle Rechte
Zusammengefasst aus den aktuellen Richtlinien des Anbieters; dies ist keine Rechtsberatung, und das Badge eines Anbieters ersetzt kein unabhängiges Audit.
Wie Ihre Eingaben und Ausgaben verarbeitet werden
Speichert die Ziel-URL, technische Befunde und KI-generierte Auswertungen; die Befunde werden an Google Gemini 2.5 Pro gesendet.
Quick Scans werden nach 90 Tagen gelöscht; Deep Audits bleiben archiviert, bis Sie sie löschen.
Kommerzielle Nutzung und Tarifbeschränkungen
Quick Scan: 90 Tage Aufbewahrung, Deep Audit: dauerhaftes Archiv
Einen passiven, rein lesenden Scan mit Score und der Zahl der Probleme nach Schweregrad, der einen Befund mit niedrigem Schweregrad freischaltet; die Berichte werden 90 Tage aufbewahrt. Quelle (öffnet in neuem Tab)
Muss ich meine Domain für ShipSafe verifizieren?
Nein. Sie können einen Quick Scan oder ein Deep Audit sofort für jede URL ausführen, ohne DNS zu konfigurieren. Quelle (öffnet in neuem Tab)
Welche Tools nutzt ShipSafe?
ZAP, Nmap, Nikto, SSLyze und Playwright zum Scannen, wobei Google Gemini 2.5 Pro den verständlichen Bericht verfasst. Quelle (öffnet in neuem Tab)
Wie lange werden ShipSafe-Berichte aufbewahrt?
Kostenlose Quick Scans werden nach 90 Tagen gelöscht; bezahlte Deep Audits werden dauerhaft archiviert, sofern Sie sie nicht löschen. Quelle (öffnet in neuem Tab)
Nicht verifiziert: API- oder CI-Integration; Nutzung der Befunde für Trainingszwecke; Verfügbarkeit in den USA.
Wie wir diese Seite dokumentiert haben und pflegen
Jede Angabe zu ShipSafe oben stammt aus den 3 hier aufgeführten offiziellen Seiten, zuletzt verglichen am Sep 29, 2026; wir haben ShipSafe nicht selbst getestet, daher gibt es keine redaktionelle Bewertung. Wie wir Seiten prüfen und erneut prüfen.
Artikel aktualisiert Oct 10, 2026; Preise geprüft Sep 29, 2026. Ausgehende Links zu Anbietern sind einfache Links; wir erhalten keine Provisionen. So testen wir · Fehler melden