Nossa opinião: O ShipSafe serve para desenvolvedores independentes, fundadores e agências que querem um relatório de segurança em linguagem simples para um site ou API, com um Quick Scan passivo gratuito e um Deep Audit pago uma única vez, por $29, que executa mais de 38 verificações ativas.
Principal limitação: O Quick Scan gratuito libera apenas um achado de baixa gravidade, e o site não apresenta o Deep Audit como um pentest formal para auditores.
Pela equipe editorial do AI Tool Atlas.
Com base na documentação oficial do fornecedor; não testamos este produto na prática. O que “visão geral documentada” significa
O ShipSafe é para você?
O ShipSafe serve para desenvolvedores independentes, fundadores e agências que querem um relatório de segurança em linguagem simples para um site ou API, com um Quick Scan passivo gratuito e um Deep Audit pago uma única vez, por $29, que executa mais de 38 verificações ativas. Com base na documentação do fornecedor, fora de um teste prático.
Ideal para: Desenvolvedores independentes e fundadores
Também indicado para
Agências que verificam sites de clientes
Considere outra ferramenta se o Quick Scan libera apenas um achado de baixa gravidade
Ou se
O Deep Audit é uma compra paga por auditoria
Não substitui um pentest formal, como definido pelos auditores
Preços e limites de uso do ShipSafe
Preços verificados em Sep 29, 2026 na página oficial de preços dos EUA. Preços oficiais ↗ Preços e limites mudam com frequência.
Para: Proving security to customers and closing deals
Limites
One payment per report
Inclui
38+ active exploit-tests across OWASP Top 10
Plain-English remediation steps
2 mais
PDF report export and shareable link
Permanent report archive
Sem API
Limites de uso, créditos e custos extras
Nenhum; sem assinatura.
Não informado.
O que é ShipSafe e como funciona?
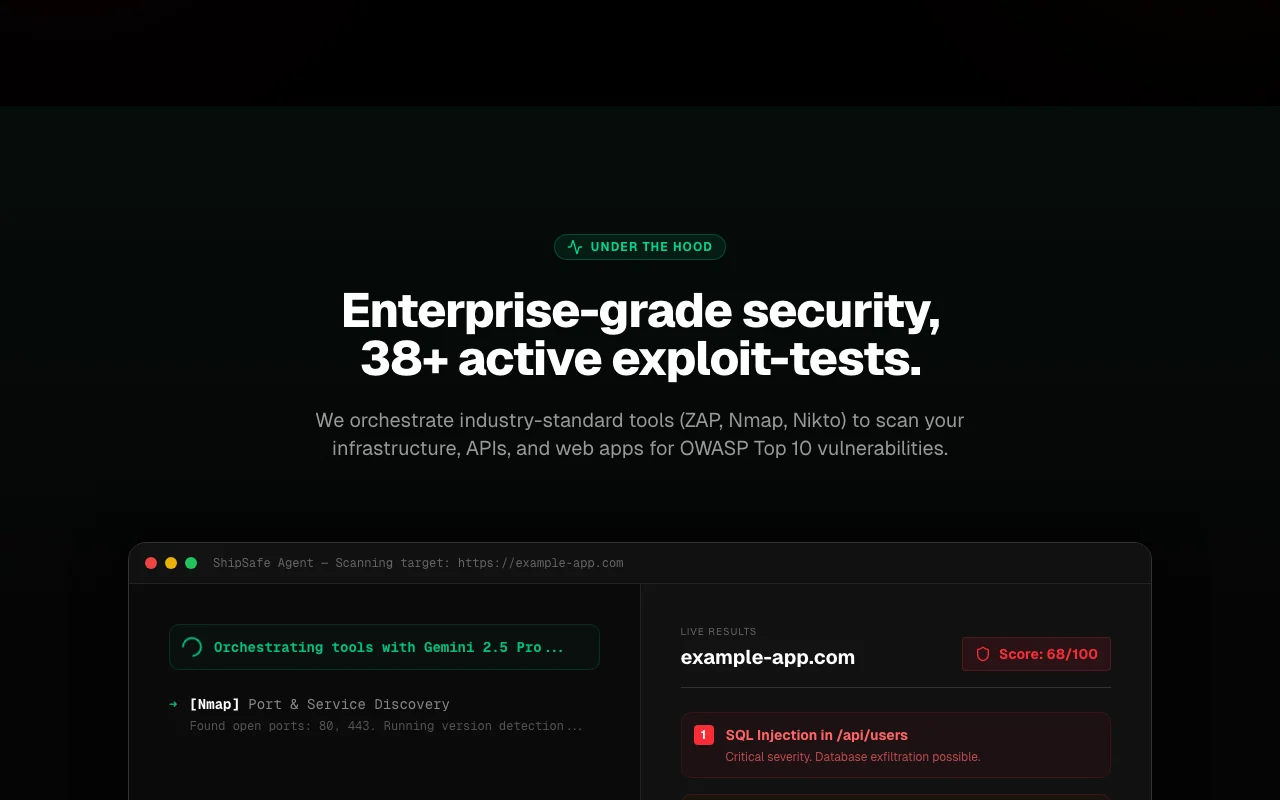
O ShipSafe analisa sites e APIs em busca de vulnerabilidades comuns e explica os achados em linguagem simples. O site diz que orquestra ferramentas como ZAP, Nmap e Nikto e usa um modelo de IA para escrever os passos de correção.
Um Quick Scan passivo e gratuito entrega uma nota e a contagem de problemas; um Deep Audit pago executa mais de 38 verificações ativas que cobrem o OWASP Top 10 e oferece um relatório em PDF e um link compartilhável.
Site oficial do ShipSafe: como o produto se apresenta. shipsafe.site, capturado Oct 2, 2026
O que você fornece e o que recebe de volta
O que você fornece a ShipSafe e o que recebe de volta, segundo a documentação
O que você fornece
URL do site ou da API
Login na conta via Clerk
O que você recebe de volta
Nota de segurança e contagem de problemas por gravidade
Passos de correção em linguagem simples
Relatório em PDF e link compartilhável
Onde você pode usar
Plataformas
Web
Conta
Obrigatório
Verificações
Mais de 38 ativas, OWASP Top 10
Ferramentas
ZAP, Nmap, Nikto, SSLyze, Playwright
Modelo de IA
Google Gemini 2.5 Pro
Duração do Quick Scan
2 a 5 minutos
Relatório
PDF e link compartilhável
Melhores casos de uso do ShipSafe
Os cenários são elaborados por nossos editores a partir da documentação; o resultado real depende da sua entrada e do seu plano.
Verificar apps criados com IA antes do lançamento
Quem
Quem programa no estilo vibe coding e desenvolvedores independentes
O que você fornece
URL do app publicado
Resultado esperado
Uma nota e as vulnerabilidades com os passos de correção
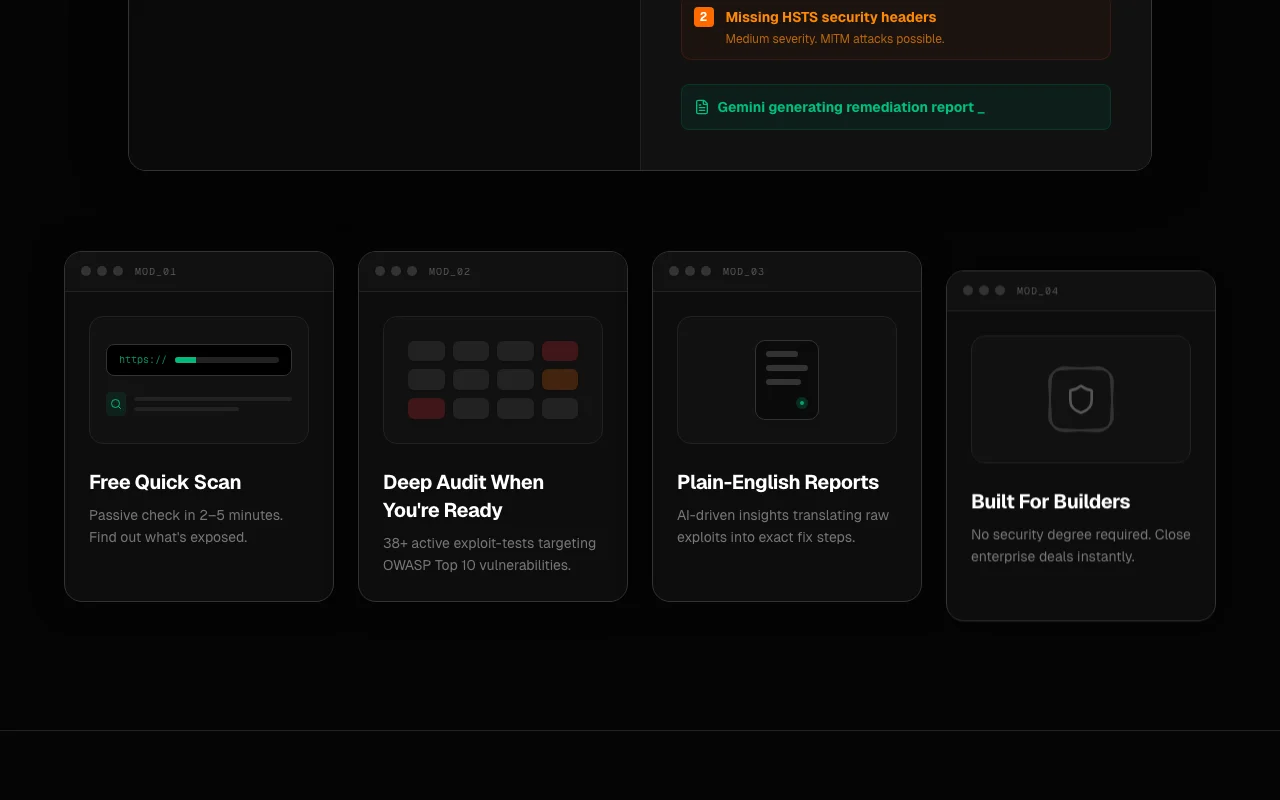
Visão geral dos recursos no site oficial. shipsafe.site, capturado Oct 2, 2026
Quick Scan passivo gratuito
Faz uma verificação passiva, somente de leitura, em 2 a 5 minutos e devolve uma nota com a contagem de problemas por gravidade. Veja sua exposição antes de pagar.
Executa testes ativos de exploração com ferramentas como ZAP, Nmap, Nikto e SSLyze nas categorias do OWASP Top 10. Encontra problemas como injeção de SQL e cabeçalhos fracos.
Acesso: $29 por auditoriaLimite: A varredura ativa deve mirar apenas sistemas que você tem permissão para testarfonte (abre em uma nova guia)
Passos de correção em linguagem simples
Usa o Google Gemini 2.5 Pro para transformar a saída bruta das ferramentas em correções passo a passo. Quem não é da área de segurança consegue agir sobre os resultados.
Preço único de $29 pelo Deep Audit, sem assinatura Você paga só quando precisa de um relatório.documentadofonte (abre em uma nova guia)
Relatórios escritos para quem não é da área de segurança Os fundadores conseguem aplicar as correções por conta própria.documentadofonte (abre em uma nova guia)
Exportação e compartilhamento de relatórios incluídos Útil para revisões de segurança feitas por clientes.documentadofonte (abre em uma nova guia)
Usa scanners consolidados (ZAP, Nmap, Nikto, SSLyze) Os achados se baseiam em ferramentas conhecidas.documentadofonte (abre em uma nova guia)
Confira antes de pagar pelo ShipSafe
O Quick Scan libera apenas um achado de baixa gravidade O plano gratuito mostra pouco detalhe.documentadofonte (abre em uma nova guia)
Não substitui um pentest formal, como definido pelos auditores Alguns programas de conformidade ainda exigem um pentest feito por pessoas.documentadofonte (abre em uma nova guia)
Só o acesso pela web foi confirmado Não há API nem integração com CI documentadas.documentadofonte (abre em uma nova guia)
Os achados das varreduras são enviados ao Google Gemini para interpretação Os achados técnicos saem do scanner e vão para um terceiro.documentadofonte (abre em uma nova guia)
Como usar o ShipSafe para varrer um app web em busca de vulnerabilidades
Configurar ShipSafe
Abra shipsafe.site e faça login (a autenticação usa o Clerk).
Digite a URL de um site que seja seu ou que você tenha permissão para testar.
Escolha Run Quick Scan para a verificação passiva gratuita.
Aguarde de 2 a 5 minutos pela nota.
Exemplo: varrer um app web em busca de vulnerabilidades
Revise a nota e a contagem de problemas por gravidade.
Clique em Get Full Audit e pague os $29 únicos.
Espere as mais de 38 verificações ativas terminarem.
Abra o relatório para ver passos como adicionar cabeçalhos HSTS.
Revise e exporte o resultado
Aplique uma correção e rode um novo Quick Scan para ver a contagem de problemas cair.
Baixe o PDF e abra o link compartilhável para confirmar que ele carrega.
Privacidade, uso de dados e direitos comerciais
Resumido a partir das políticas atuais do fornecedor; não é aconselhamento jurídico, e o selo de um fornecedor não é uma auditoria independente.
Como suas entradas e saídas são tratadas
Armazena a URL alvo, os achados técnicos e as interpretações geradas por IA; os achados são enviados ao Google Gemini 2.5 Pro.
Os Quick Scans são apagados após 90 dias; os Deep Audits ficam arquivados até você excluí-los.
Uso comercial e restrições de plano
Retenção de 90 dias para o Quick Scan, contra arquivo permanente para o Deep Audit
Uma varredura passiva, somente de leitura, com nota e contagem de problemas por gravidade, que libera um achado de baixa gravidade, com relatórios guardados por 90 dias. fonte (abre em uma nova guia)
Preciso verificar meu domínio no ShipSafe?
Não. Você pode rodar um Quick Scan ou Deep Audit em qualquer URL na hora, sem configurar DNS. fonte (abre em uma nova guia)
Quais ferramentas o ShipSafe usa?
ZAP, Nmap, Nikto, SSLyze e Playwright para a varredura, com o Google Gemini 2.5 Pro escrevendo o relatório em linguagem simples. fonte (abre em uma nova guia)
Por quanto tempo os relatórios do ShipSafe ficam guardados?
Os Quick Scans gratuitos são apagados após 90 dias; os Deep Audits pagos ficam arquivados para sempre, a menos que você os exclua. fonte (abre em uma nova guia)
Não verificado: API ou integração com CI; Uso dos achados para treinamento; Disponibilidade nos EUA.
Como documentamos e mantemos esta página
Todos os fatos sobre ShipSafe acima vêm de 3 páginas oficiais listados aqui, comparados pela última vez em Sep 29, 2026; não executamos ShipSafe por conta própria, por isso ele não tem nota editorial. Como verificamos e reverificamos as páginas.
Artigo atualizado em Oct 10, 2026; preços verificados Sep 29, 2026. Os links para fornecedores são links comuns; não ganhamos comissões. Como avaliamos · Relatar um erro