Nuestra opinión: ShipSafe es adecuado para desarrolladores independientes, fundadores y agencias que quieren un informe de seguridad en lenguaje claro de un sitio web o API, con un Quick Scan pasivo gratuito y un Deep Audit de pago único de $29 que ejecuta más de 38 comprobaciones activas.
Limitación principal: El Quick Scan gratuito desbloquea solo un hallazgo de baja gravedad, y el sitio no presenta el Deep Audit como un pentest formal para auditores.
Por los editores de AI Tool Atlas.
Basado en la documentación oficial del proveedor; no hemos probado este producto en la práctica. Qué significa “resumen documentado”
¿ShipSafe es para ti?
ShipSafe es adecuado para desarrolladores independientes, fundadores y agencias que quieren un informe de seguridad en lenguaje claro de un sitio web o API, con un Quick Scan pasivo gratuito y un Deep Audit de pago único de $29 que ejecuta más de 38 comprobaciones activas. Basado en la documentación del proveedor, sin prueba práctica.
Ideal para: Desarrolladores independientes y fundadores
También encaja bien en
Agencias que revisan sitios de clientes
Considera otra herramienta si el Quick Scan desbloquea solo un hallazgo de baja gravedad
O si
El Deep Audit es una compra de pago por auditoría
No sustituye a un pentest formal tal como lo definen los auditores
Precios y límites de uso de ShipSafe
Precios revisados el Sep 29, 2026 en la página oficial de precios de EE. UU. Precios oficiales ↗ Los precios y los límites cambian con frecuencia.
Para: Proving security to customers and closing deals
Límites
One payment per report
Incluye
38+ active exploit-tests across OWASP Top 10
Plain-English remediation steps
2 más
PDF report export and shareable link
Permanent report archive
Sin API
Límites de uso, créditos y costos adicionales
Ninguno; sin suscripción.
No indicado.
¿Qué es ShipSafe y cómo funciona?
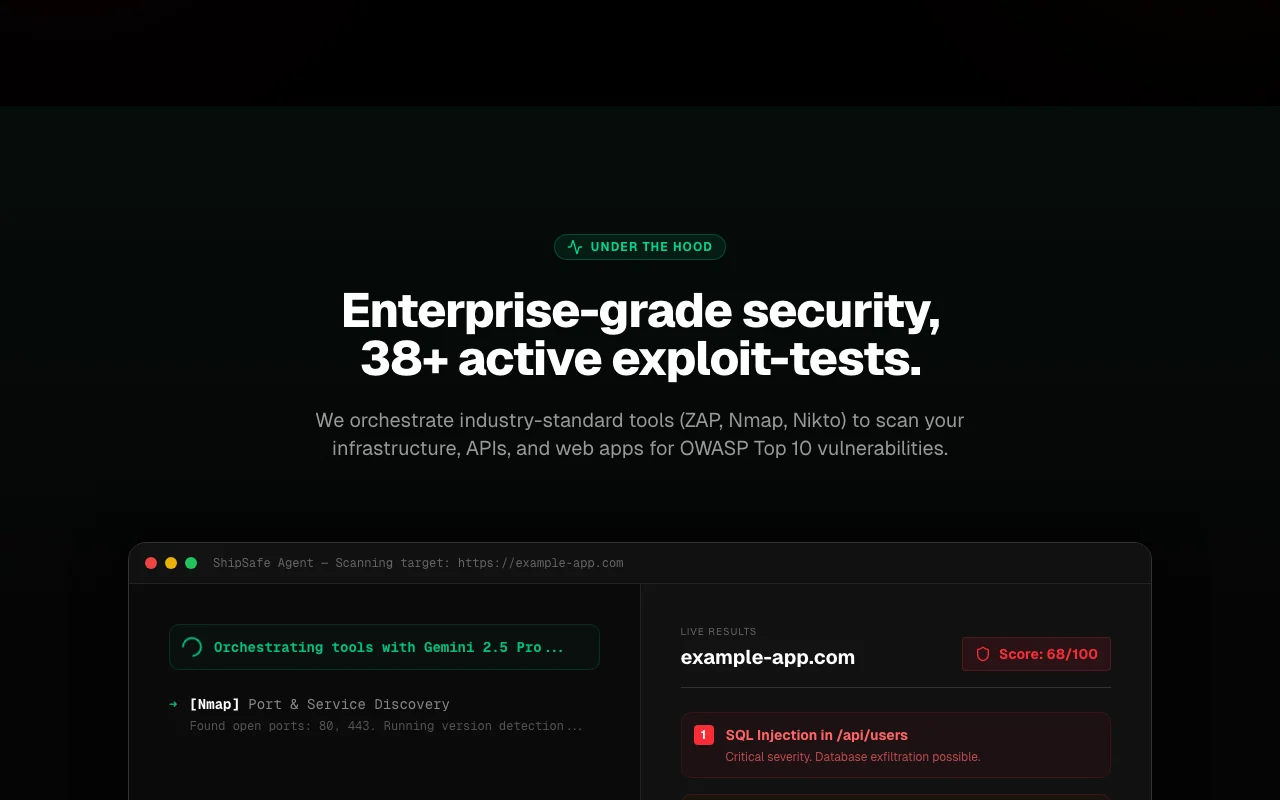
ShipSafe analiza sitios web y APIs en busca de vulnerabilidades comunes y explica los hallazgos en lenguaje claro. El sitio dice que orquesta herramientas como ZAP, Nmap y Nikto y usa un modelo de IA para escribir los pasos de corrección.
Un Quick Scan pasivo gratuito da una puntuación y el recuento de problemas; un Deep Audit de pago ejecuta más de 38 comprobaciones activas que cubren el OWASP Top 10 y ofrece un informe en PDF y un enlace para compartir.
Sitio oficial de ShipSafe: cómo se presenta el producto. shipsafe.site, capturado Oct 2, 2026
Qué aportas y qué recibes
Qué le das a ShipSafe y qué devuelve, según su documentación
Lo que aportas
URL de un sitio web o API
Inicio de sesión de cuenta mediante Clerk
Lo que recibes
Puntuación de seguridad y recuento de problemas por gravedad
Pasos de corrección en lenguaje claro
Informe en PDF y enlace para compartir
Dónde puedes usarla
Plataformas
Web
Cuenta
Obligatorio
Comprobaciones
Más de 38 activas, OWASP Top 10
Herramientas
ZAP, Nmap, Nikto, SSLyze, Playwright
Modelo de IA
Google Gemini 2.5 Pro
Tiempo del Quick Scan
2-5 minutos
Informe
PDF y enlace para compartir
Mejores casos de uso de ShipSafe
Nuestros editores elaboran los escenarios a partir de la documentación; el resultado real depende de tu entrada y tu plan.
Revisar aplicaciones creadas con IA antes del lanzamiento
Quién
Vibe coders y desarrolladores independientes
Lo que aportas
URL de la aplicación desplegada
Resultado esperado
Una puntuación y vulnerabilidades con pasos de corrección
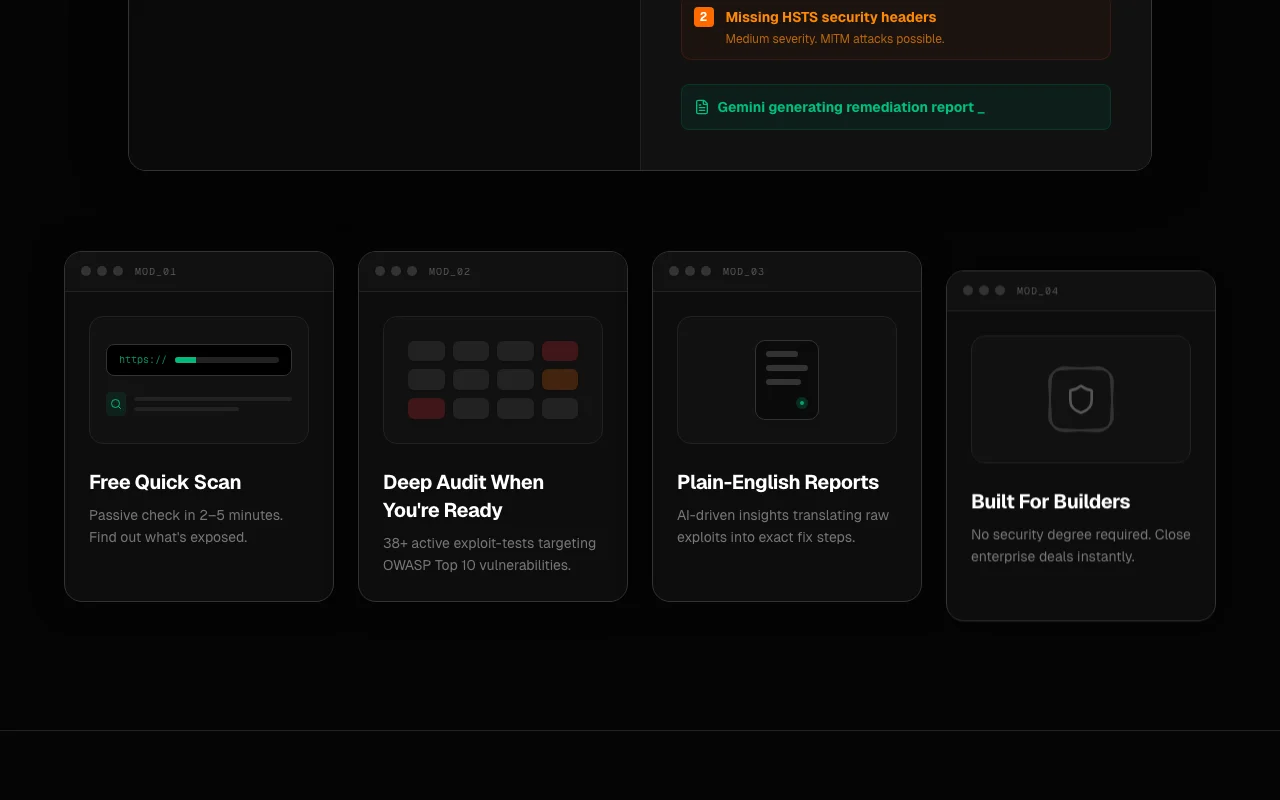
Resumen de funciones en el sitio oficial. shipsafe.site, capturado Oct 2, 2026
Quick Scan pasivo gratuito
Ejecuta una comprobación pasiva de solo lectura en 2-5 minutos y devuelve una puntuación con el recuento de problemas por gravedad. Ve la exposición antes de pagar.
Ejecuta pruebas de explotación activas con herramientas como ZAP, Nmap, Nikto y SSLyze contra las categorías del OWASP Top 10. Encuentra problemas como inyección SQL y cabeceras débiles.
Acceso: $29 por auditoríaLímite: El escaneo activo solo debe dirigirse a sistemas que tengas permiso para probarfuente (se abre en una pestaña nueva)
Pasos de corrección en lenguaje claro
Usa Google Gemini 2.5 Pro para convertir la salida en bruto de las herramientas en correcciones paso a paso. El personal sin perfil de seguridad puede actuar sobre los resultados.
Informes escritos para lectores sin perfil de seguridad Los fundadores pueden aplicar las correcciones ellos mismos.documentadafuente (se abre en una pestaña nueva)
Exportación y uso compartido de informes incluidos Útil para las revisiones de seguridad de clientes.documentadafuente (se abre en una pestaña nueva)
Usa escáneres consolidados (ZAP, Nmap, Nikto, SSLyze) Los hallazgos se apoyan en herramientas conocidas.documentadafuente (se abre en una pestaña nueva)
No sustituye a un pentest formal tal como lo definen los auditores Algunos programas de cumplimiento aún exigen un pentest humano.documentadafuente (se abre en una pestaña nueva)
Los hallazgos del escaneo se envían a Google Gemini para su interpretación Los hallazgos técnicos salen del escáner hacia un tercero.documentadafuente (se abre en una pestaña nueva)
Cómo usar ShipSafe para escanear una aplicación web en busca de vulnerabilidades
Configurar ShipSafe
Abre shipsafe.site e inicia sesión (la autenticación usa Clerk).
Introduce la URL de un sitio que sea tuyo o que puedas probar.
Elige Run Quick Scan para la comprobación pasiva gratuita.
Espera de 2 a 5 minutos para obtener la puntuación.
Ejemplo: escanear una aplicación web en busca de vulnerabilidades
Revisa la puntuación y el recuento de problemas por gravedad.
Haz clic en Get Full Audit y paga los $29 de pago único.
Espera a que terminen las más de 38 comprobaciones activas.
Abre el informe para ver pasos como añadir cabeceras HSTS.
Revisa y exporta el resultado
Aplica una corrección y vuelve a ejecutar un Quick Scan para ver cómo baja el recuento de problemas.
Descarga el PDF y abre el enlace para compartir para confirmar que carga.
Privacidad, uso de datos y derechos comerciales
Resumido de las políticas vigentes del proveedor; no es asesoría legal y la insignia de un proveedor no es una auditoría independiente.
Cómo se tratan tus entradas y salidas
Almacena la URL objetivo, los hallazgos técnicos y las interpretaciones generadas por IA; los hallazgos se envían a Google Gemini 2.5 Pro.
Los Quick Scans se eliminan tras 90 días; los Deep Audits se archivan hasta que los elimines.
Uso comercial y restricciones del plan
Retención de 90 días del Quick Scan frente a archivo permanente del Deep Audit
Un escaneo pasivo de solo lectura con una puntuación y el recuento de problemas por gravedad, que desbloquea un hallazgo de baja gravedad, con informes conservados 90 días. fuente (se abre en una pestaña nueva)
ZAP, Nmap, Nikto, SSLyze y Playwright para escanear, con Google Gemini 2.5 Pro escribiendo el informe en lenguaje claro. fuente (se abre en una pestaña nueva)
¿Cuánto tiempo se conservan los informes de ShipSafe?
Los Quick Scans gratuitos se eliminan tras 90 días; los Deep Audits de pago se archivan permanentemente a menos que los elimines. fuente (se abre en una pestaña nueva)
Sin verificar: API o integración de CI; Uso de los hallazgos para entrenamiento; Disponibilidad en EE. UU..
Cómo documentamos y mantenemos esta página
Todos los datos sobre ShipSafe de arriba provienen de las 3 páginas oficiales enumeradas aquí, comparadas por última vez el Sep 29, 2026; no hemos usado ShipSafe nosotros mismos, por eso no tiene puntuación editorial. Cómo revisamos y volvemos a revisar las páginas.
Artículo actualizado Oct 10, 2026; precios revisados Sep 29, 2026. Los enlaces salientes a proveedores son enlaces simples; no ganamos comisiones. Cómo reseñamos · Informar de un error