Notre avis : ShipSafe convient aux développeurs indépendants, fondateurs et agences qui veulent un rapport de sécurité en langage clair pour un site web ou une API, avec un Quick Scan passif gratuit et un Deep Audit unique à $29 qui exécute plus de 38 contrôles actifs.
Principale limite : Le Quick Scan gratuit ne débloque qu'un seul constat de faible gravité, et le site ne présente pas le Deep Audit comme un pentest formel pour les auditeurs.
Par la rédaction d'AI Tool Atlas.
D'après la documentation officielle de l'éditeur ; nous n'avons pas testé ce produit en pratique. Ce que signifie « aperçu documenté »
ShipSafe est-il fait pour vous ?
ShipSafe convient aux développeurs indépendants, fondateurs et agences qui veulent un rapport de sécurité en langage clair pour un site web ou une API, avec un Quick Scan passif gratuit et un Deep Audit unique à $29 qui exécute plus de 38 contrôles actifs. D'après la documentation de l'éditeur, absent d'un test pratique.
Idéal pour : Développeurs indépendants et fondateurs
Convient aussi pour
Agences qui vérifient les sites de leurs clients
Choisissez un autre outil si le Quick Scan ne débloque qu'un seul constat de faible gravité
Ou si
Deep Audit est un achat payant par audit
Ne remplace pas un pentest formel au sens des auditeurs
Tarifs et limites d'utilisation de ShipSafe
Prix vérifiés le Sep 29, 2026 sur la page de tarifs officielle américaine. Tarifs officiels ↗ Les prix et limites changent souvent.
Accès gratuit et conditions d'essai
Quick Scan gratuit sur n'importe quelle URL.
Pas d'essai ; le Quick Scan est gratuit.
Offres payantes : ce qui change quand vous passez à l'offre supérieure
Pour : Proving security to customers and closing deals
Limites
One payment per report
Comprend
38+ active exploit-tests across OWASP Top 10
Plain-English remediation steps
2 plus
PDF report export and shareable link
Permanent report archive
Pas d'API
Plafonds d'usage, crédits et coûts supplémentaires
Aucun ; pas d'abonnement.
Non précisé.
Qu'est-ce que ShipSafe et comment ça marche ?
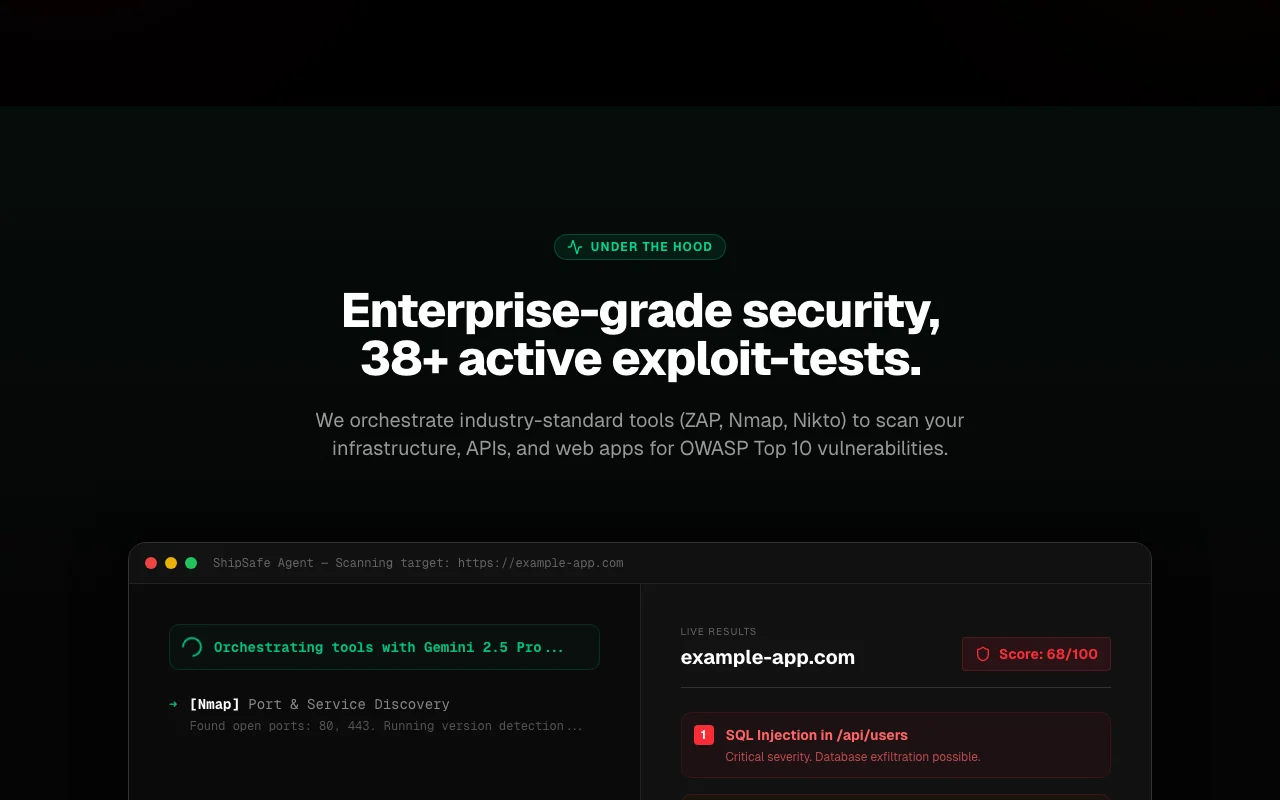
ShipSafe analyse les sites web et les API à la recherche de vulnérabilités courantes et explique les résultats en langage clair. Le site indique qu'il orchestre des outils comme ZAP, Nmap et Nikto et utilise un modèle d'IA pour rédiger les étapes de correction.
Un Quick Scan passif gratuit donne un score et le nombre de problèmes ; un Deep Audit payant exécute plus de 38 contrôles actifs couvrant l'OWASP Top 10 et propose un rapport PDF et un lien partageable.
Site officiel de ShipSafe : comment le produit se présente. shipsafe.site, relevé Oct 2, 2026
Ce que vous fournissez et ce que vous obtenez
Ce que vous donnez à ShipSafe et ce que vous obtenez, d'après sa documentation
Ce que vous fournissez
URL de site web ou d'API
Connexion au compte via Clerk
Ce que vous obtenez
Score de sécurité et nombre de problèmes par gravité
Étapes de correction en langage clair
Rapport PDF et lien partageable
Où vous pouvez l'utiliser
Plateformes
Web
Compte
Obligatoire
Contrôles
38+ actifs, OWASP Top 10
Outils
ZAP, Nmap, Nikto, SSLyze, Playwright
Modèle d'IA
Google Gemini 2.5 Pro
Durée du Quick Scan
2 à 5 minutes
Rapport
PDF et lien partageable
Meilleurs cas d'usage de ShipSafe
Les scénarios sont élaborés par nos éditeurs à partir de la documentation ; le résultat réel dépend de votre saisie et de votre offre.
Vérifier les applications créées par IA avant le lancement
Qui
Vibe coders et développeurs indépendants
Ce que vous fournissez
URL de l'application déployée
Résultat attendu
Un score et des vulnérabilités avec les étapes de correction
Présentation des fonctionnalités sur le site officiel. shipsafe.site, relevé Oct 2, 2026
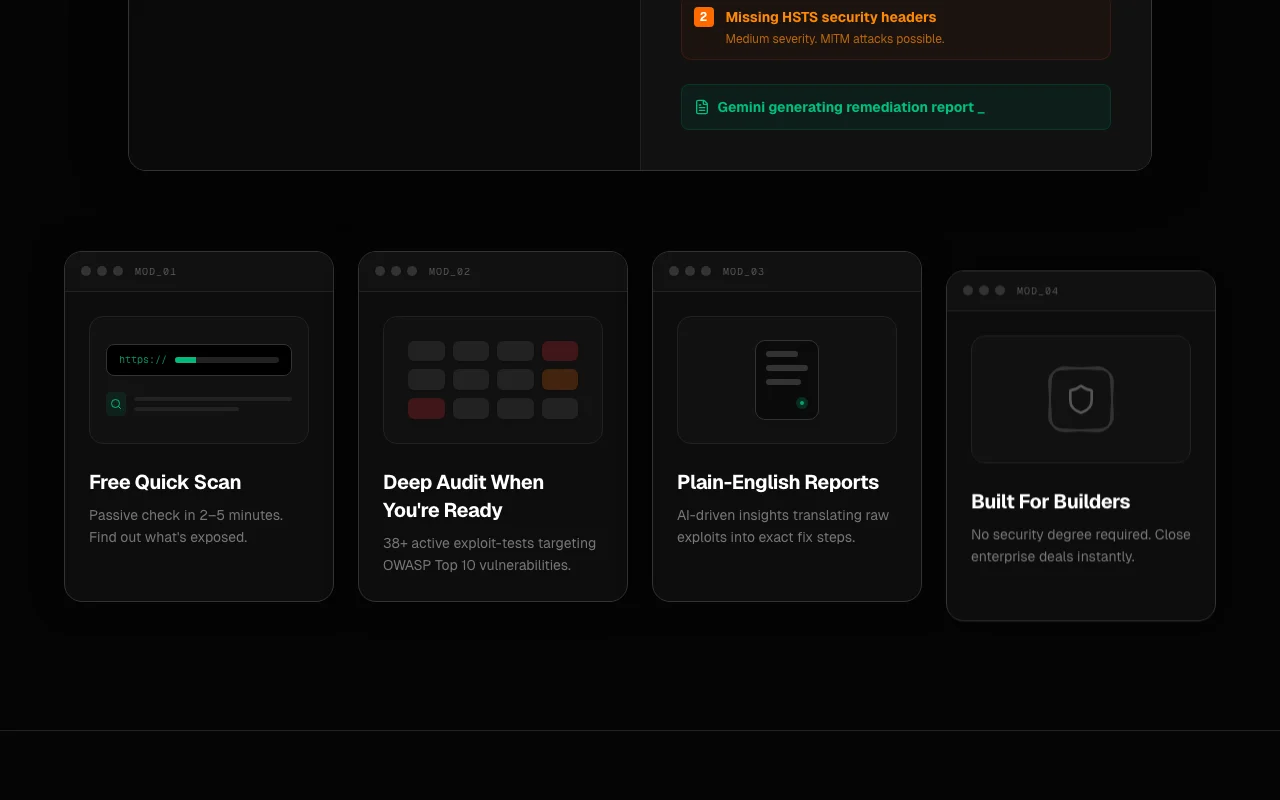
Quick Scan passif gratuit
Exécute un contrôle passif en lecture seule en 2 à 5 minutes et renvoie un score avec le nombre de problèmes par gravité. Voir l'exposition avant de payer.
Exécute des tests d'exploitation actifs avec des outils comme ZAP, Nmap, Nikto et SSLyze sur les catégories de l'OWASP Top 10. Trouve des problèmes comme l'injection SQL et des en-têtes faibles.
Utilise Google Gemini 2.5 Pro pour transformer la sortie brute des outils en corrections pas à pas. Le personnel non spécialiste de la sécurité peut agir sur les résultats.
Prix unique de $29 pour le Deep Audit, sans abonnement Vous ne payez que lorsque vous avez besoin d'un rapport.documentésource (s'ouvre dans un nouvel onglet)
Rapports rédigés pour des lecteurs non spécialistes de la sécurité Les fondateurs peuvent appliquer eux-mêmes les corrections.documentésource (s'ouvre dans un nouvel onglet)
Ne remplace pas un pentest formel au sens des auditeurs Certains programmes de conformité exigent encore un pentest humain.documentésource (s'ouvre dans un nouvel onglet)
Les constats du scan sont envoyés à Google Gemini pour interprétation Les constats techniques quittent le scanner pour un tiers.documentésource (s'ouvre dans un nouvel onglet)
Comment utiliser ShipSafe pour scanner une application web à la recherche de vulnérabilités
Configurer ShipSafe
Ouvrez shipsafe.site et connectez-vous (l'authentification utilise Clerk).
Saisissez l'URL d'un site dont vous êtes propriétaire ou que vous avez le droit de tester.
Choisissez Run Quick Scan pour le contrôle passif gratuit.
Attendez 2 à 5 minutes pour obtenir le score.
Exemple : scanner une application web à la recherche de vulnérabilités
Examinez le score et le nombre de problèmes par gravité.
Cliquez sur Get Full Audit et payez les $29 uniques.
Attendez la fin des plus de 38 contrôles actifs.
Ouvrez le rapport pour des étapes comme l'ajout d'en-têtes HSTS.
Vérifier et exporter le résultat
Appliquez une correction et relancez un Quick Scan pour voir le nombre de problèmes baisser.
Téléchargez le PDF et ouvrez le lien partageable pour confirmer qu'il se charge.
Confidentialité, usage des données et droits commerciaux
Résumé des politiques actuelles de l'éditeur ; ce n'est pas un avis juridique et le badge d'un éditeur n'est pas un audit indépendant.
Comment vos entrées et sorties sont traitées
Stocke l'URL cible, les constats techniques et les interprétations générées par l'IA ; les constats sont envoyés à Google Gemini 2.5 Pro.
Quick Scans purgés après 90 jours ; Deep Audits archivés jusqu'à leur suppression par vos soins.
Usage commercial et restrictions des offres
Conservation de 90 jours pour le Quick Scan contre archive permanente pour le Deep Audit
Contrôles pour les utilisateurs professionnels
Supprimez le compte et les données depuis le tableau de bord
Un scan passif en lecture seule avec un score et le nombre de problèmes par gravité, qui débloque un constat de faible gravité, avec des rapports conservés 90 jours. source (s'ouvre dans un nouvel onglet)
Dois-je vérifier mon domaine pour ShipSafe ?
Non. Vous pouvez lancer un Quick Scan ou un Deep Audit sur n'importe quelle URL immédiatement, sans configuration DNS. source (s'ouvre dans un nouvel onglet)
Quels outils ShipSafe utilise-t-il ?
ZAP, Nmap, Nikto, SSLyze et Playwright pour le scan, Google Gemini 2.5 Pro rédigeant le rapport en langage clair. source (s'ouvre dans un nouvel onglet)
Combien de temps les rapports ShipSafe sont-ils conservés ?
Les Quick Scans gratuits sont purgés après 90 jours ; les Deep Audits payants sont archivés de façon permanente sauf si vous les supprimez. source (s'ouvre dans un nouvel onglet)
Non vérifié : Intégration API ou CI; Utilisation des constats pour l'entraînement; Disponibilité aux États-Unis.
Comment nous avons documenté et maintenons cette page
Chaque information sur ShipSafe ci-dessus provient des 3 pages officiels listés ici, comparés pour la dernière fois le Sep 29, 2026 ; nous n'avons pas testé ShipSafe nous-mêmes, il n'a donc pas de note éditoriale. Comment nous vérifions et revérifions les pages.
Article mis à jour Oct 10, 2026; prix vérifiés Sep 29, 2026. Les liens sortants vers les éditeurs sont de simples liens ; nous ne touchons aucune commission. Comment nous évaluons · Signaler une erreur