AISafe Labs: Preise, Funktionen & beste Einsatzzwecke
KI-Agenten, die Penetrationstests und Quellcode-Audits auf Abruf durchführen und auditfähige Sicherheitsberichte für die Compliance nach SOC2, ISO27001 und NIS2 erstellen.
Unsere Einschätzung: Am besten für Startups und Security-Teams, die erschwingliche, auditfähige Penetrationstests und kontinuierliche Quellcode-Sicherheitsscans ohne teure menschliche Tester brauchen.
Wichtigste Einschränkung: Pentests und Quellcode-Audits erfordern den kostenpflichtigen Pro-Plan; die Nutzung im Pro-Plan ist auf 40 Credits pro Monat begrenzt
Von den Redakteuren des AI Tool Atlas.
Auf Basis der offiziellen Dokumentation des Anbieters; wir haben dieses Produkt nicht selbst getestet. Was „dokumentierte Übersicht“ bedeutet
Für wen AISafe Labs passt
Am besten für Startups und Security-Teams, die erschwingliche, auditfähige Penetrationstests und kontinuierliche Quellcode-Sicherheitsscans ohne teure menschliche Tester brauchen. Auf Basis der Dokumentation des Anbieters, nicht in einem praktischen Test.
Am besten für: Startups, die compliancefähige Pentest-Berichte benötigen
Auch gut geeignet für
Security-Teams mit knappem Budget
Open-Source-Maintainer
Kontinuierliches Sicherheitsmonitoring in CI/CD-Pipelines
Ein anderes Tool in Betracht ziehen, wenn sie benötigen unbegrenzte Pentest-Kapazität (Pro ist auf 40 Credits/Monat begrenzt)
Oder wenn
Sie benötigen On-Premises-Betrieb in großem Maßstab (Enterprise mit individueller Preisgestaltung)
Sie benötigen weitreichende Anpassung der KI-Modelle (erfordert im Enterprise-Plan einen eigenen LLM-API-Schlüssel)
AISafe Labs Preise und Nutzungslimits
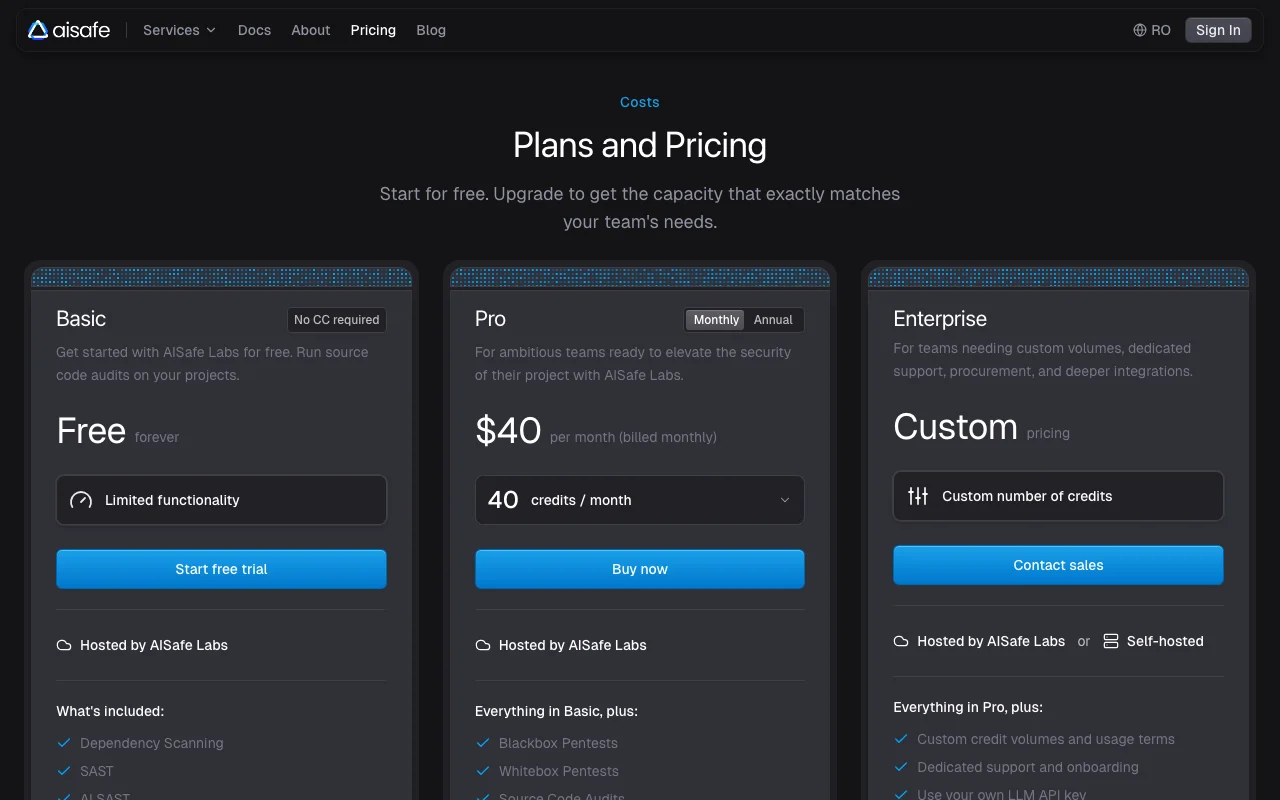
Preise am Sep 29, 2026 auf der offiziellen US-Preisseite geprüft. Offizielle Preise ↗ Preise und Limits ändern sich häufig.
Preisseite des Anbieters vor 11 Tagen automatisch neu geprüft: keine Änderungen festgestellt.
Die offizielle AISafe Labs-Preisseite, wie wir sie gesehen haben. aisafe.io, erfasst Oct 1, 2026
Kostenloser Zugang und Testbedingungen
Der Basic-Plan ist dauerhaft kostenlos, ohne Kreditkarte. Der Funktionsumfang ist eingeschränkt und umfasst automatisierte Scans (Abhängigkeiten, SAST, Secrets, Lizenzen, IaC) sowie Quellcode-Audits für ein einzelnes Projekt.
Keine ausdrückliche Testphase; der kostenlose Plan dient als Test. Der Pro-Plan ist bei monatlicher Bindung jederzeit kündbar, bei jährlicher Bindung zum Ende der Laufzeit.
Kostenpflichtige Tarife: was sich beim Upgrade ändert
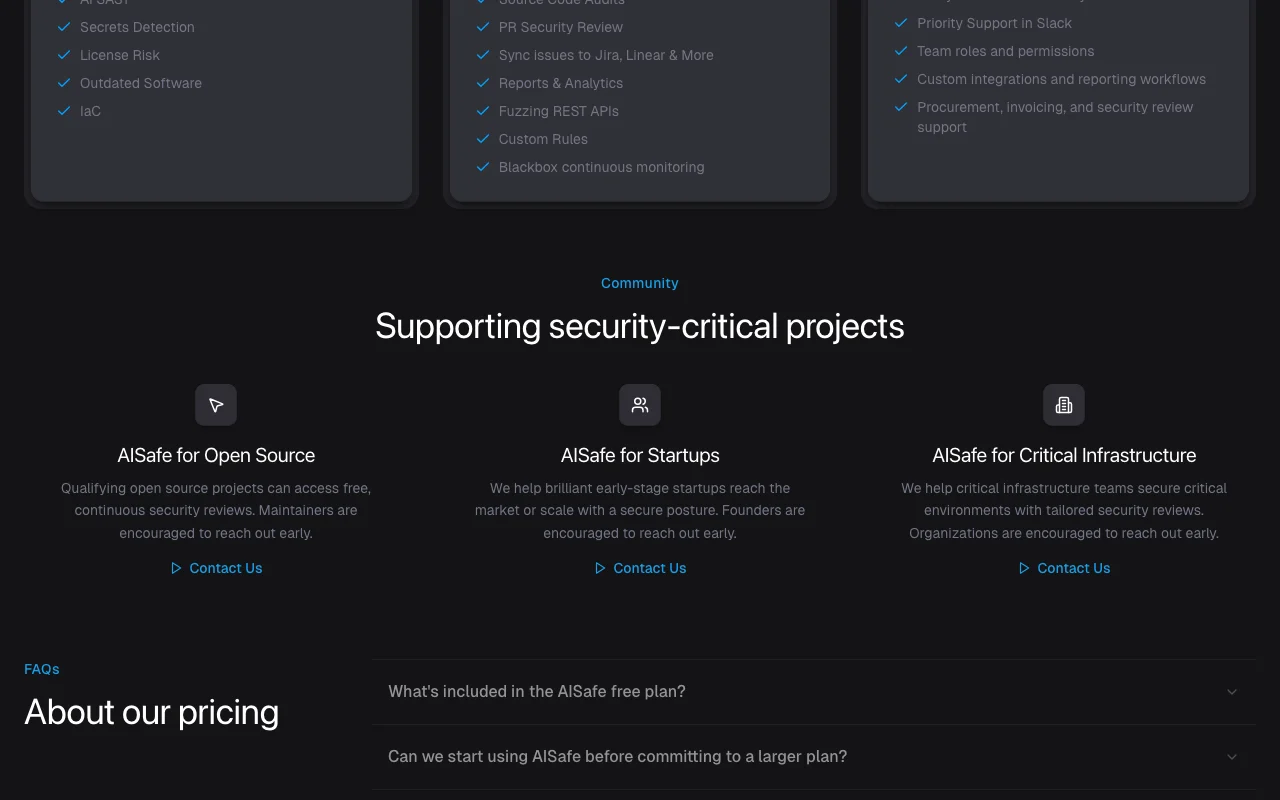
Für: Enterprises with high testing volume, regulated industries, custom workflows, and on-premises requirements
Enthält
Everything in Pro, plus:
Custom credit volumes and usage terms
8 mehr
Dedicated support and onboarding
Use your own LLM API key for custom models
Priority Support in Slack
Team roles and permissions
Custom integrations and reporting workflows
Procurement, invoicing, and security review support
Self-hosted deployment option
On-premises or air-gapped deployment
API inklusive
Nutzungsobergrenzen, Guthaben und Zusatzkosten
Keine anteilige Rückerstattung bei Kündigung. AISafe für Open Source, Startups und kritische Infrastruktur bietet möglicherweise kostenlosen oder vergünstigten Zugang (Kontaktaufnahme erforderlich).
Nicht angegeben
Was ist AISafe Labs und wie funktioniert es?
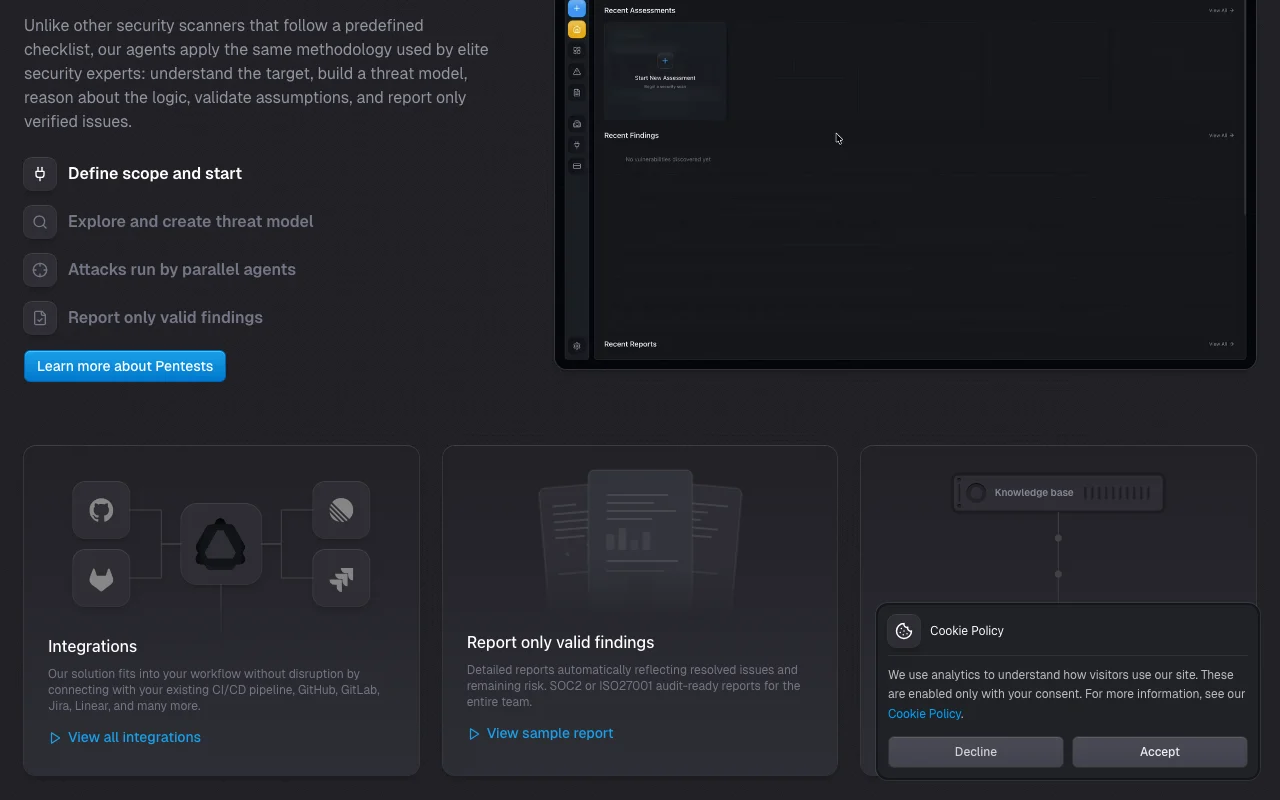
AISafe Labs bietet KI-gestützte Sicherheitsbewertungen: Quellcode-Audits, White-Box-Pentests (Quellcode-Analyse kombiniert mit Tests in der Live-Umgebung) und Black-Box-Pentests (aus der Perspektive eines externen Angreifers). Die Berichte sind auf Audits nach SOC2, ISO27001 und NIS2 ausgerichtet. Ein kostenloser Basic-Plan deckt Abhängigkeits-Scans, SAST, KI-SAST, Secrets-Erkennung, Lizenzrisiken und IaC-Scans ab. Der Pro-Plan ergänzt Pentests und Sicherheitsprüfungen von Pull Requests. Enterprise bietet zusätzlich Self-Hosting und individuelle Kontingente. Die Plattform folgt einer erstklassigen Sicherheitsmethodik: Ziel verstehen, Bedrohungsmodell erstellen, Logik durchdenken, Annahmen prüfen und nur verifizierte Probleme melden.
Offizielle Website von AISafe Labs: So stellt sich das Produkt selbst dar. aisafe.io, erfasst Oct 1, 2026
Was Sie liefern und was Sie erhalten
Was Sie AISafe Labs geben und was zurückkommt, laut Dokumentation
Sie liefern
Quellcode (Anbindung an GitHub, GitLab)
URLs laufender Anwendungen (für Black-Box- und White-Box-Pentests)
Anwendungsartefakte und Abhängigkeiten
Sie erhalten zurück
Auditfähige Sicherheitsberichte für SOC2, ISO27001 und NIS2
Schwachstellenbefunde mit Schweregrad und Empfehlungen zur Behebung
Ergebnisse der Sicherheitsprüfung von Pull Requests
Kontinuierliches Monitoring und Endpunkt-Tracking
Wo Sie es nutzen können
Plattformen
Web (SaaS), Selbst gehostet (Enterprise)
Konto
Erforderlich
Modelle / Versionen
KI-Agenten mit paralleler Ausführung; unterstützt im Enterprise-Plan eigene LLM-API-Schlüssel
Als SaaS gehostet (Basic/Pro); selbst gehostet On-Premises oder in Air-Gap-Umgebungen (Enterprise)
Für Basic/Pro unbekannt; im Enterprise-Plan verfügbar (Unterstützung eigener LLM-Schlüssel)
Wo AISafe Labs am nützlichsten ist
Die Szenarien erarbeiten unsere Redakteure anhand der Dokumentation; das tatsächliche Ergebnis hängt von Ihrer Eingabe und Ihrem Tarif ab.
Pentests an Webanwendungen durchführen
Wer
Security-Teams, Startup-Gründer, CISOs
Sie liefern
URL der laufenden Anwendung und Festlegung des Umfangs (White-Box: Quellcode + URL; Black-Box: nur URL)
Erwartetes Ergebnis
Pentest-Bericht, der Schwachstellen (Authentifizierungsfehler, Umgehung von Berechtigungen, Rechteausweitung, Logikfehler) identifiziert und miteinander verkettet
Benötigter Tarif
Pro-Plan ($40/Monat, 40 Credits/Monat)
Einschränkung
Jeder Pentest verbraucht Credits; komplexe Anwendungen erfordern möglicherweise mehrere Pentests oder individuelle Enterprise-Credits Quelle (öffnet in neuem Tab)
Quellcode auf Schwachstellen prüfen
Wer
Entwicklungsteams, Security-Teams, Code-Reviewer
Sie liefern
Quellcode-Repository (vollständige Codebasis-Analyse auf Fehler in der Geschäftslogik, Schwächen bei der Authentifizierung und unsichere Datenflüsse)
Erwartetes Ergebnis
Umfassender Audit-Bericht, der alle Schwachstellen und Angriffspfade aufzeigt
Benötigter Tarif
Im kostenlosen Plan ist ein einzelnes Projekt testbar; vollständige Audits mit Pro
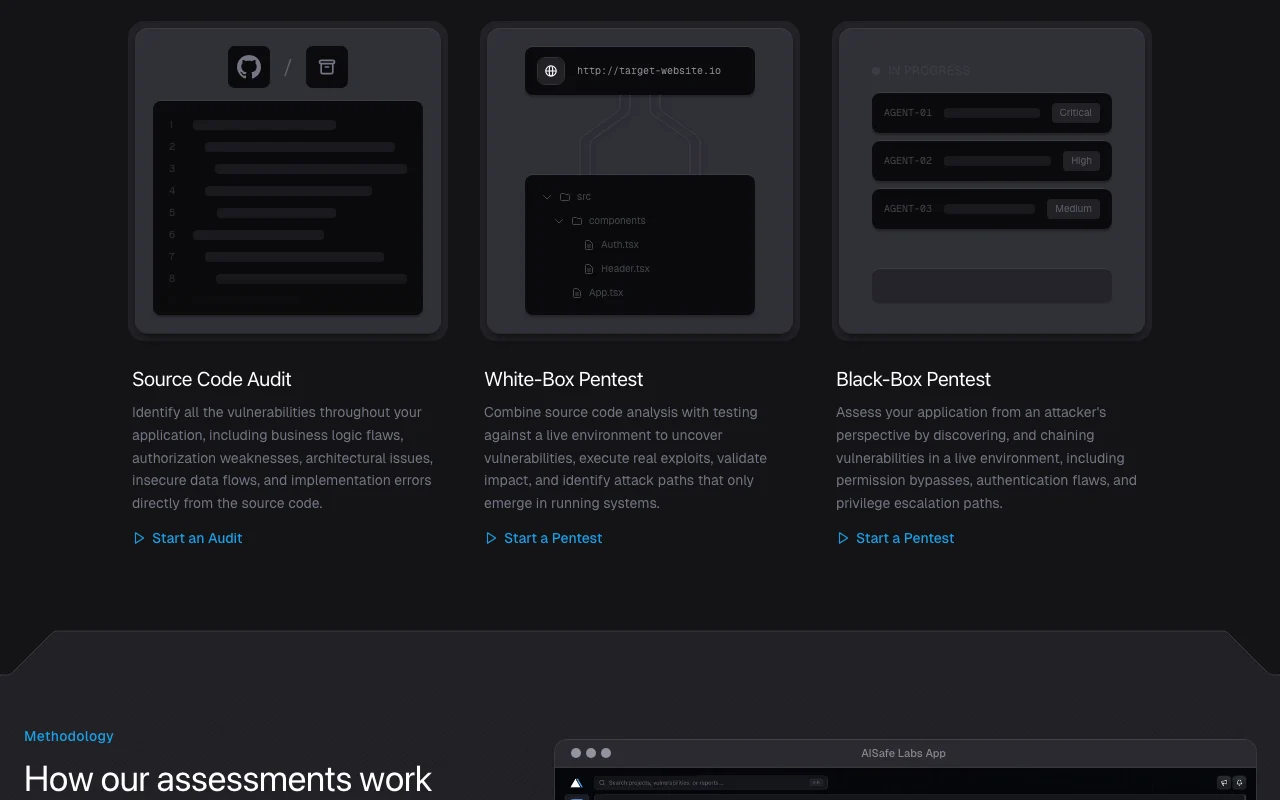
Funktionsüberblick auf der offiziellen Website. aisafe.io, erfasst Oct 1, 2026
Black-Box- und White-Box-KI-Pentests
Automatisierte Penetrationstests aus Angreiferperspektive (Black-Box: ohne Codezugriff) oder kombiniert mit Quellcode-Analyse (White-Box); findet und verkettet Schwachstellen in laufenden Anwendungen Erkennt reale, ausnutzbare Schwachstellen ohne Fehlalarme; verkettet Angriffe, um die Auswirkungen zu zeigen
Zugriff: Pro ($40/Monat) und Enterprise; White-Box kombiniert Quellcode-Analyse mit Tests in der Live-UmgebungLimit: 40 Credits/Monat im Pro-Plan; komplexe Anwendungen verbrauchen mehr CreditsQuelle (öffnet in neuem Tab)
Quellcode-Audits
Findet alle Schwachstellen im Quellcode, darunter Fehler in der Geschäftslogik, Schwächen bei der Autorisierung, Architekturprobleme, unsichere Datenflüsse und Implementierungsfehler Findet Schwachstellen vor dem Produktivbetrieb; unterstützt Bedrohungsmodellierung und Risikobewertung
Zugriff: Im kostenlosen Plan ist ein einzelnes Projekt testbar; unbegrenzte Audits mit Pro und EnterpriseLimit: Kostenlos auf ein Projekt begrenzt; erfordert Zugriff auf den QuellcodeQuelle (öffnet in neuem Tab)
SAST, KI-SAST sowie Scans von Abhängigkeiten und Secrets
Abhängigkeitsverfolgung, Analyse von Lizenzrisiken, Erkennung veralteter Software und von Secrets, IaC-Scans; umfasst klassisches und KI-gestütztes SAST Kontinuierliches Scannen auf bekannte Schwachstellen und Fehlkonfigurationen; beugt Supply-Chain-Angriffen vor
Zugriff: Kostenlos ab dem Basic-PlanLimit: Kontinuierliche Scans und Pentests auf Abruf sind in unterschiedlichen Plänen verfügbarQuelle (öffnet in neuem Tab)
PR-Sicherheitsprüfung und kontinuierliches Monitoring
Automatisierte Sicherheitsprüfung von Pull Requests anhand des bei der Bewertung erstellten Bedrohungsmodells; kontinuierliche Überwachung von Endpunkten und Berechtigungen Verhindert Rückschritte und eine Verschlechterung der Sicherheit bei der Weiterentwicklung des Codes; stellt sicher, dass Sicherheitsinvarianten erhalten bleiben
Zugriff: Pro und Enterprise; Anbindung an GitHub und GitLabLimit: Erfordert eine vorherige Bewertung, um das Bedrohungsmodell zu erstellenQuelle (öffnet in neuem Tab)
AISafe Labs Vor- und Nachteile
Wo AISafe Labs stark ist
Kostenloser Plan ohne Kreditkarte Niedrige Einstiegshürde: Teams können prüfen, ob AISafe passt, bevor sie zahlendokumentiertQuelle (öffnet in neuem Tab)
Pro-Plan-Preis in USD veröffentlicht ($40/Monat) Transparente Preise; einfach zu budgetieren und zu vergleichendokumentiertQuelle (öffnet in neuem Tab)
Self-Hosting-Option im Enterprise-Plan On-Premises-Betrieb für regulierte Branchen und Air-Gap-UmgebungendokumentiertQuelle (öffnet in neuem Tab)
Kostenlose Programme für berechtigte Open-Source-Projekte, Startups und kritische Infrastruktur Senkt die Kosten für nicht kommerzielle Vorhaben und Projekte in der FrühphasedokumentiertQuelle (öffnet in neuem Tab)
Einschränkungen, die Sie vor dem Bezahlen prüfen sollten
Pentests und Quellcode-Audits erfordern den kostenpflichtigen Pro-Plan Der kostenlose Plan beschränkt sich auf automatisierte Scans; die zentralen Sicherheitstests erfordern ein Pro-AbonnementdokumentiertQuelle (öffnet in neuem Tab)
Die Nutzung im Pro-Plan ist auf 40 Credits pro Monat begrenzt Große oder komplexe Anwendungen können das Credit-Kontingent überschreiten; häufige Tests erfordern EnterprisedokumentiertQuelle (öffnet in neuem Tab)
Self-Hosting nur im Enterprise-Plan mit individueller Preisgestaltung On-Premises-Betrieb erfordert einen Enterprise-Vertrag; keine veröffentlichten PreisedokumentiertQuelle (öffnet in neuem Tab)
Kein dedizierter Support im Pro-Plan Pro-Nutzer sind auf den Community-Discord beschränkt; dedizierter Support erfordert EnterprisedokumentiertQuelle (öffnet in neuem Tab)
So nutzen Sie AISafe Labs für eine Sicherheitsbewertung (Audit oder Pentest) für eine Webanwendung durchführen
AISafe Labs einrichten
Rufen Sie aisafe.io auf und registrieren Sie sich kostenlos (keine Kreditkarte erforderlich)
Erstellen Sie ein Konto und melden Sie sich im Dashboard an
Legen Sie den Umfang fest: Geben Sie die URL des Quellcode-Repositorys oder der Anwendung an
Wählen Sie die Art der Bewertung: Quellcode-Audit (kostenlos für ein Projekt), Black-Box-Pentest oder White-Box-Pentest (Pro)
Starten Sie die Bewertung und warten Sie auf die Berichtserstellung (bei Pentests mehrere Stunden)
Beispiel: eine Sicherheitsbewertung (Audit oder Pentest) für eine Webanwendung durchführen
Im Pro-Plan: Öffnen Sie „Start a Pentest“ und geben Sie die Ziel-URL ein
Die AISafe-Agenten erkunden die Anwendung, erstellen ein Bedrohungsmodell und führen parallele Angriffe durch
Die Agenten validieren jeden Befund, um Fehlalarme zu minimieren
Der Bericht wird mit Befunden, Schweregrad, Behebungsschritten und Compliance-Zuordnung erstellt
Optional: Aktivieren Sie die PR-Sicherheitsprüfung, um künftige Änderungen anhand des Bedrohungsmodells zu überwachen
Ergebnis prüfen und exportieren
Das Dashboard zeigt den Status der Bewertung (in Bearbeitung, abgeschlossen)
Der Bericht lässt sich in auditfähigem Format (SOC2/ISO27001/NIS2) herunterladen
Die Schwachstellenbefunde zeigen Schweregrad, Beschreibung und Angriffspfad
Prüfung: Gemeldete Schwachstellen sind als ausnutzbar bestätigt, keine Fehlalarme
AISafe Labs Integrationen und API
Tarifvergleich auf der offiziellen Preisseite. aisafe.io, erfasst Oct 1, 2026
Native Integrationen und Exportformate
Export: Auditfähige Berichte für SOC2, Auditfähige Berichte für ISO27001, Auditfähige Berichte für NIS2, PDF-Schwachstellenberichte
API-Zugang und separate Abrechnung
AISafe Labs hat laut offizieller Dokumentation keine öffentliche API. Enterprise unterstützt eigene LLM-API-Schlüssel (z. B. OpenAI, lokale Modelle) für individuelle KI-Agenten
Datenschutz, Datennutzung und kommerzielle Rechte
Zusammengefasst aus den aktuellen Richtlinien des Anbieters; dies ist keine Rechtsberatung, und das Badge eines Anbieters ersetzt kein unabhängiges Audit.
Wie Ihre Eingaben und Ausgaben verarbeitet werden
Quellcode und Anwendungsdaten werden für die Sicherheitsbewertung verarbeitet. Befunde und Berichte werden verschlüsselt gespeichert. Personenbezogene Daten (Kontakt, beruflich) werden nur über Formulare und die Newsletter-Anmeldung erhoben.
Nicht angegeben; die Datenschutzerklärung weist nicht auf die Erhebung von Trainingsdaten hin
Nicht ausdrücklich angegeben; Daten werden verschlüsselt in der Cloud-Infrastruktur gespeichert oder im Enterprise-Plan selbst gehostet
Kommerzielle Nutzung und Tarifbeschränkungen
Erlaubt; für kommerzielle Sicherheitsbewertungen konzipiert
Keine Datenschutzunterschiede zwischen den Plänen; alle Daten werden nach derselben Datenschutzerklärung verarbeitet
Steuerungsmöglichkeiten für Geschäftskunden
DSGVO-konform (Sitz in der EU/Rumänien)
Daten werden verschlüsselt gespeichert
Keine Erhebung besonderer Datenkategorien
Auftragsverarbeiter: Cloudflare, Google Cloud EU, PostHog EU, Peek EU
Standardvertragsklauseln für internationale Datenübermittlungen
Der Basic-Plan umfasst Dependency Scanning, SAST, KI-SAST, Secrets Detection, License Risk, Outdated Software und IaC-Scans. Außerdem können Sie Quellcode-Audits für ein einzelnes Projekt testen. Keine Kreditkarte erforderlich. Quelle (öffnet in neuem Tab)
Können wir AISafe nutzen, bevor wir uns auf einen größeren Plan festlegen?
Ja. Teams können mit dem kostenlosen Plan starten, prüfen, wie AISafe zu ihrem Arbeitsablauf passt, und erst dann upgraden, wenn sie mehr Bewertungskapazität oder umfassenderen Support benötigen. Quelle (öffnet in neuem Tab)
Beinhaltet der Pro-Plan Support?
Der Pro-Plan ist Self-Service ohne dedizierten Support. Hilfe aus der Community gibt es auf dem Discord-Server. Dedizierter Support ist nur im Enterprise-Plan verfügbar. Quelle (öffnet in neuem Tab)
Ist AISafe sicher? Wo werden meine Daten gespeichert?
Ja. Alle Daten, einschließlich Quellcode, Befunde und Secrets, werden verschlüsselt gespeichert. Bei gehosteten Plänen liegen die Daten auf einer sicheren Cloud-Infrastruktur. Bei selbst gehosteten Plänen (Enterprise) bleiben die Daten dort, wo Sie AISafe bereitstellen. Quelle (öffnet in neuem Tab)
Kann ich mein Pro-Abonnement kündigen?
Ja. Bei monatlicher Bindung können Sie jederzeit kündigen; das Abonnement endet mit dem Ablauf des laufenden Abrechnungszeitraums. Bei jährlicher Bindung wird die Kündigung zum Ende der Jahreslaufzeit wirksam. AISafe gewährt keine anteiligen Rückerstattungen. Quelle (öffnet in neuem Tab)
Nicht verifiziert: Jahrespreis für den Pro-Plan (Jahresoption erwähnt, aber nicht näher beschrieben); Konkrete Credit-Kosten je Art der Bewertung; Preismodell und typische Kosten für Enterprise; SLA und Reaktionszeit bei der Berichtserstellung; Maximale Projektgröße bzw. Komplexität, die getestet werden kann.
Wie wir diese Seite dokumentiert haben und pflegen
Jede Angabe zu AISafe Labs oben stammt aus den 3 hier aufgeführten offiziellen Seiten, zuletzt verglichen am Sep 29, 2026; wir haben AISafe Labs nicht selbst getestet, daher gibt es keine redaktionelle Bewertung. Wie wir Seiten prüfen und erneut prüfen.
Artikel aktualisiert Oct 10, 2026; Preise geprüft Sep 29, 2026. Ausgehende Links zu Anbietern sind einfache Links; wir erhalten keine Provisionen. So testen wir · Fehler melden