AISafe Labs: preços, recursos e melhores casos de uso
Agentes de IA que executam testes de intrusão e auditorias de código-fonte sob demanda, com relatórios de segurança prontos para auditoria e conformidade com SOC2, ISO27001 e NIS2.
Nossa opinião: Ideal para startups e equipes de segurança que precisam de testes de intrusão acessíveis e prontos para auditoria, além de varredura contínua de segurança no código-fonte, sem depender de testadores humanos caros.
Principal limitação: Pentests e auditorias de código-fonte exigem o plano Pro pago; o uso no Pro é limitado a 40 créditos por mês
Pela equipe editorial do AI Tool Atlas.
Com base na documentação oficial do fornecedor; não testamos este produto na prática. O que “visão geral documentada” significa
Para quem AISafe Labs serve
Ideal para startups e equipes de segurança que precisam de testes de intrusão acessíveis e prontos para auditoria, além de varredura contínua de segurança no código-fonte, sem depender de testadores humanos caros. Com base na documentação do fornecedor, fora de um teste prático.
Ideal para: Startups que precisam de relatórios de pentest prontos para conformidade
Também indicado para
Equipes de segurança com orçamento limitado
Mantenedores de projetos open source
Monitoramento contínuo de segurança em pipelines de CI/CD
Considere outra ferramenta se você precisa de capacidade ilimitada de pentests (o Pro é limitado a 40 créditos/mês)
Ou se
Você precisa de implantação local em escala (preço personalizado no Enterprise)
Você precisa de personalização avançada do modelo de IA (exige chave de API de LLM própria no Enterprise)
Preços e limites de uso do AISafe Labs
Preços verificados em Sep 29, 2026 na página oficial de preços dos EUA. Preços oficiais ↗ Preços e limites mudam com frequência.
Página de preços do fornecedor verificada novamente de forma automática em há 14 dias: nenhuma mudança detectada.
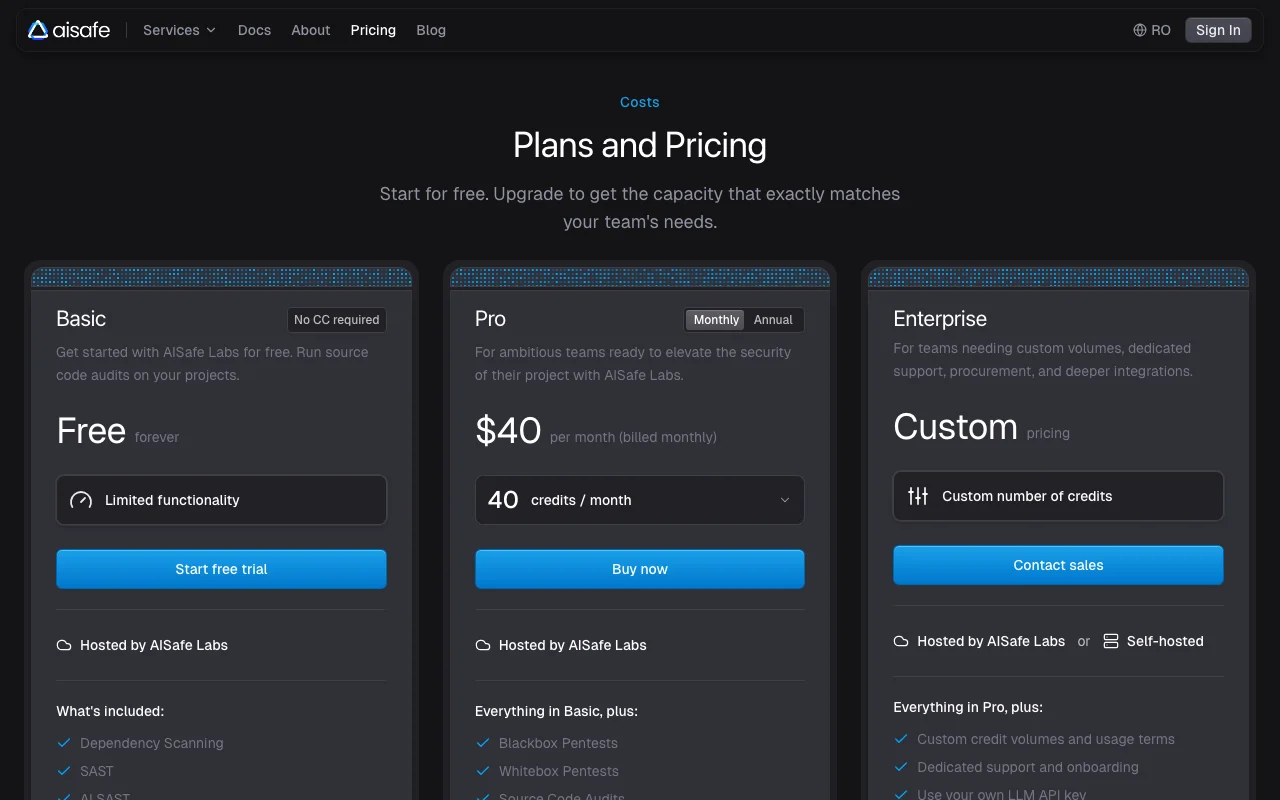
A página oficial de preços de AISafe Labs como a vimos. aisafe.io, capturado Oct 1, 2026
Condições de acesso gratuito e de teste
O plano Basic é gratuito para sempre, sem exigir cartão de crédito. As funções limitadas incluem varredura automatizada (dependências, SAST, segredos, licenças, IaC) e teste de auditoria de código-fonte em um único projeto.
Não há teste explícito; o plano gratuito serve como teste. O plano Pro pode ser cancelado a qualquer momento no compromisso mensal, ou ao fim do período anual no compromisso anual.
Para: Enterprises with high testing volume, regulated industries, custom workflows, and on-premises requirements
Inclui
Everything in Pro, plus:
Custom credit volumes and usage terms
8 mais
Dedicated support and onboarding
Use your own LLM API key for custom models
Priority Support in Slack
Team roles and permissions
Custom integrations and reporting workflows
Procurement, invoicing, and security review support
Self-hosted deployment option
On-premises or air-gapped deployment
API incluída
Limites de uso, créditos e custos extras
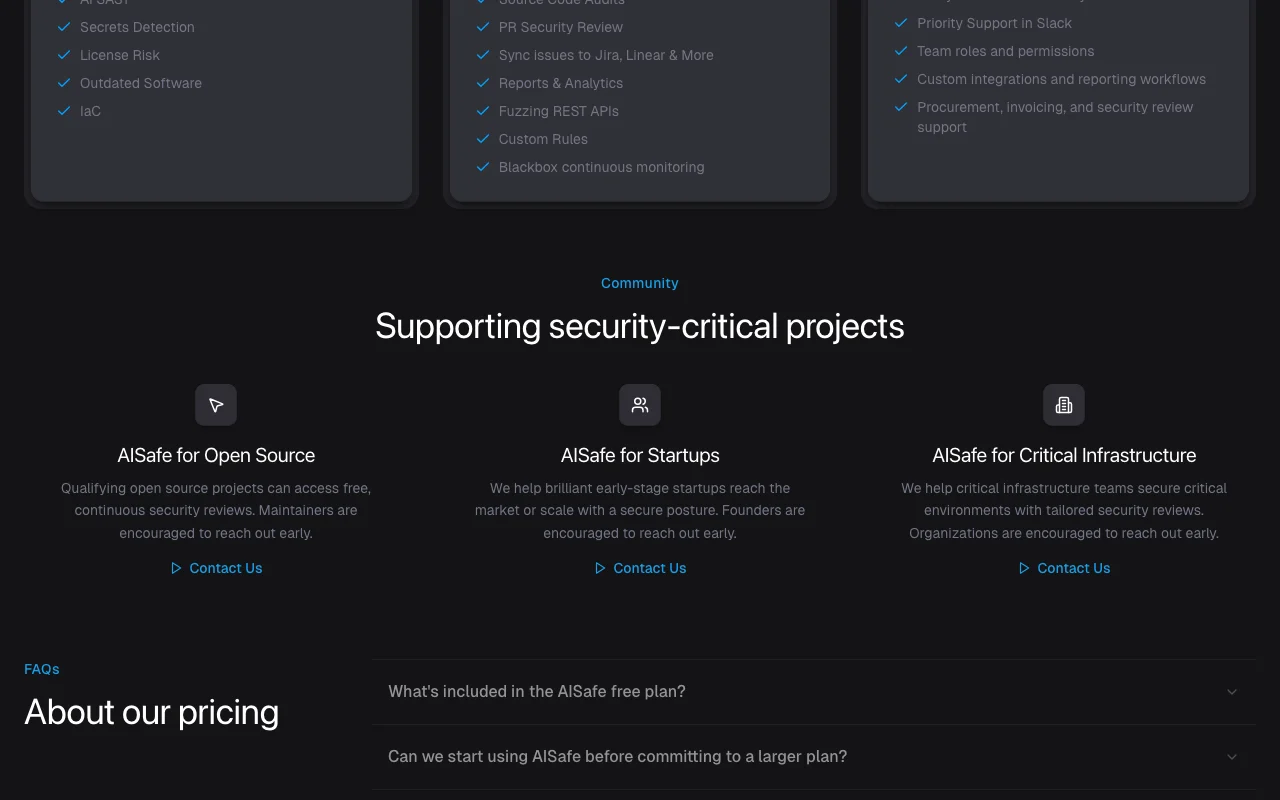
Não há reembolso proporcional em caso de cancelamento. O AISafe para Open Source, Startups e Infraestrutura Crítica pode oferecer acesso gratuito ou com desconto (é preciso entrar em contato).
Não mencionado
O que é AISafe Labs e como funciona?
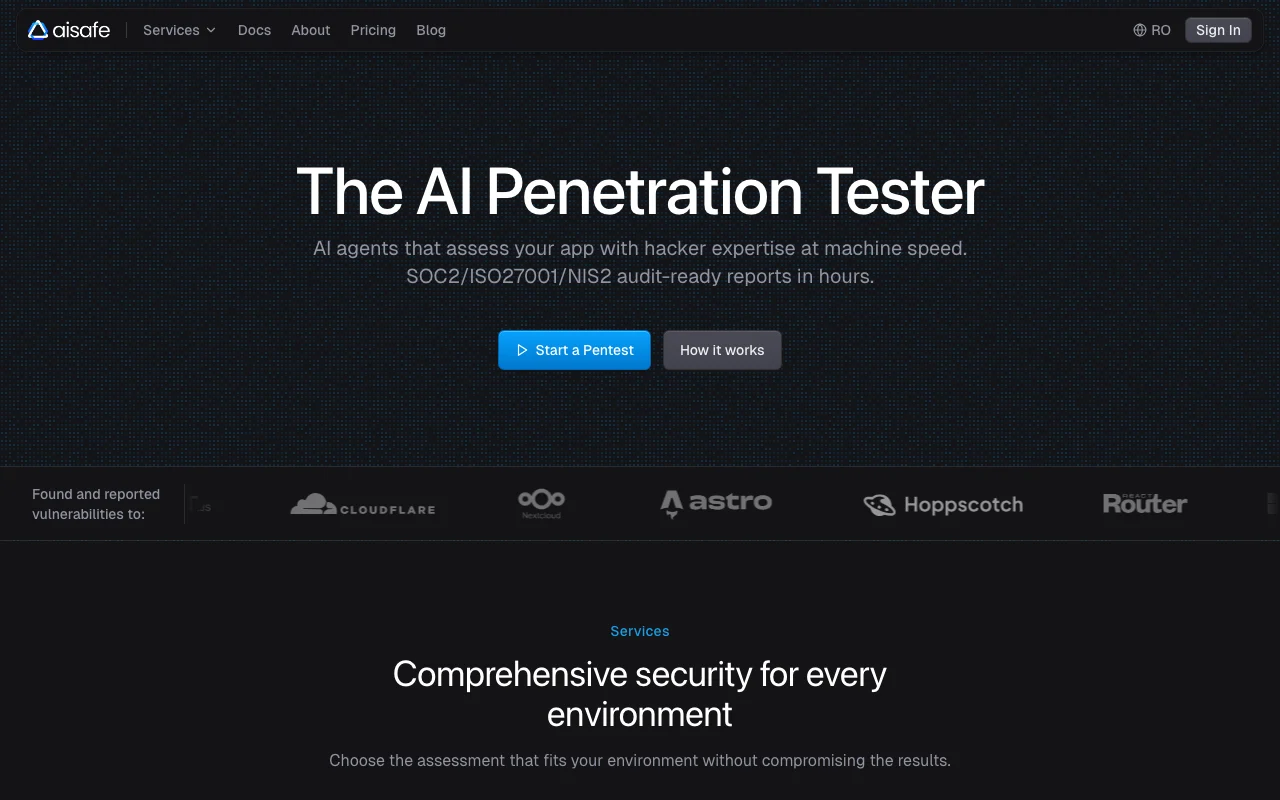
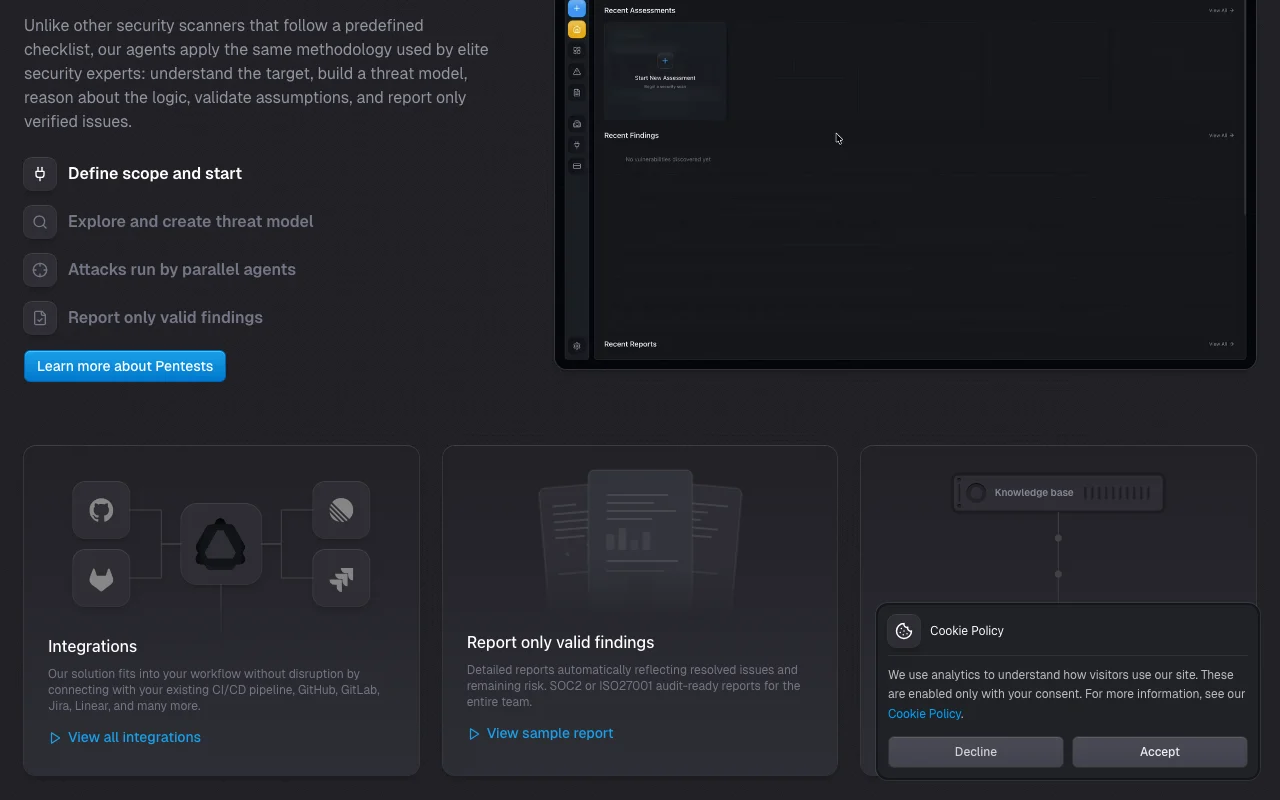
A AISafe Labs oferece avaliações de segurança conduzidas por IA: auditorias de código-fonte, pentests white-box (que combinam análise do código-fonte com testes no ambiente real) e pentests black-box (da perspectiva de um atacante externo). Os relatórios são voltados para auditorias SOC2, ISO27001 e NIS2. Um plano Basic gratuito cobre varredura de dependências, SAST, SAST com IA, detecção de segredos, risco de licenças e varredura de IaC. O plano Pro acrescenta pentests e revisão de segurança de PRs. O Enterprise inclui hospedagem própria e volumes personalizados. A plataforma aplica uma metodologia de segurança de elite: entender o alvo, montar o modelo de ameaças, raciocinar sobre a lógica, validar hipóteses e relatar apenas problemas verificados.
Site oficial do AISafe Labs: como o produto se apresenta. aisafe.io, capturado Oct 1, 2026
O que você fornece e o que recebe de volta
O que você fornece a AISafe Labs e o que recebe de volta, segundo a documentação
O que você fornece
Código-fonte (integração com GitHub e GitLab)
URLs de aplicações em produção (para pentests black-box e white-box)
Artefatos e dependências da aplicação
O que você recebe de volta
Relatórios de segurança prontos para auditoria SOC2/ISO27001/NIS2
Vulnerabilidades encontradas, com níveis de severidade e orientações de correção
Resultados da revisão de segurança de PRs
Monitoramento contínuo e acompanhamento de endpoints
Onde você pode usar
Plataformas
Web (SaaS), Hospedagem própria (Enterprise)
Conta
Obrigatório
Modelos / versões
Agentes de IA com execução paralela; aceita chaves de API de LLM próprias no Enterprise
Pentest black-box (externo), pentest white-box (código-fonte + ambiente real), auditoria de código-fonte, varredura de dependências, SAST/SAST com IA, detecção de segredos, revisão de PRs
Relatórios prontos para auditoria SOC2/ISO27001/NIS2, vulnerabilidades encontradas com correção, resultados de monitoramento contínuo
GitHub, GitLab, Jira, Linear, Slack (Enterprise), Salesforce (provavelmente via MCP)
SaaS hospedado (Basic/Pro); hospedagem própria local ou isolada da rede (Enterprise)
Desconhecido para Basic/Pro; disponível no Enterprise (suporte a chave de LLM própria)
Onde AISafe Labs é mais útil
Os cenários são elaborados por nossos editores a partir da documentação; o resultado real depende da sua entrada e do seu plano.
Executar pentests em aplicações web
Quem
Equipes de segurança, fundadores de startups, CISOs
O que você fornece
URL da aplicação em produção e definição de escopo (white-box: código-fonte + URL; black-box: somente a URL)
Resultado esperado
Relatório de pentest que identifica e encadeia vulnerabilidades (falhas de autenticação, contornos de permissão, escalonamento de privilégios, bugs de lógica)
Plano necessário
Plano Pro ($40/mês, 40 créditos/mês)
Limitação
Cada pentest consome créditos; aplicações complexas podem exigir vários pentests ou créditos personalizados do Enterprise fonte (abre em uma nova guia)
Auditar o código-fonte em busca de vulnerabilidades
Quem
Equipes de desenvolvimento, equipes de segurança, revisores de código
O que você fornece
Repositório de código-fonte (análise completa da base de código em busca de falhas de lógica de negócio, fragilidades de autenticação e fluxos de dados inseguros)
Resultado esperado
Relatório de auditoria completo que identifica todas as vulnerabilidades e caminhos de ataque
Plano necessário
O plano gratuito testa um único projeto; auditorias completas exigem o Pro
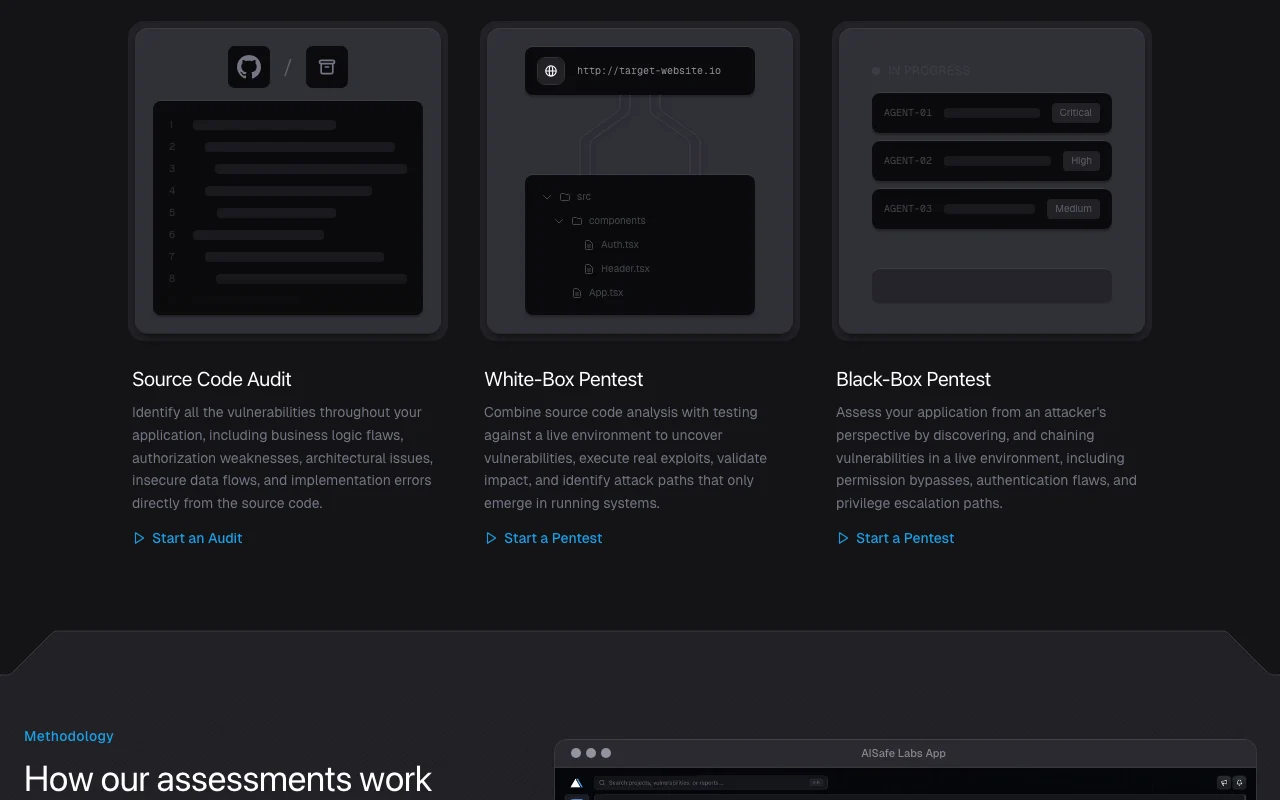
Visão geral dos recursos no site oficial. aisafe.io, capturado Oct 1, 2026
Pentests com IA black-box e white-box
Testes de intrusão automatizados da perspectiva do atacante (black-box: sem acesso ao código) ou combinados com análise do código-fonte (white-box); descobre e encadeia vulnerabilidades em aplicações em produção Identifica vulnerabilidades realmente exploráveis, sem falsos positivos, e encadeia ataques para mostrar o impacto
Acesso: Pro ($40/mês) e Enterprise; o white-box combina análise do código-fonte com testes no ambiente realLimite: 40 créditos/mês no Pro; aplicações complexas consomem mais créditosfonte (abre em uma nova guia)
Auditorias de código-fonte
Identifica todas as vulnerabilidades no código-fonte, incluindo falhas de lógica de negócio, fragilidades de autorização, problemas de arquitetura, fluxos de dados inseguros e erros de implementação Encontra vulnerabilidades antes da produção; apoia a modelagem de ameaças e a avaliação de riscos
Acesso: O plano gratuito testa um único projeto; auditorias ilimitadas no Pro e no EnterpriseLimite: O plano gratuito se limita a um projeto; exige acesso ao código-fontefonte (abre em uma nova guia)
SAST, SAST com IA, varredura de dependências e de segredos
Acompanhamento de dependências, análise de risco de licenças, detecção de software desatualizado, detecção de segredos e varredura de IaC; inclui SAST tradicional e com IA Varredura contínua de vulnerabilidades conhecidas e configurações incorretas; previne ataques à cadeia de suprimentos
Acesso: Gratuito a partir do plano BasicLimite: Varredura contínua versus pentests sob demanda, em níveis de acesso diferentesfonte (abre em uma nova guia)
Revisão de segurança de PRs e monitoramento contínuo
Revisão de segurança automatizada de pull requests com base no modelo de ameaças definido na avaliação; monitoramento contínuo de endpoints e permissões Evita regressões e a degradação da segurança conforme o código evolui; garante que as invariantes de segurança continuem intactas
Acesso: Pro e Enterprise; integração com GitHub e GitLabLimite: Exige uma avaliação prévia para definir o modelo de ameaçasfonte (abre em uma nova guia)
Prós e contras do AISafe Labs
Onde AISafe Labs é forte
Plano gratuito sem cartão de crédito Barreira de entrada baixa para as equipes validarem o AISafe antes de pagardocumentadofonte (abre em uma nova guia)
Preço do plano Pro divulgado em USD ($40/mês) Preço transparente; fácil de orçar e comparardocumentadofonte (abre em uma nova guia)
Opção de hospedagem própria no Enterprise Implantação local para setores regulados e ambientes isolados da rededocumentadofonte (abre em uma nova guia)
Programas gratuitos para projetos open source, startups e infraestrutura crítica elegíveis Reduz o custo em usos não comerciais e em estágio inicialdocumentadofonte (abre em uma nova guia)
Limitações a conferir antes de pagar
Pentests e auditorias de código-fonte exigem o plano Pro pago O plano gratuito se limita à varredura automatizada; os testes de segurança principais exigem a assinatura Prodocumentadofonte (abre em uma nova guia)
O uso no Pro é limitado a 40 créditos por mês Aplicações grandes ou complexas podem ultrapassar o limite de créditos; testes em alta frequência exigem o Enterprisedocumentadofonte (abre em uma nova guia)
A hospedagem própria só existe no Enterprise, com preço personalizado A implantação local exige contrato Enterprise; não há preço divulgadodocumentadofonte (abre em uma nova guia)
Sem suporte dedicado no plano Pro Usuários do Pro contam apenas com o Discord da comunidade; suporte dedicado exige o Enterprisedocumentadofonte (abre em uma nova guia)
Como usar o AISafe Labs para executar uma avaliação de segurança (auditoria ou pentest) em uma aplicação web
Configurar AISafe Labs
Acesse aisafe.io e crie sua conta gratuita (sem cartão de crédito)
Crie uma conta e entre no painel
Defina o escopo: informe a URL do repositório de código-fonte ou da aplicação
Escolha o tipo de avaliação: auditoria de código-fonte (um projeto no plano gratuito), pentest black-box ou pentest white-box (Pro)
Inicie a avaliação e aguarde a geração do relatório (horas, no caso de pentests)
Exemplo: executar uma avaliação de segurança (auditoria ou pentest) em uma aplicação web
No plano Pro: acesse "Start a Pentest" e informe a URL de destino
Os agentes do AISafe exploram a aplicação, montam o modelo de ameaças e executam ataques em paralelo
Os agentes validam cada achado para reduzir falsos positivos
O relatório é gerado com achados, severidade, etapas de correção e mapeamento de conformidade
Opcional: ative a revisão de segurança de PRs para monitorar mudanças futuras com base no modelo de ameaças
Revise e exporte o resultado
O painel mostra o status da avaliação (em andamento, concluída)
O relatório pode ser baixado em formato pronto para auditoria (SOC2/ISO27001/NIS2)
Os achados de vulnerabilidade mostram severidade, descrição e caminho de ataque
Verificação: as vulnerabilidades relatadas são confirmadas como exploráveis, e não falsos positivos
AISafe Labs integrações e API
Comparação de planos na página oficial de preços. aisafe.io, capturado Oct 1, 2026
Integrações nativas e formatos de exportação
Exportar: Relatórios prontos para auditoria SOC2, Relatórios prontos para auditoria ISO27001, Relatórios prontos para auditoria NIS2, Relatórios de vulnerabilidades em PDF
Acesso à API e cobrança separada
AISafe Labs não tem API pública na documentação oficial. O Enterprise aceita chaves de API de LLM próprias (por exemplo, OpenAI, modelos locais) para agentes de IA personalizados
Privacidade, uso de dados e direitos comerciais
Resumido a partir das políticas atuais do fornecedor; não é aconselhamento jurídico, e o selo de um fornecedor não é uma auditoria independente.
Como suas entradas e saídas são tratadas
O código-fonte e os dados da aplicação são processados para a avaliação de segurança. Achados e relatórios são armazenados criptografados. Dados pessoais (de contato e profissionais) são coletados apenas por formulários e pela inscrição na newsletter.
Não mencionado; a política de privacidade não indica coleta de dados para treinamento
Não informado explicitamente; os dados ficam criptografados na infraestrutura em nuvem ou em hospedagem própria no Enterprise
Uso comercial e restrições de plano
Permitido; foi projetado para avaliações de segurança comerciais
Não há diferenças de privacidade entre os planos; todos os dados seguem a mesma política de privacidade
Controles para usuários corporativos
Em conformidade com o GDPR (sede na UE/Romênia)
Dados armazenados criptografados
Sem coleta de dados de categoria especial
Operadores: Cloudflare, Google Cloud EU, PostHog EU, Peek EU
Cláusulas Contratuais Padrão para transferências internacionais
O plano Basic inclui varredura de dependências, SAST, SAST com IA, detecção de segredos, risco de licenças, software desatualizado e varredura de IaC. Você também pode testar auditorias de código-fonte em um único projeto. Não é preciso cartão de crédito. fonte (abre em uma nova guia)
Dá para começar a usar o AISafe antes de contratar um plano maior?
Sim. As equipes podem começar pelo plano gratuito, validar como o AISafe se encaixa no fluxo de trabalho e fazer upgrade apenas quando precisarem de mais capacidade de avaliação ou de suporte mais próximo. fonte (abre em uma nova guia)
O plano Pro inclui suporte?
O plano Pro é de autoatendimento, sem suporte dedicado. A comunidade ajuda pelo servidor do Discord. O suporte dedicado existe apenas no plano Enterprise. fonte (abre em uma nova guia)
O AISafe é seguro? Onde meus dados ficam armazenados?
Sim. Todos os dados, incluindo código-fonte, achados e segredos, são armazenados criptografados. Nos planos hospedados, os dados ficam em infraestrutura de nuvem segura. Nos planos com hospedagem própria (Enterprise), os dados ficam onde você decidir implantar o AISafe. fonte (abre em uma nova guia)
Posso cancelar a assinatura do plano Pro?
Sim. No compromisso mensal, você pode cancelar a qualquer momento e a assinatura termina ao fim do ciclo de cobrança atual. No compromisso anual, o cancelamento vale a partir do fim do período anual. O AISafe não oferece reembolso proporcional. fonte (abre em uma nova guia)
Não verificado: Preço anual do plano Pro (a opção anual é citada, mas não detalhada); Custo específico em créditos por tipo de avaliação; Modelo de preço do Enterprise e custos típicos; SLA e tempo de resposta para gerar relatórios; Tamanho e complexidade máximos de projeto que podem ser testados.
Como documentamos e mantemos esta página
Todos os fatos sobre AISafe Labs acima vêm de 3 páginas oficiais listados aqui, comparados pela última vez em Sep 29, 2026; não executamos AISafe Labs por conta própria, por isso ele não tem nota editorial. Como verificamos e reverificamos as páginas.
Artigo atualizado em Oct 10, 2026; preços verificados Sep 29, 2026. Os links para fornecedores são links comuns; não ganhamos comissões. Como avaliamos · Relatar um erro