Agentes de IA que ejecutan pruebas de penetración y auditorías de código fuente bajo demanda, con informes de seguridad listos para auditoría para el cumplimiento de SOC2, ISO27001 y NIS2.
Nuestra opinión: Ideal para startups y equipos de seguridad que necesitan pentests asequibles y listos para auditoría y escaneo continuo de seguridad del código fuente sin testers humanos costosos.
Limitación principal: Los pentests y las auditorías de código fuente requieren el plan Pro de pago; el uso de Pro está limitado a 40 créditos al mes
Por los editores de AI Tool Atlas.
Basado en la documentación oficial del proveedor; no hemos probado este producto en la práctica. Qué significa “resumen documentado”
A quién le conviene AISafe Labs
Ideal para startups y equipos de seguridad que necesitan pentests asequibles y listos para auditoría y escaneo continuo de seguridad del código fuente sin testers humanos costosos. Basado en la documentación del proveedor, sin prueba práctica.
Ideal para: Startups que necesitan informes de pentest listos para cumplimiento
También encaja bien en
Equipos de seguridad con restricciones de presupuesto
Mantenedores de código abierto
Monitorización continua de seguridad en pipelines de CI/CD
Considera otra herramienta si necesitas capacidad de pentest ilimitada (Pro está limitado a 40 créditos al mes)
O si
Necesitas implementación en servidores propios a escala (precio personalizado en Enterprise)
Necesitas personalización avanzada de modelos de IA (requiere tu propia clave de API de LLM en Enterprise)
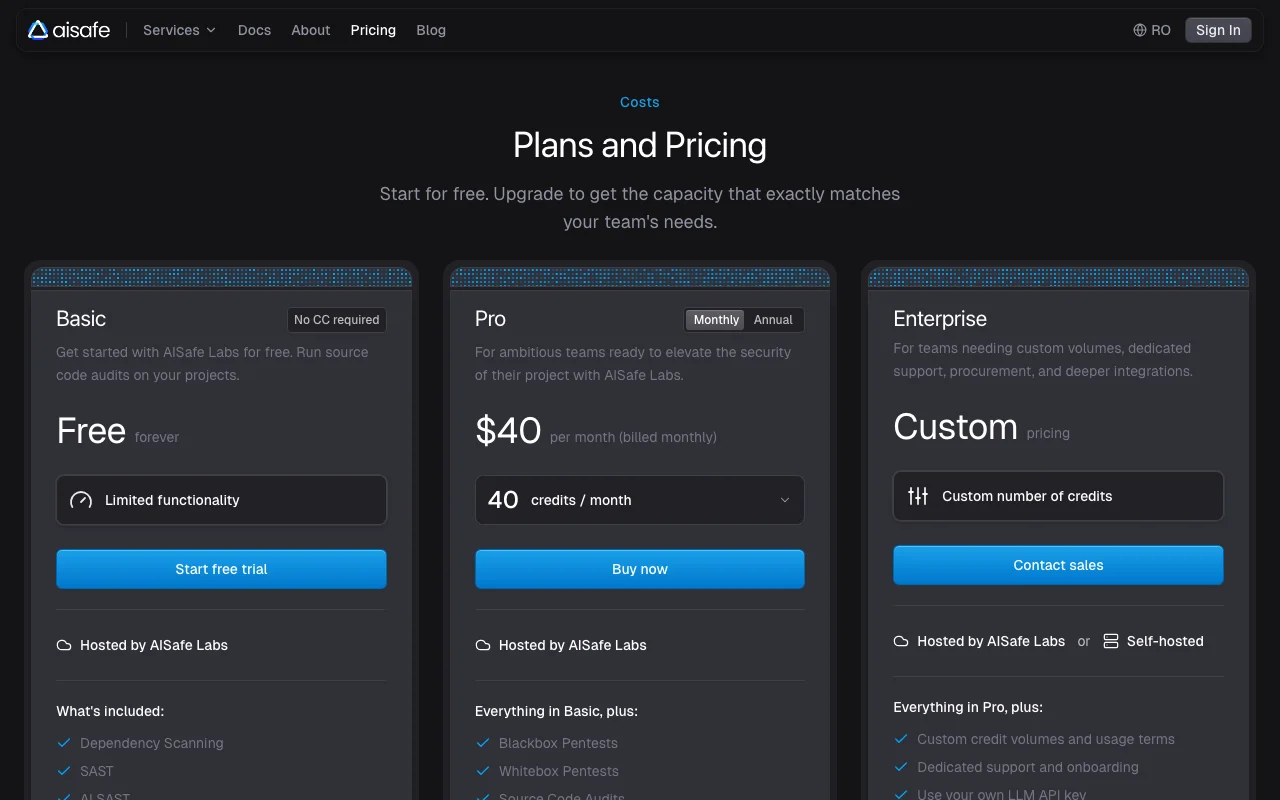
Precios y límites de uso de AISafe Labs
Precios revisados el Sep 29, 2026 en la página oficial de precios de EE. UU. Precios oficiales ↗ Los precios y los límites cambian con frecuencia.
La página oficial de precios de AISafe Labs tal como la vimos. aisafe.io, capturado Oct 1, 2026
Condiciones de acceso gratis y prueba
El plan Basic es gratuito para siempre y no requiere tarjeta de crédito. La funcionalidad limitada incluye escaneo automatizado (dependencias, SAST, secretos, licencias, IaC) y pruebas de auditoría de código fuente en un solo proyecto.
No hay prueba explícita; el plan gratuito sirve como prueba. El plan Pro se puede cancelar en cualquier momento si es con compromiso mensual, o al final del periodo anual si es con compromiso anual.
Para: Enterprises with high testing volume, regulated industries, custom workflows, and on-premises requirements
Incluye
Everything in Pro, plus:
Custom credit volumes and usage terms
8 más
Dedicated support and onboarding
Use your own LLM API key for custom models
Priority Support in Slack
Team roles and permissions
Custom integrations and reporting workflows
Procurement, invoicing, and security review support
Self-hosted deployment option
On-premises or air-gapped deployment
API incluida
Límites de uso, créditos y costos adicionales
No hay reembolsos prorrateados al cancelar. AISafe para Open Source, Startups e Infraestructuras Críticas puede ofrecer acceso gratuito o reducido (hay que contactar).
No se menciona
¿Qué es AISafe Labs y cómo funciona?
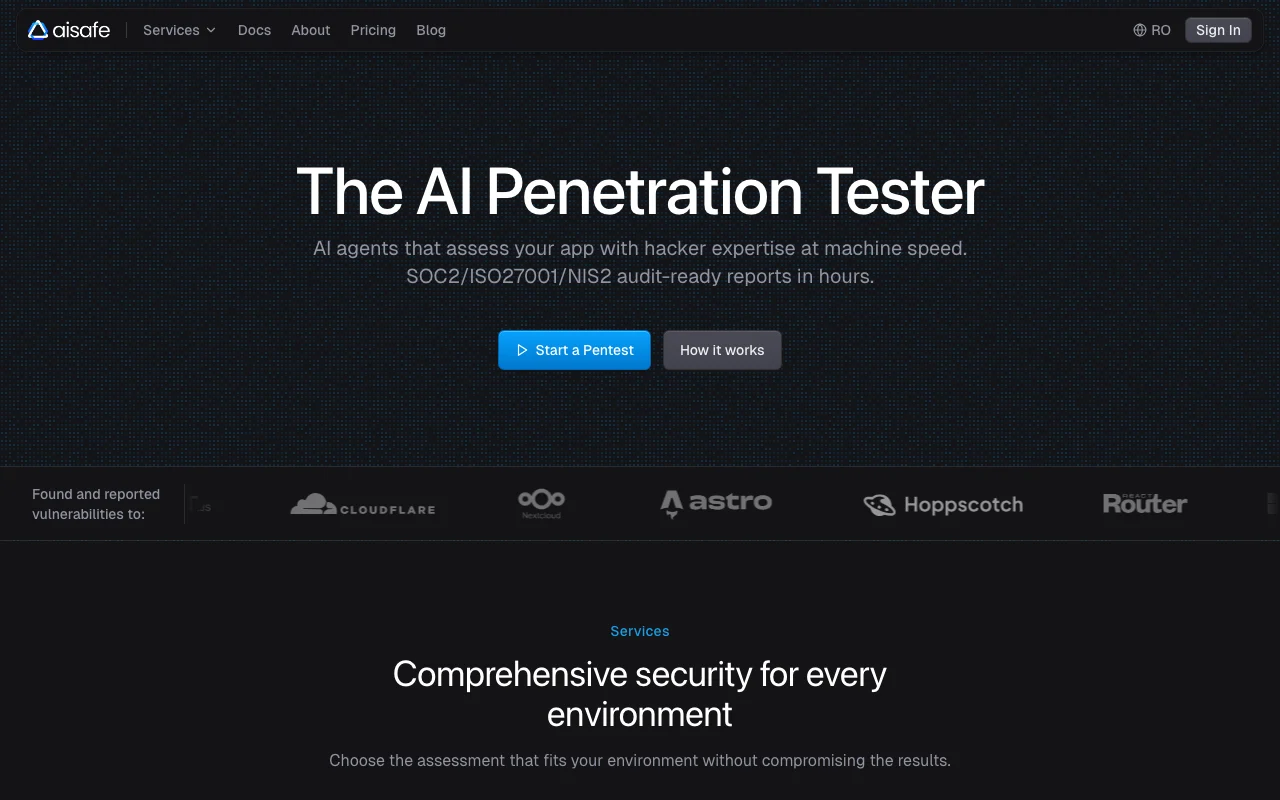
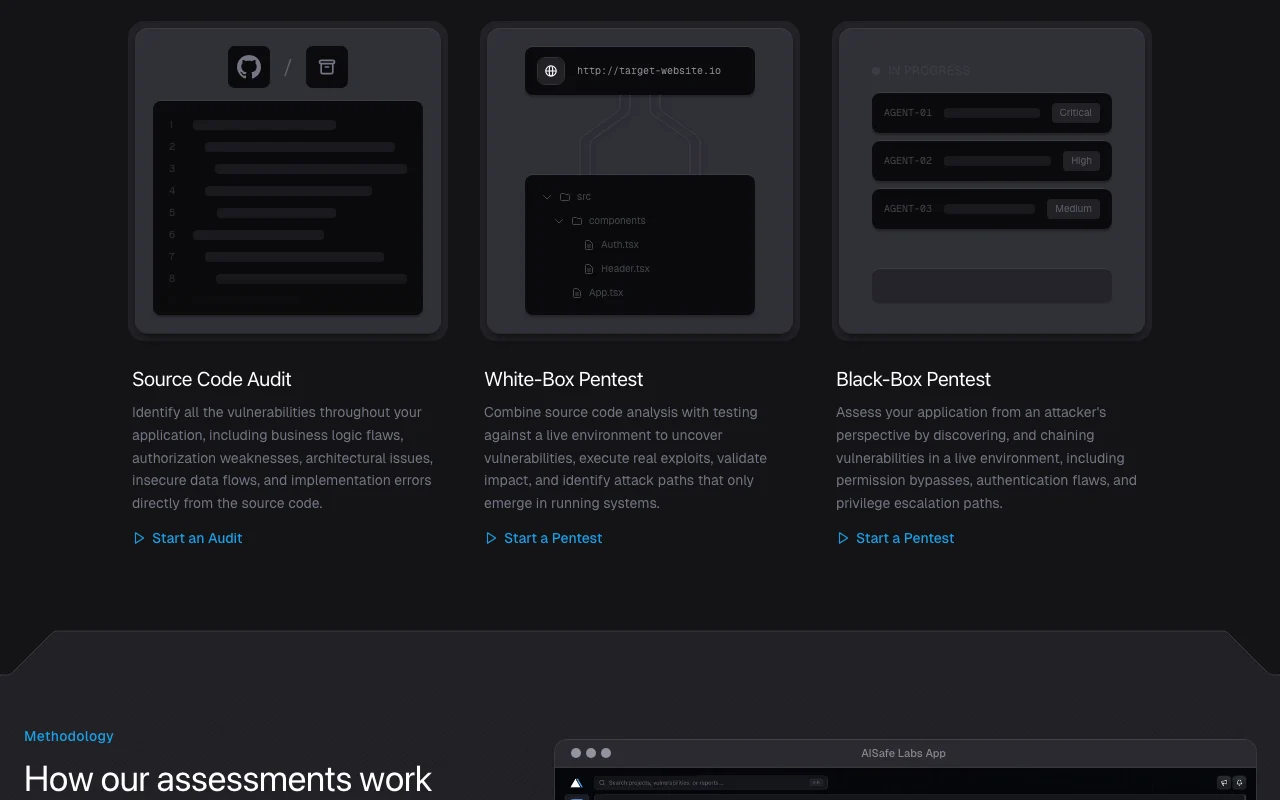
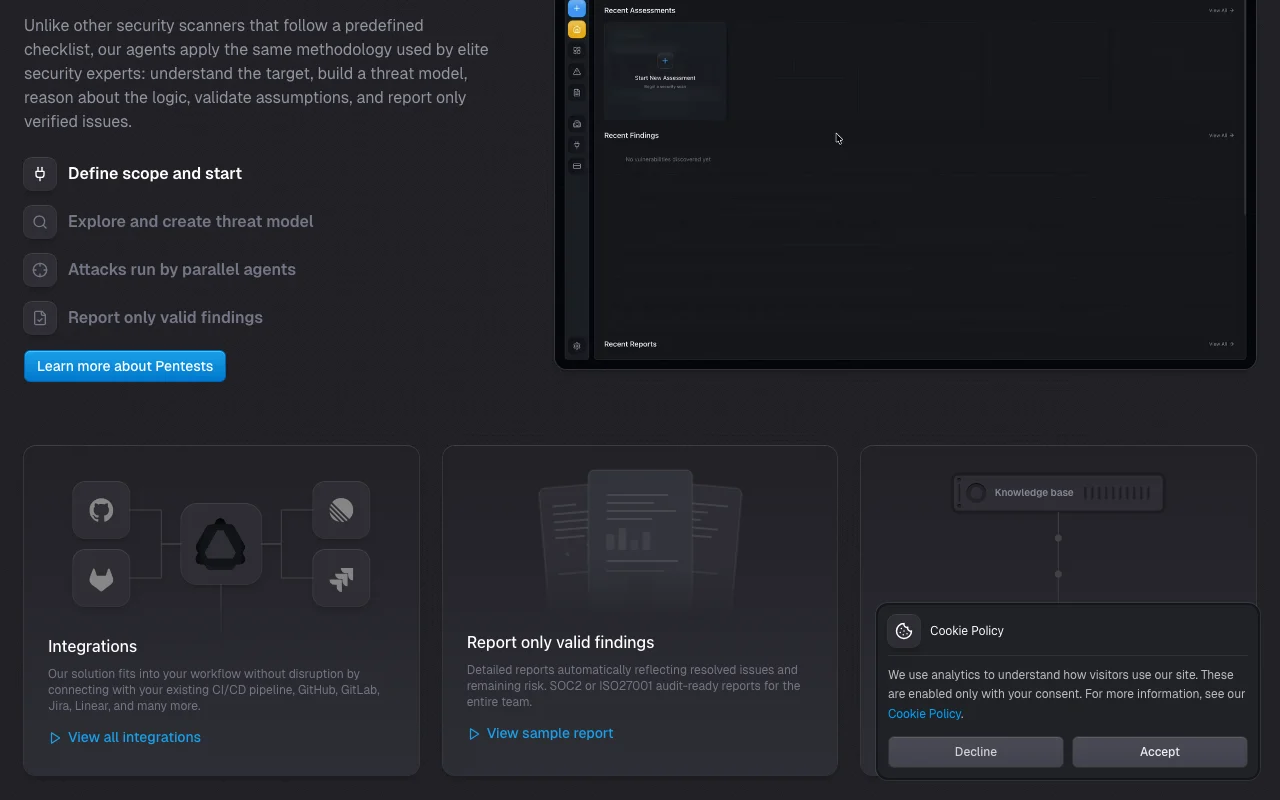
AISafe Labs ofrece evaluaciones de seguridad impulsadas por IA: auditorías de código fuente, pentests de caja blanca (que combinan análisis del código fuente con pruebas en un entorno real) y pentests de caja negra (desde la perspectiva de un atacante externo). Los informes están orientados a auditorías SOC2, ISO27001 y NIS2. Un plan Basic gratuito cubre escaneo de dependencias, SAST, SAST con IA, detección de secretos, riesgo de licencias y escaneo de IaC. El plan Pro añade pentests y revisión de seguridad de PR. Enterprise añade autoalojamiento y volúmenes personalizados. La plataforma aplica una metodología de seguridad de élite: entender el objetivo, construir un modelo de amenazas, razonar sobre la lógica, validar supuestos e informar solo de problemas verificados.
Sitio oficial de AISafe Labs: cómo se presenta el producto. aisafe.io, capturado Oct 1, 2026
Qué aportas y qué recibes
Qué le das a AISafe Labs y qué devuelve, según su documentación
Lo que aportas
Código fuente (integración con GitHub y GitLab)
URL de aplicaciones en producción (para pentests de caja negra y caja blanca)
Artefactos y dependencias de la aplicación
Lo que recibes
Informes de seguridad listos para auditoría SOC2/ISO27001/NIS2
Hallazgos de vulnerabilidades con niveles de gravedad y guía de corrección
Resultados de revisión de seguridad de PR
Monitorización continua y seguimiento de endpoints
Dónde puedes usarla
Plataformas
Web (SaaS), Autoalojado (Enterprise)
Cuenta
Obligatorio
Modelos / versiones
Agentes de IA con ejecución en paralelo; admite claves de API de LLM personalizadas en Enterprise
Pentest de caja negra (externo), pentest de caja blanca (código fuente + entorno real), auditoría de código fuente, escaneo de dependencias, SAST/SAST con IA, detección de secretos, revisión de PR
Informes listos para auditoría SOC2/ISO27001/NIS2, hallazgos de vulnerabilidades con corrección, resultados de monitorización continua
Pro: 40 créditos al mes; Enterprise: volúmenes personalizados
SaaS alojado (Basic/Pro); autoalojado en servidores propios o aislado de la red (Enterprise)
Desconocido para Basic/Pro; disponible en Enterprise (compatibilidad con clave de LLM personalizada)
Dónde es más útil AISafe Labs
Nuestros editores elaboran los escenarios a partir de la documentación; el resultado real depende de tu entrada y tu plan.
Ejecutar pentests en aplicaciones web
Quién
Equipos de seguridad, fundadores de startups, CISO
Lo que aportas
URL de la aplicación en producción y definición del alcance (caja blanca: código fuente + URL; caja negra: solo URL)
Resultado esperado
Informe de pentest que identifica y encadena vulnerabilidades (fallos de autenticación, omisiones de permisos, escalada de privilegios, errores de lógica)
Plan necesario
Plan Pro ($40/mes, 40 créditos al mes)
Limitación
Cada pentest consume créditos; las aplicaciones complejas pueden requerir varios pentests o créditos personalizados de Enterprise fuente (se abre en una pestaña nueva)
Auditar el código fuente en busca de vulnerabilidades
Quién
Equipos de desarrollo, equipos de seguridad, revisores de código
Lo que aportas
Repositorio de código fuente (análisis completo del código en busca de fallos de lógica de negocio, debilidades de autenticación y flujos de datos inseguros)
Resultado esperado
Informe de auditoría completo que identifica todas las vulnerabilidades y rutas de ataque
Plan necesario
El plan gratuito permite probar un solo proyecto; Pro para auditorías completas
Resumen de funciones en el sitio oficial. aisafe.io, capturado Oct 1, 2026
Pentests con IA de caja negra y caja blanca
Pruebas de penetración automatizadas desde la perspectiva del atacante (caja negra: sin acceso al código) o combinadas con análisis del código fuente (caja blanca); descubre y encadena vulnerabilidades en aplicaciones en producción Identifica vulnerabilidades explotables reales sin falsos positivos; encadena ataques para mostrar el impacto
Acceso: Pro ($40/mes) y Enterprise; la caja blanca combina el análisis del código fuente con pruebas en un entorno realLímite: 40 créditos al mes en Pro; las aplicaciones complejas consumen más créditosfuente (se abre en una pestaña nueva)
Auditorías de código fuente
Identifica todas las vulnerabilidades del código fuente, incluidos fallos de lógica de negocio, debilidades de autorización, problemas de arquitectura, flujos de datos inseguros y errores de implementación Encuentra vulnerabilidades antes de producción; apoya el modelado de amenazas y la evaluación de riesgos
Acceso: El plan gratuito permite probar un solo proyecto; Pro y Enterprise para auditorías ilimitadasLímite: Gratis limitado a un proyecto; requiere acceso al código fuentefuente (se abre en una pestaña nueva)
SAST, SAST con IA, escaneo de dependencias y secretos
Seguimiento de dependencias, análisis de riesgo de licencias, detección de software obsoleto, detección de secretos y escaneo de IaC; incluye SAST tradicional y con IA Escaneo continuo de vulnerabilidades conocidas y errores de configuración; previene ataques a la cadena de suministro
Acceso: Gratis en el plan Basic y superioresLímite: Escaneo continuo frente a pentests bajo demanda en distintos niveles de accesofuente (se abre en una pestaña nueva)
Revisión de seguridad de PR y monitorización continua
Revisión de seguridad automatizada de pull requests según el modelo de amenazas establecido durante la evaluación; monitorización continua de endpoints y permisos Previene regresiones y degradación de la seguridad a medida que evoluciona el código; garantiza que se mantengan los invariantes de seguridad
Acceso: Pro y Enterprise; integración con GitHub y GitLabLímite: Requiere una evaluación previa para establecer el modelo de amenazasfuente (se abre en una pestaña nueva)
Ventajas y desventajas de AISafe Labs
Dónde destaca AISafe Labs
Plan gratuito sin tarjeta de crédito Barrera de entrada baja para que los equipos validen si AISafe les encaja antes de pagardocumentadafuente (se abre en una pestaña nueva)
Precio del plan Pro publicado en USD ($40/mes) Precios transparentes; fáciles de presupuestar y comparardocumentadafuente (se abre en una pestaña nueva)
Opción autoalojada en Enterprise Implementación en servidores propios para sectores regulados y entornos aislados de la reddocumentadafuente (se abre en una pestaña nueva)
Programas gratuitos para proyectos de código abierto, startups e infraestructuras críticas que cumplan los requisitos Reduce el coste en implementaciones no comerciales y en fase inicialdocumentadafuente (se abre en una pestaña nueva)
Limitaciones que revisar antes de pagar
Los pentests y las auditorías de código fuente requieren el plan Pro de pago El plan gratuito se limita al escaneo automatizado; las pruebas de seguridad principales requieren la suscripción Prodocumentadafuente (se abre en una pestaña nueva)
El uso de Pro está limitado a 40 créditos al mes Las aplicaciones grandes o complejas pueden superar la asignación de créditos; las pruebas de alta frecuencia requieren Enterprisedocumentadafuente (se abre en una pestaña nueva)
El autoalojamiento solo está disponible en Enterprise con precio personalizado La implementación en servidores propios requiere un acuerdo empresarial; sin precio publicadodocumentadafuente (se abre en una pestaña nueva)
Sin soporte dedicado en el plan Pro Los usuarios de Pro están limitados al Discord de la comunidad; el soporte dedicado requiere Enterprisedocumentadafuente (se abre en una pestaña nueva)
Cómo usar AISafe Labs para ejecutar una evaluación de seguridad (auditoría o pentest) en una aplicación web
Configurar AISafe Labs
Ve a aisafe.io y regístrate gratis (sin tarjeta de crédito)
Crea una cuenta e inicia sesión en el panel
Define el alcance: proporciona la URL del repositorio de código fuente o de la aplicación
Elige el tipo de evaluación: auditoría de código fuente (un proyecto en el plan gratuito), pentest de caja negra o pentest de caja blanca (Pro)
Inicia la evaluación y espera a que se genere el informe (horas en el caso de los pentests)
Ejemplo: ejecutar una evaluación de seguridad (auditoría o pentest) en una aplicación web
En el plan Pro: ve a 'Start a Pentest' e introduce la URL del objetivo
Los agentes de AISafe exploran la aplicación, construyen el modelo de amenazas y ejecutan ataques en paralelo
Los agentes validan cada hallazgo para minimizar los falsos positivos
Se genera el informe con hallazgos, gravedad, pasos de corrección y mapeo de cumplimiento
Opcional: activa la revisión de seguridad de PR para monitorizar los cambios futuros frente al modelo de amenazas
Revisa y exporta el resultado
El panel muestra el estado de la evaluación (en curso, completada)
El informe se puede descargar en formato listo para auditoría (SOC2/ISO27001/NIS2)
Los hallazgos de vulnerabilidades muestran gravedad, descripción y ruta de ataque
Verificación: las vulnerabilidades notificadas se confirman como explotables, no como falsos positivos
AISafe Labs integraciones y API
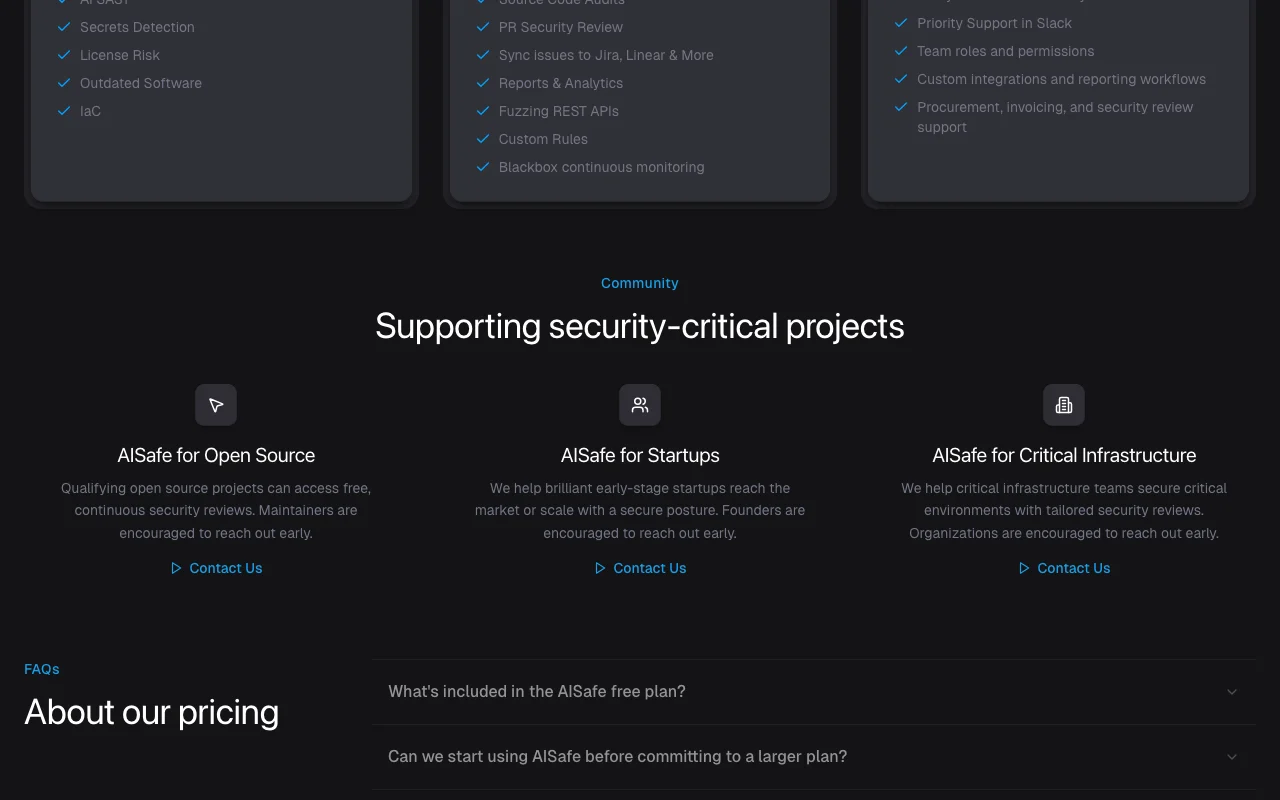
Comparación de planes en la página oficial de precios. aisafe.io, capturado Oct 1, 2026
Integraciones nativas y formatos de exportación
Exportar: Informes listos para auditoría SOC2, Informes listos para auditoría ISO27001, Informes listos para auditoría NIS2, Informes de vulnerabilidades en PDF
Acceso a la API y facturación aparte
AISafe Labs no tiene una API pública en su documentación oficial. Enterprise admite claves de API de LLM personalizadas (p. ej., OpenAI, modelos locales) para agentes de IA personalizados
Privacidad, uso de datos y derechos comerciales
Resumido de las políticas vigentes del proveedor; no es asesoría legal y la insignia de un proveedor no es una auditoría independiente.
Cómo se tratan tus entradas y salidas
El código fuente y los datos de la aplicación se procesan para la evaluación de seguridad. Los hallazgos y los informes se almacenan cifrados. Los datos personales (de contacto y profesionales) se recogen solo mediante formularios y el registro en el boletín.
No se menciona; la política de privacidad no indica recopilación de datos de entrenamiento
No se indica explícitamente; los datos se almacenan cifrados en infraestructura en la nube o autoalojados en Enterprise
Uso comercial y restricciones del plan
Permitido; diseñado para evaluaciones de seguridad comerciales
No hay diferencias de privacidad entre niveles; todos los datos se procesan bajo la misma política de privacidad
Controles para usuarios de empresa
Cumple con el RGPD (con sede en la UE/Rumanía)
Datos almacenados cifrados
Sin recopilación de datos de categorías especiales
Encargados del tratamiento: Cloudflare, Google Cloud EU, PostHog EU, Peek EU
Cláusulas contractuales tipo para transferencias internacionales
El plan Basic incluye escaneo de dependencias, SAST, SAST con IA, detección de secretos, riesgo de licencias, software obsoleto y escaneo de IaC. También puedes probar auditorías de código fuente en un solo proyecto. No requiere tarjeta de crédito. fuente (se abre en una pestaña nueva)
¿Podemos empezar a usar AISafe antes de comprometernos con un plan mayor?
Sí. Los equipos pueden empezar con el plan gratuito, validar cómo encaja AISafe en su flujo de trabajo y pasar a un plan superior solo cuando necesiten más capacidad de evaluación o soporte más profundo. fuente (se abre en una pestaña nueva)
¿El plan Pro incluye soporte?
El plan Pro es de autoservicio, sin soporte dedicado. Hay ayuda de la comunidad en el servidor de Discord. El soporte dedicado solo está disponible en el plan Enterprise. fuente (se abre en una pestaña nueva)
¿AISafe es seguro? ¿Dónde se almacenan mis datos?
Sí. Todos los datos, incluidos el código fuente, los hallazgos y los secretos, se almacenan cifrados. En los planes alojados, los datos se guardan en infraestructura segura en la nube. En los planes autoalojados (Enterprise), los datos permanecen donde decidas implementar AISafe. fuente (se abre en una pestaña nueva)
¿Puedo cancelar la suscripción al plan Pro?
Sí. Con compromiso mensual, puedes cancelar en cualquier momento y la suscripción termina al cierre del ciclo de facturación actual. Con compromiso anual, la cancelación surte efecto al final del periodo anual. AISafe no ofrece reembolsos prorrateados. fuente (se abre en una pestaña nueva)
Sin verificar: Precio anual del plan Pro (se menciona la opción anual, pero sin detalles); Coste específico en créditos por tipo de evaluación; Modelo de precios de Enterprise y costes habituales; SLA y tiempo de respuesta para la generación de informes; Tamaño o complejidad máximos del proyecto que se puede probar.
Cómo documentamos y mantenemos esta página
Todos los datos sobre AISafe Labs de arriba provienen de las 3 páginas oficiales enumeradas aquí, comparadas por última vez el Sep 29, 2026; no hemos usado AISafe Labs nosotros mismos, por eso no tiene puntuación editorial. Cómo revisamos y volvemos a revisar las páginas.
Artículo actualizado Oct 10, 2026; precios revisados Sep 29, 2026. Los enlaces salientes a proveedores son enlaces simples; no ganamos comisiones. Cómo reseñamos · Informar de un error