AISafe Labs : tarifs, fonctions et meilleurs usages
Agents d'IA qui réalisent des tests d'intrusion et des audits de code source à la demande, avec des rapports de sécurité prêts pour l'audit SOC2, ISO27001 et NIS2.
Notre avis : Idéal pour les startups et les équipes de sécurité qui veulent des tests d'intrusion abordables et prêts pour l'audit, ainsi qu'une analyse continue de la sécurité du code source, sans testeurs humains coûteux.
Principale limite : Les tests d'intrusion et les audits de code source nécessitent l'offre Pro payante ; l'usage Pro est limité à 40 crédits par mois
Par la rédaction d'AI Tool Atlas.
D'après la documentation officielle de l'éditeur ; nous n'avons pas testé ce produit en pratique. Ce que signifie « aperçu documenté »
Pour qui convient AISafe Labs
Idéal pour les startups et les équipes de sécurité qui veulent des tests d'intrusion abordables et prêts pour l'audit, ainsi qu'une analyse continue de la sécurité du code source, sans testeurs humains coûteux. D'après la documentation de l'éditeur, absent d'un test pratique.
Idéal pour : Startups qui ont besoin de rapports de tests d'intrusion conformes
Convient aussi pour
Équipes de sécurité à budget limité
Mainteneurs de projets open source
Surveillance continue de la sécurité dans les pipelines CI/CD
Choisissez un autre outil si vous avez besoin d'une capacité de tests d'intrusion illimitée (Pro limité à 40 crédits/mois)
Ou si
Vous avez besoin d'un déploiement sur site à grande échelle (tarification Enterprise sur mesure)
Vous avez besoin d'une personnalisation avancée des modèles d'IA (nécessite votre propre clé d'API LLM avec Enterprise)
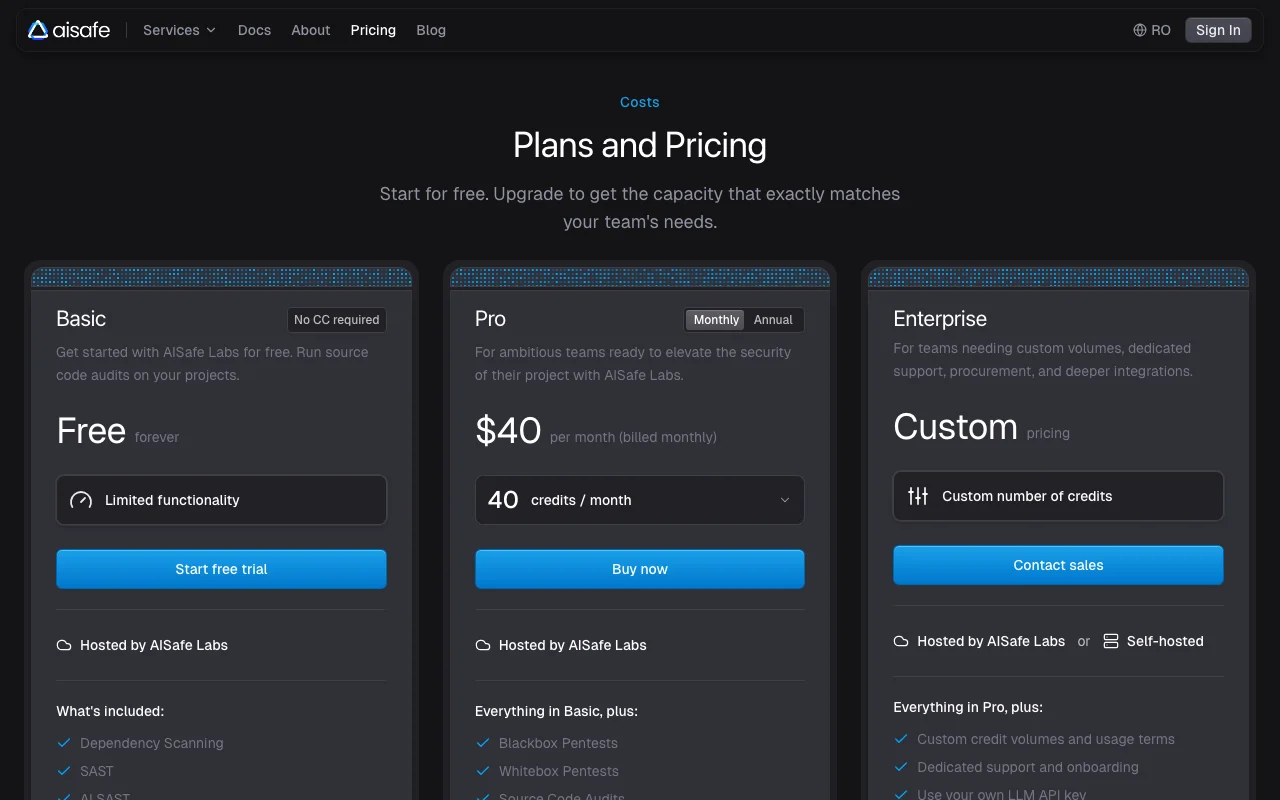
Tarifs et limites d'utilisation de AISafe Labs
Prix vérifiés le Sep 29, 2026 sur la page de tarifs officielle américaine. Tarifs officiels ↗ Les prix et limites changent souvent.
Page tarifaire de l'éditeur revérifiée automatiquement il y a 11 jours : aucun changement détecté.
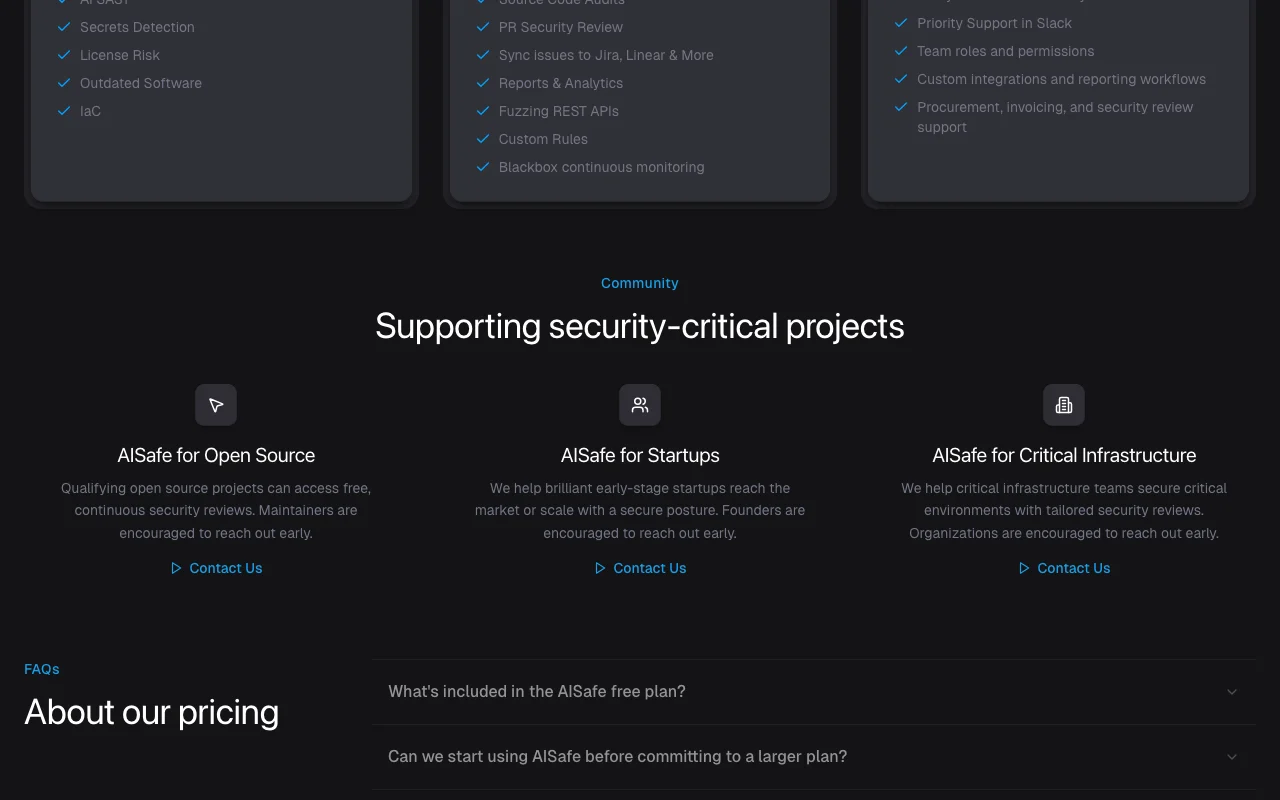
La page de tarifs officielle de AISafe Labs telle que nous l'avons vue. aisafe.io, relevé Oct 1, 2026
Accès gratuit et conditions d'essai
L'offre Basic est gratuite à vie, sans carte bancaire. Fonctions limitées : analyses automatisées (dépendances, SAST, secrets, licences, IaC) et test d'audit de code source sur un seul projet.
Pas d'essai explicite ; l'offre gratuite en tient lieu. L'offre Pro peut être résiliée à tout moment en engagement mensuel, ou à la fin de la période annuelle en engagement annuel.
Offres payantes : ce qui change quand vous passez à l'offre supérieure
Pour : Enterprises with high testing volume, regulated industries, custom workflows, and on-premises requirements
Comprend
Everything in Pro, plus:
Custom credit volumes and usage terms
8 plus
Dedicated support and onboarding
Use your own LLM API key for custom models
Priority Support in Slack
Team roles and permissions
Custom integrations and reporting workflows
Procurement, invoicing, and security review support
Self-hosted deployment option
On-premises or air-gapped deployment
API incluse
Plafonds d'usage, crédits et coûts supplémentaires
Pas de remboursement au prorata en cas de résiliation. AISafe pour l'Open Source, les Startups et les Infrastructures critiques peut proposer un accès gratuit ou réduit (contact requis).
Non mentionné
Qu'est-ce que AISafe Labs et comment ça marche ?
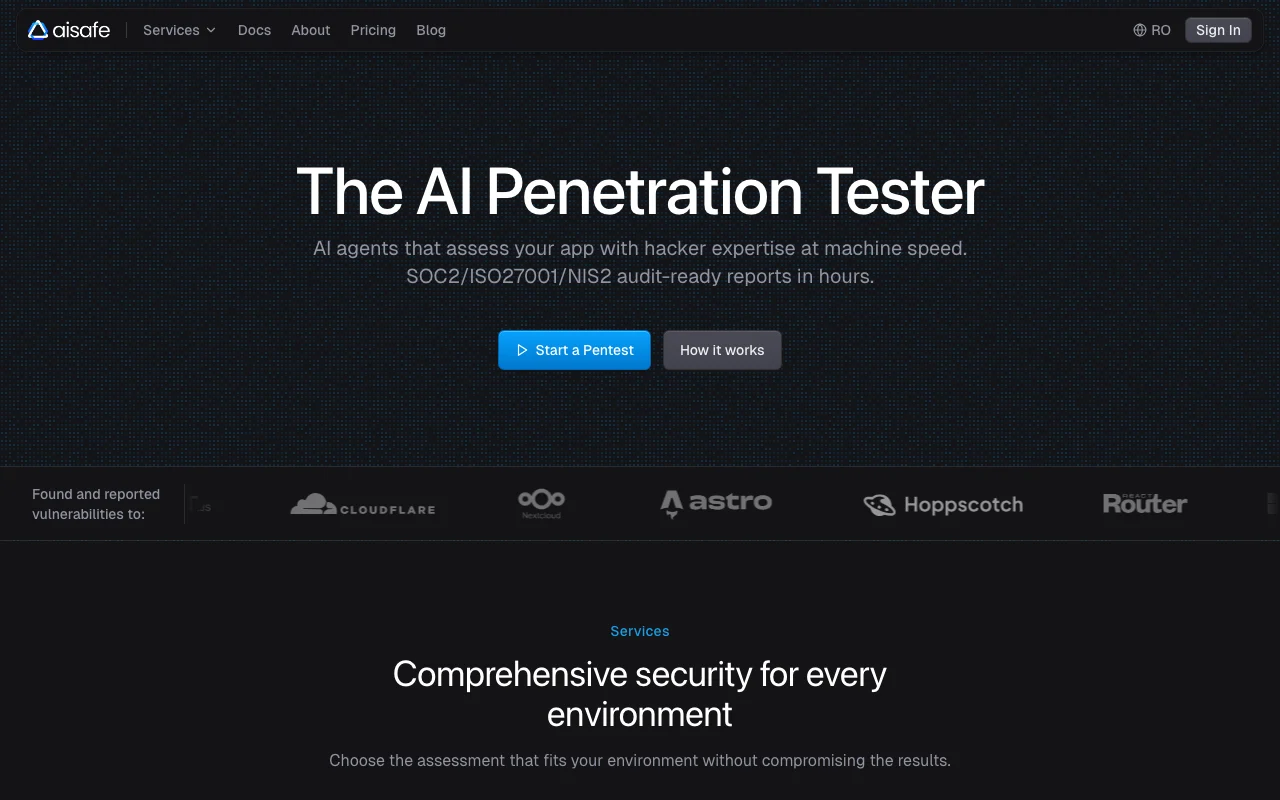
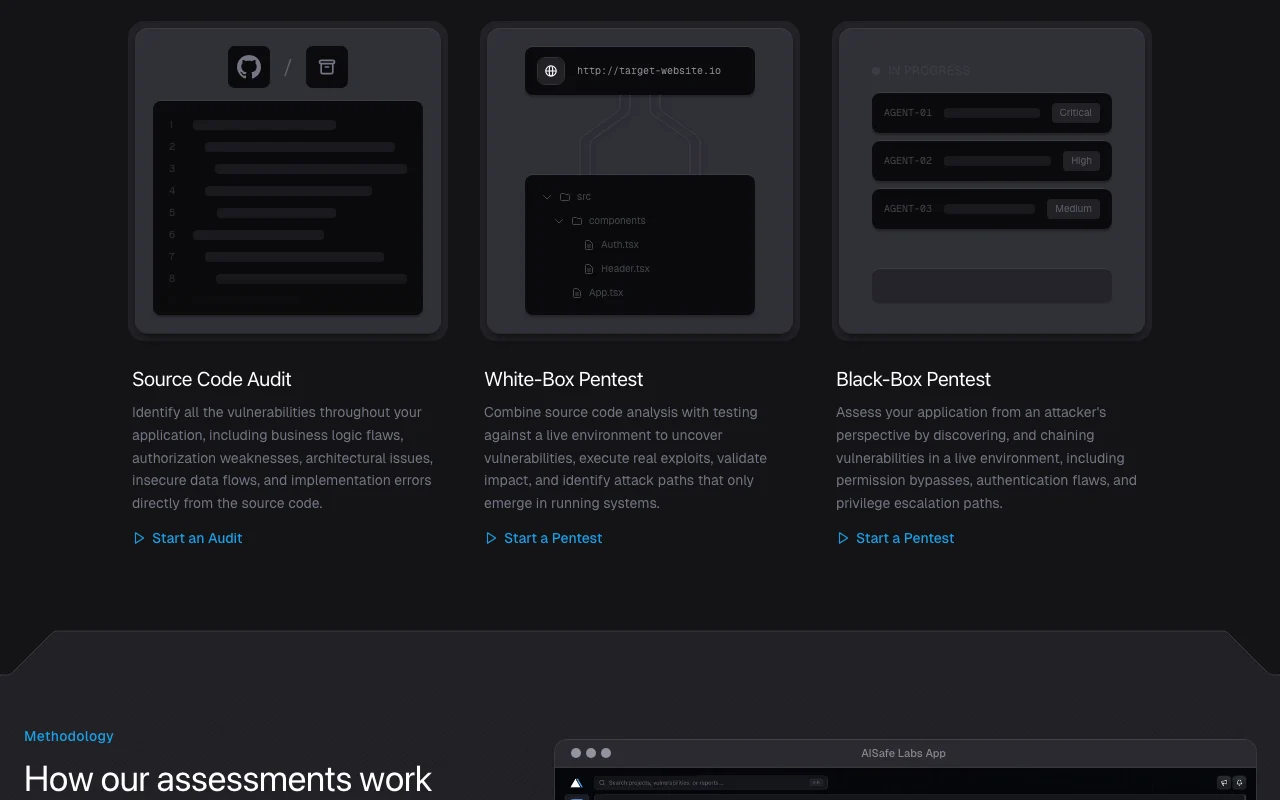
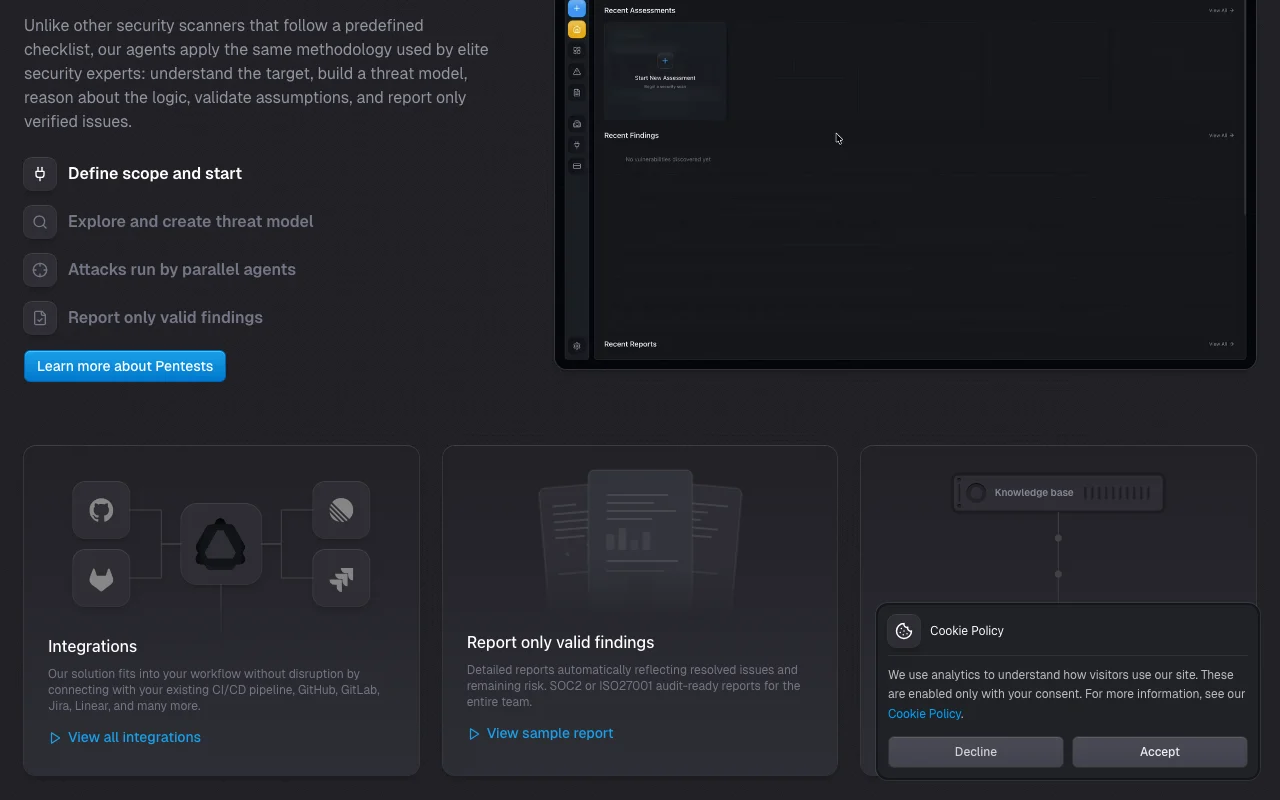
AISafe Labs propose des évaluations de sécurité pilotées par l'IA : audits de code source, tests d'intrusion en boîte blanche (qui combinent l'analyse du code source et des tests sur l'environnement réel) et en boîte noire (point de vue d'un attaquant externe). Les rapports visent les audits SOC2, ISO27001 et NIS2. Une offre Basic gratuite couvre l'analyse des dépendances, SAST, SAST par IA, la détection de secrets, le risque lié aux licences et l'analyse IaC. L'offre Pro ajoute les tests d'intrusion et la revue de sécurité des PR. Enterprise ajoute l'auto-hébergement et des volumes sur mesure. La plateforme applique une méthodologie de sécurité d'élite : comprendre la cible, construire un modèle de menaces, raisonner sur la logique, valider les hypothèses, ne signaler que les failles vérifiées.
Site officiel de AISafe Labs : comment le produit se présente. aisafe.io, relevé Oct 1, 2026
Ce que vous fournissez et ce que vous obtenez
Ce que vous donnez à AISafe Labs et ce que vous obtenez, d'après sa documentation
Ce que vous fournissez
Code source (intégration GitHub, GitLab)
URL d'applications en production (pour les tests d'intrusion en boîte noire et en boîte blanche)
Artefacts d'application et dépendances
Ce que vous obtenez
Rapports de sécurité prêts pour l'audit SOC2/ISO27001/NIS2
Vulnérabilités détectées avec niveaux de gravité et conseils de correction
Résultats de revue de sécurité des PR
Surveillance continue et suivi des endpoints
Où vous pouvez l'utiliser
Plateformes
Web (SaaS), Auto-hébergé (Enterprise)
Compte
Obligatoire
Modèles / versions
AI agents with parallel execution; supports custom LLM API keys on Enterprise
Test d'intrusion en boîte noire (externe), en boîte blanche (source + environnement réel), audit de code source, analyse des dépendances, SAST/SAST par IA, détection de secrets, revue de PR
Rapports prêts pour l'audit SOC2/ISO27001/NIS2, vulnérabilités avec corrections, résultats de surveillance continue
Pro : 40 crédits/mois ; Enterprise : volumes sur mesure
SaaS hébergé (Basic/Pro) ; auto-hébergé sur site ou isolé du réseau (Enterprise)
Inconnu pour Basic/Pro ; disponible avec Enterprise (prise en charge d'une clé LLM personnalisée)
Où AISafe Labs est le plus utile
Les scénarios sont élaborés par nos éditeurs à partir de la documentation ; le résultat réel dépend de votre saisie et de votre offre.
Réaliser des tests d'intrusion sur des applications web
Qui
Équipes de sécurité, fondateurs de startups, RSSI
Ce que vous fournissez
URL de l'application en production et définition du périmètre (boîte blanche : code source + URL ; boîte noire : URL seule)
Résultat attendu
Rapport de test d'intrusion identifiant et enchaînant les vulnérabilités (failles d'authentification, contournements de permissions, élévation de privilèges, bugs de logique)
Offre requise
Offre Pro ($40/mois, 40 crédits/mois)
Limite
Chaque test d'intrusion consomme des crédits ; les applications complexes peuvent exiger plusieurs tests ou des crédits Enterprise sur mesure source (s'ouvre dans un nouvel onglet)
Auditer le code source à la recherche de vulnérabilités
Qui
Équipes de développement, équipes de sécurité, relecteurs de code
Ce que vous fournissez
Dépôt de code source (analyse complète de la base de code : failles de logique métier, faiblesses d'authentification, flux de données non sécurisés)
Résultat attendu
Rapport d'audit complet identifiant toutes les vulnérabilités et les chemins d'attaque
Offre requise
L'offre gratuite permet de tester un seul projet ; Pro pour des audits complets
Présentation des fonctionnalités sur le site officiel. aisafe.io, relevé Oct 1, 2026
Tests d'intrusion IA en boîte noire et en boîte blanche
Test d'intrusion automatisé du point de vue d'un attaquant (boîte noire : sans accès au code) ou combiné à l'analyse du code source (boîte blanche) ; découvre et enchaîne les vulnérabilités dans les applications en production Identifie de vraies vulnérabilités exploitables sans faux positifs ; enchaîne les attaques pour montrer l'impact
Accès : Pro ($40/mois) et Enterprise ; la boîte blanche combine l'analyse du code source et des tests sur l'environnement réelLimite : 40 crédits/mois avec Pro ; les applications complexes consomment plus de créditssource (s'ouvre dans un nouvel onglet)
Audits de code source
Identifie toutes les vulnérabilités du code source, y compris les failles de logique métier, les faiblesses d'autorisation, les problèmes d'architecture, les flux de données non sécurisés et les erreurs d'implémentation Trouve les vulnérabilités avant la mise en production ; soutient la modélisation des menaces et l'évaluation des risques
Accès : L'offre gratuite permet de tester un seul projet ; Pro et Enterprise pour des audits illimitésLimite : Gratuit limité à un projet ; nécessite l'accès au code sourcesource (s'ouvre dans un nouvel onglet)
SAST, SAST par IA, analyse des dépendances et des secrets
Suivi des dépendances, analyse du risque lié aux licences, détection des logiciels obsolètes, détection de secrets, analyse IaC ; inclut le SAST traditionnel et le SAST assisté par IA Analyse continue des vulnérabilités connues et des erreurs de configuration ; prévient les attaques sur la chaîne d'approvisionnement
Accès : Gratuit à partir de l'offre BasicLimite : Analyse continue contre tests d'intrusion à la demande, selon le niveau d'accèssource (s'ouvre dans un nouvel onglet)
Revue de sécurité des PR et surveillance continue
Revue de sécurité automatisée des pull requests au regard du modèle de menaces établi lors de l'évaluation ; surveillance continue des endpoints et des permissions Évite les régressions et la dégradation de la sécurité à mesure que le code évolue ; garantit le maintien des invariants de sécurité
Accès : Pro et Enterprise ; intégration avec GitHub, GitLabLimite : Nécessite une évaluation préalable pour établir le modèle de menacessource (s'ouvre dans un nouvel onglet)
Avantages et inconvénients de AISafe Labs
Où AISafe Labs est performant
Offre gratuite sans carte bancaire Faible barrière d'entrée pour valider l'adéquation d'AISafe avant de payerdocumentésource (s'ouvre dans un nouvel onglet)
Prix de l'offre Pro publié en USD ($40/mois) Tarification transparente ; facile à budgétiser et à comparerdocumentésource (s'ouvre dans un nouvel onglet)
Option auto-hébergée avec Enterprise Déploiement sur site pour les secteurs réglementés et les environnements isolés du réseaudocumentésource (s'ouvre dans un nouvel onglet)
Programmes gratuits pour les projets open source, startups et infrastructures critiques éligibles Réduit le coût pour les déploiements non commerciaux et en phase de démarragedocumentésource (s'ouvre dans un nouvel onglet)
Limites à vérifier avant de payer
Les tests d'intrusion et les audits de code source nécessitent l'offre Pro payante L'offre gratuite se limite aux analyses automatisées ; les tests de sécurité essentiels nécessitent l'abonnement Prodocumentésource (s'ouvre dans un nouvel onglet)
L'usage Pro est limité à 40 crédits par mois Les applications volumineuses ou complexes peuvent dépasser le quota de crédits ; les tests à haute fréquence exigent Enterprisedocumentésource (s'ouvre dans un nouvel onglet)
L'auto-hébergement n'est disponible qu'avec Enterprise, à un tarif sur mesure Le déploiement sur site nécessite un contrat Enterprise ; aucun tarif publiédocumentésource (s'ouvre dans un nouvel onglet)
Pas de support dédié avec l'offre Pro Les utilisateurs Pro sont limités au Discord communautaire ; un support dédié nécessite Enterprisedocumentésource (s'ouvre dans un nouvel onglet)
Comment utiliser AISafe Labs pour réaliser une évaluation de sécurité (audit ou test d'intrusion) sur une application web
Configurer AISafe Labs
Rendez-vous sur aisafe.io et inscrivez-vous gratuitement (sans carte bancaire)
Créez un compte et connectez-vous au tableau de bord
Définissez le périmètre : fournissez l'URL du dépôt de code source ou de l'application
Choisissez le type d'évaluation : audit de code source (un seul projet en offre gratuite), test d'intrusion en boîte noire ou en boîte blanche (Pro)
Lancez l'évaluation et attendez la génération du rapport (plusieurs heures pour les tests d'intrusion)
Exemple : réaliser une évaluation de sécurité (audit ou test d'intrusion) sur une application web
Avec l'offre Pro : allez dans « Start a Pentest » et saisissez l'URL cible
Les agents AISafe explorent l'application, construisent un modèle de menaces et lancent des attaques en parallèle
Les agents valident chaque constat pour limiter les faux positifs
Le rapport est généré avec les constats, la gravité, les étapes de correction et la correspondance avec les référentiels de conformité
Facultatif : activez la revue de sécurité des PR pour surveiller les changements futurs au regard du modèle de menaces
Vérifier et exporter le résultat
Le tableau de bord affiche l'état de l'évaluation (en cours, terminée)
Le rapport est téléchargeable dans un format prêt pour l'audit (SOC2/ISO27001/NIS2)
Les vulnérabilités affichent la gravité, la description et le chemin d'attaque
Vérification : les vulnérabilités signalées sont confirmées comme exploitables, ce ne sont pas des faux positifs
AISafe Labs intégrations et API
Comparaison des offres sur la page de tarifs officielle. aisafe.io, relevé Oct 1, 2026
Intégrations natives et formats d'export
Exporter : Rapports prêts pour l'audit SOC2, Rapports prêts pour l'audit ISO27001, Rapports prêts pour l'audit NIS2, Rapports de vulnérabilités en PDF
Accès à l'API et facturation séparée
AISafe Labs n'a pas d'API publique dans sa documentation officielle. Enterprise prend en charge des clés d'API LLM personnalisées (par ex. OpenAI, modèles locaux) pour des agents d'IA sur mesure
Confidentialité, usage des données et droits commerciaux
Résumé des politiques actuelles de l'éditeur ; ce n'est pas un avis juridique et le badge d'un éditeur n'est pas un audit indépendant.
Comment vos entrées et sorties sont traitées
Le code source et les données d'application sont traités pour l'évaluation de sécurité. Les constats et rapports sont stockés chiffrés. Les données personnelles (contact, professionnelles) ne sont collectées que via les formulaires et l'inscription à la newsletter.
Non mentionné ; la politique de confidentialité n'indique aucune collecte de données d'entraînement
Non précisé explicitement ; données stockées chiffrées sur l'infrastructure cloud ou auto-hébergées avec Enterprise
Usage commercial et restrictions des offres
Autorisé ; conçu pour des évaluations de sécurité commerciales
Aucune différence de confidentialité entre les offres ; toutes les données sont traitées selon la même politique
Contrôles pour les utilisateurs professionnels
Conforme au RGPD (siège dans l'UE/Roumanie)
Données stockées chiffrées
Aucune collecte de catégories particulières de données
Sous-traitants : Cloudflare, Google Cloud EU, PostHog EU, Peek EU
Clauses contractuelles types pour les transferts internationaux
L'offre Basic inclut l'analyse des dépendances, SAST, SAST par IA, la détection de secrets, le risque lié aux licences, les logiciels obsolètes et l'analyse IaC. Vous pouvez aussi tester les audits de code source sur un seul projet. Aucune carte bancaire requise. source (s'ouvre dans un nouvel onglet)
Peut-on commencer à utiliser AISafe avant de s'engager sur une offre plus large ?
Oui. Les équipes peuvent démarrer avec l'offre gratuite, valider l'adéquation d'AISafe à leur workflow, puis passer à une offre supérieure seulement quand elles ont besoin de plus de capacité d'évaluation ou d'un support plus poussé. source (s'ouvre dans un nouvel onglet)
L'offre Pro inclut-elle du support ?
L'offre Pro est en libre-service, sans support dédié. Une aide communautaire est disponible sur le serveur Discord. Le support dédié n'est disponible qu'avec l'offre Enterprise. source (s'ouvre dans un nouvel onglet)
AISafe est-il sécurisé ? Où mes données sont-elles stockées ?
Oui. Toutes les données, y compris le code source, les constats et les secrets, sont stockées chiffrées. Pour les offres hébergées, les données sont stockées sur une infrastructure cloud sécurisée. Pour les offres auto-hébergées (Enterprise), les données restent là où vous décidez de déployer AISafe. source (s'ouvre dans un nouvel onglet)
Puis-je résilier mon abonnement à l'offre Pro ?
Oui. En engagement mensuel, vous pouvez résilier à tout moment et l'abonnement prend fin à la clôture de votre cycle de facturation en cours. En engagement annuel, la résiliation prend effet à la fin de la période annuelle. AISafe ne propose pas de remboursement au prorata. source (s'ouvre dans un nouvel onglet)
Non vérifié : Tarif annuel de l'offre Pro (option annuelle mentionnée mais non détaillée); Coût précis en crédits par type d'évaluation; Modèle tarifaire d'Enterprise et coûts habituels; SLA et délai de génération des rapports; Taille ou complexité maximale de projet testable.
Comment nous avons documenté et maintenons cette page
Chaque information sur AISafe Labs ci-dessus provient des 3 pages officiels listés ici, comparés pour la dernière fois le Sep 29, 2026 ; nous n'avons pas testé AISafe Labs nous-mêmes, il n'a donc pas de note éditoriale. Comment nous vérifions et revérifions les pages.
Article mis à jour Oct 10, 2026; prix vérifiés Sep 29, 2026. Les liens sortants vers les éditeurs sont de simples liens ; nous ne touchons aucune commission. Comment nous évaluons · Signaler une erreur