Unsere Einschätzung: Nutzen Sie AtRisk, wenn Sie Apps mit Lovable, Bolt oder Cursor ausliefern und vor dem Launch URL-Scans, Sicherheits-Reviews von Pull Requests und direkt einfügbare Fix-Prompts wünschen.
Wichtigste Einschränkung: Starter begrenzt die Nutzung auf 30 URL-Scans und 40 PR-Reviews pro Monat mit einem verbundenen Repo, und AtRisk eröffnet keine Autofix-PRs.
Von den Redakteuren des AI Tool Atlas.
Auf Basis der offiziellen Dokumentation des Anbieters; wir haben dieses Produkt nicht selbst getestet. Was „dokumentierte Übersicht“ bedeutet
Für wen AtRisk passt
Nutzen Sie AtRisk, wenn Sie Apps mit Lovable, Bolt oder Cursor ausliefern und vor dem Launch URL-Scans, Sicherheits-Reviews von Pull Requests und direkt einfügbare Fix-Prompts wünschen. Auf Basis der Dokumentation des Anbieters, nicht in einem praktischen Test.
Am besten für: Einzelentwickler, die KI-generierte Apps ausliefern
Auch gut geeignet für
Kleine Teams, die PR-Sicherheitsreviews ohne vollständigen AppSec-Stack wünschen
Nutzer von Cursor und Claude Code
Ein anderes Tool in Betracht ziehen, wenn monatliche Limits: 30 URL-Scans und 40 PR-Reviews in Starter
Oder wenn
Starter ist auf 1 verbundenes Repo und 1 Backend-Verbindung begrenzt
Keine Autofix-PRs; Fixes müssen manuell oder durch Ihren Agenten eingespielt werden
AtRisk Preise und Nutzungslimits
Preise am Sep 29, 2026 auf der offiziellen US-Preisseite geprüft. Offizielle Preise ↗ Preise und Limits ändern sich häufig.
Preisseite des Anbieters vor 11 Tagen automatisch neu geprüft: keine Änderungen festgestellt.
Kostenloser Zugang und Testbedingungen
Ein kostenloser URL-Scan nach der Anmeldung.
Kostenpflichtige Tarife: was sich beim Upgrade ändert
Polar wickelt Zahlungen ab und kann als Merchant of Record auftreten.
Was ist AtRisk und wie funktioniert es?
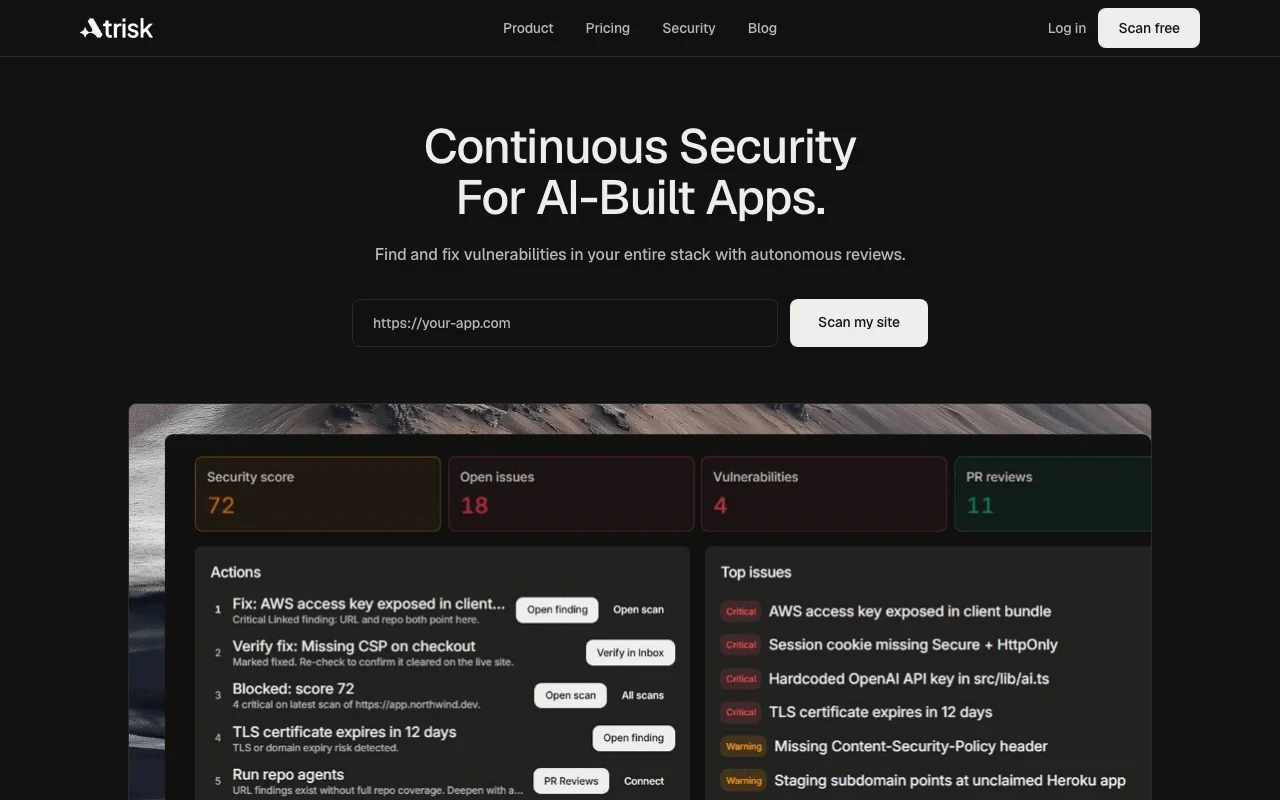
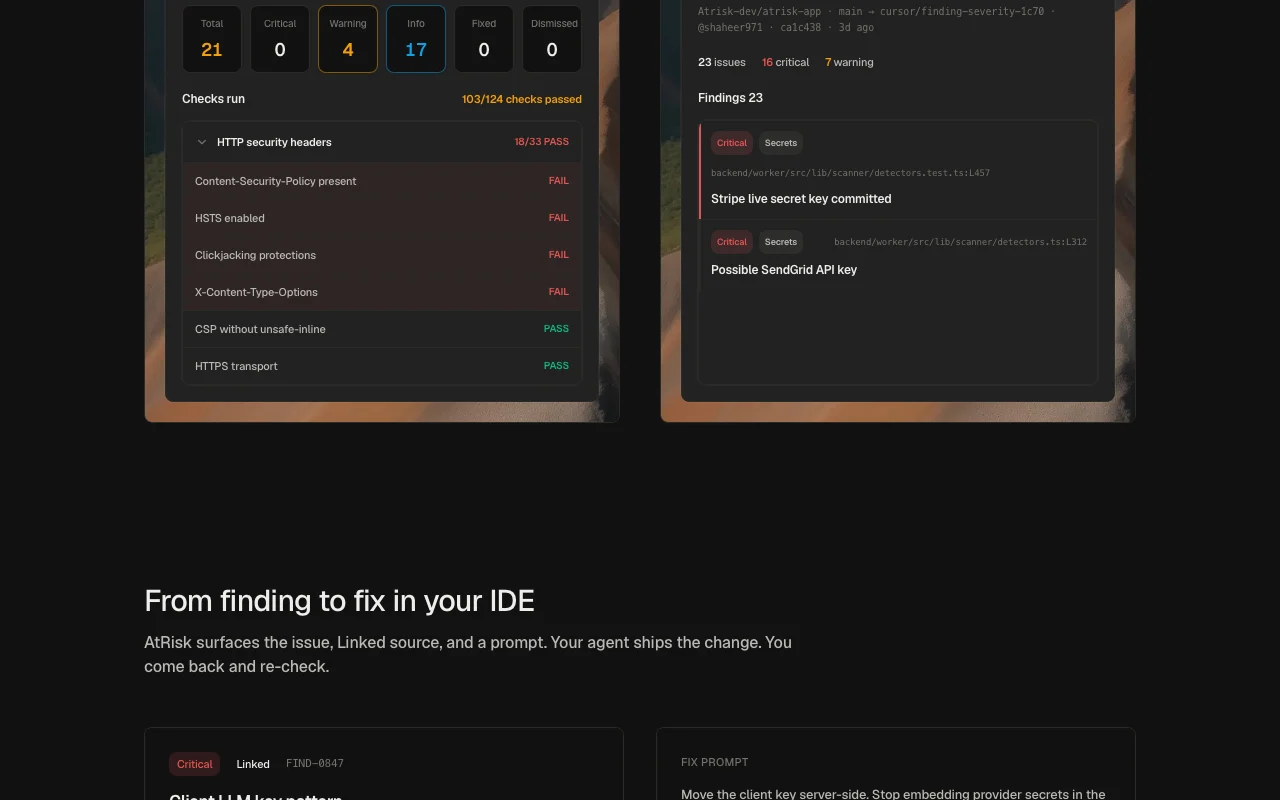
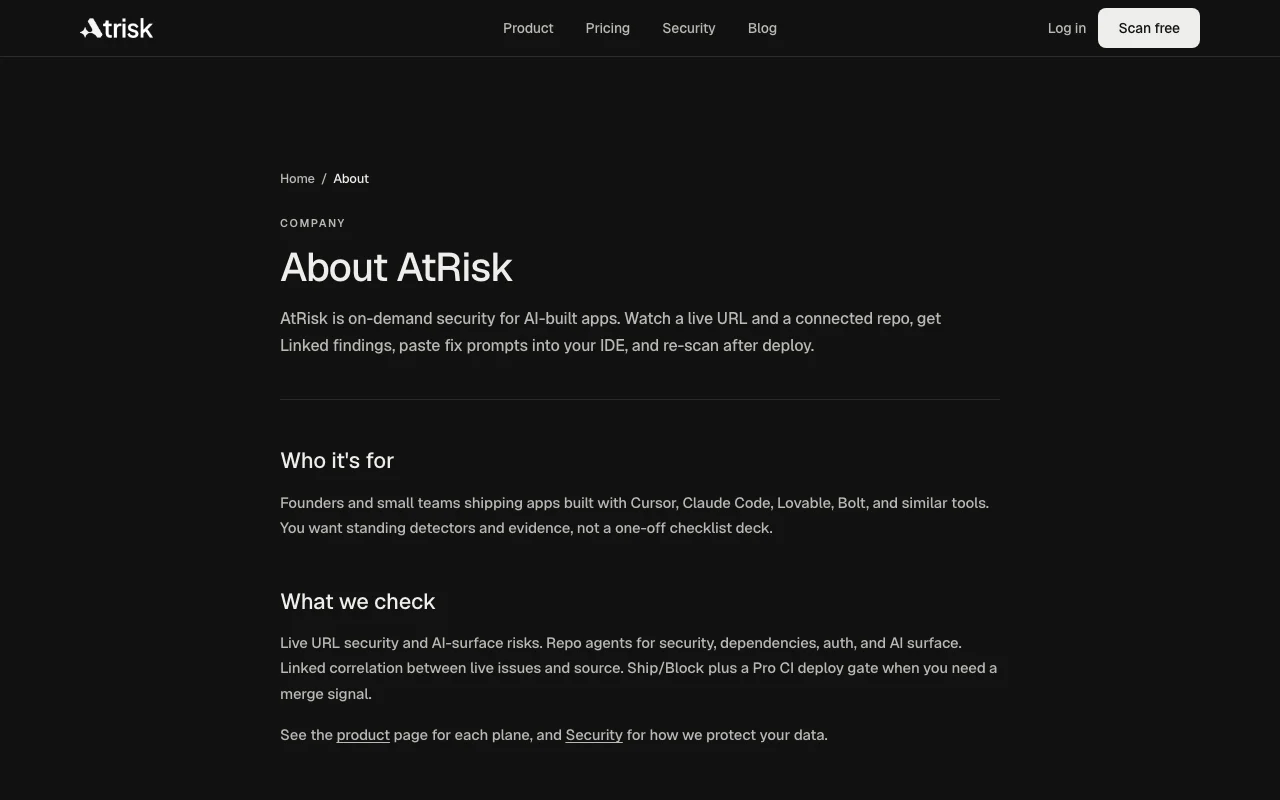
AtRisk ist eine Sicherheitsplattform für Apps, die mit KI-Coding-Tools wie Lovable, Bolt oder Cursor gebaut wurden. Sie scannt eine live erreichbare URL mit über 100 Prüfungen zu HTTP-Headern, Secret-Mustern, Weiterleitungen und offenliegenden KI-Schnittstellen, liefert einen Ship/Block-Score und prüft ein verbundenes GitHub-Repository mit automatischen Ship-Safety-Reviews für Pull Requests.
Befunde aus der URL und dem Repo werden in einem Posteingang verknüpft, jeweils mit einem direkt einfügbaren Fix-Prompt für Cursor oder Claude Code oder über MCP. AtRisk eröffnet keine Autofix-PRs; Sie oder Ihr Agent spielen den Patch ein, deployen erneut und scannen zur Bestätigung noch einmal. Der Pro-Plan ergänzt eine GitHub Action mit SARIF-Ausgabe, damit die CI bei offenem Risiko fehlschlägt.
Offizielle Website von AtRisk: So stellt sich das Produkt selbst dar. atrisk.dev, erfasst Oct 1, 2026
Was Sie liefern und was Sie erhalten
Was Sie AtRisk geben und was zurückkommt, laut Dokumentation
Sie liefern
Eine öffentliche App-URL
Ein verbundenes GitHub-Repository
Eine Backend-Verbindung (Supabase oder Neon)
Sie erhalten zurück
Ship/Block-Score aus über 100 Prüfungen
Posteingang für Befunde, der URL- und Repo-Probleme verknüpft
KI-Fix-Prompts für Cursor oder Claude Code
Berichte als Markdown und PDF
Wo Sie es nutzen können
Plattformen
Web
Konto
Erforderlich
Prüfungen
100+
Integrationen
GitHub, Slack, Supabase, Neon, Vercel
CI
GitHub Action mit SARIF (Pro)
IDE
Cursor, Claude Code über MCP
Die besten Einsatzzwecke für AtRisk
Die Szenarien erarbeiten unsere Redakteure anhand der Dokumentation; das tatsächliche Ergebnis hängt von Ihrer Eingabe und Ihrem Tarif ab.
Einen per Vibe-Coding entstandenen Prototyp vor dem Launch prüfen
Wer
Vibe-Coder, die Prototypen veröffentlichen
Sie liefern
Eine live erreichbare Lovable- oder Bolt-URL
Erwartetes Ergebnis
Ein Ship/Block-Score mit Befunden zu Headern und Secret-Mustern
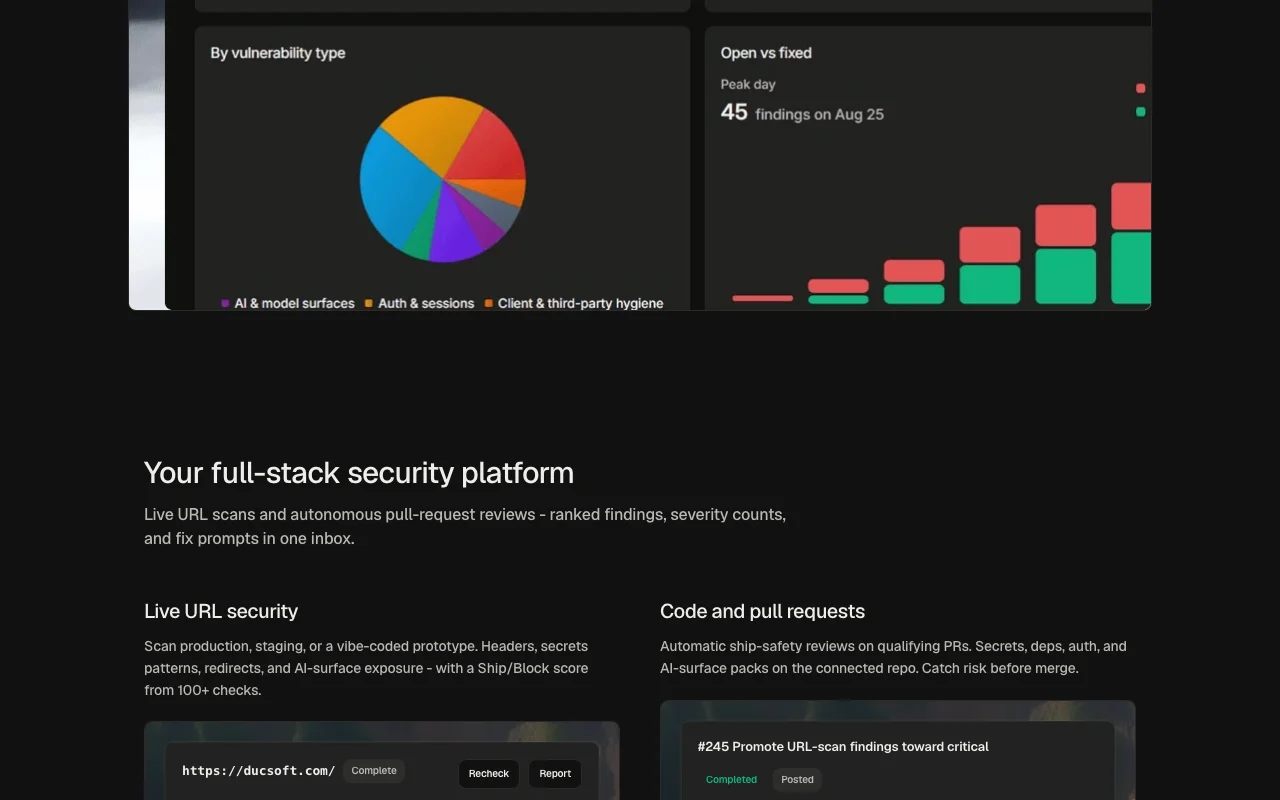
Funktionsüberblick auf der offiziellen Website. atrisk.dev, erfasst Oct 1, 2026
Scan einer Live-URL mit über 100 Prüfungen und Ship/Block-Score
Scannt eine live erreichbare URL mit über 100 Prüfungen zu Headern, Secret-Mustern, Weiterleitungen und offenliegenden KI-Schnittstellen. Findet bereits ausgelieferte Probleme.
Prüft passende Pull Requests automatisch auf Secrets, Abhängigkeiten, Authentifizierung und Probleme an KI-Schnittstellen. Stoppt Risiken vor dem Merge.
Scan einer öffentlichen URL ohne GitHub-Verbindung möglich Auch Nicht-Entwickler können ohne Repo starten.dokumentiertQuelle (öffnet in neuem Tab)
Das Trust Center nennt konkrete Kontrollen und beansprucht keine nicht erworbenen Zertifizierungen Weniger Kontextwechsel bei Fixes.dokumentiertQuelle (öffnet in neuem Tab)
Slack- und E-Mail-Benachrichtigungen, wenn Scans abgeschlossen sind Verringert unnötigen Aufwand bei theoretischen Problemen.dokumentiertQuelle (öffnet in neuem Tab)
Monatliche Limits: 30 URL-Scans und 40 PR-Reviews in Starter Teams mit hohem Volumen müssen upgraden.dokumentiertQuelle (öffnet in neuem Tab)
Starter ist auf 1 verbundenes Repo und 1 Backend-Verbindung begrenzt Fixes erfordern Entwicklerzeit oder einen Agenten.dokumentiertQuelle (öffnet in neuem Tab)
Keine Autofix-PRs; Fixes müssen manuell oder durch Ihren Agenten eingespielt werden Teams mit mehreren Apps brauchen Pro.dokumentiertQuelle (öffnet in neuem Tab)
Vor dem kostenlosen Scan ist eine Anmeldung erforderlich Die gezeigten Preise enthalten zeitlich befristete Rabatte.dokumentiertQuelle (öffnet in neuem Tab)
So nutzen Sie AtRisk für eine per Vibe-Coding entstandene App vor dem Launch auf Sicherheitsprobleme prüfen
AtRisk einrichten
Fügen Sie die URL Ihrer Live-App auf der Startseite ein und klicken Sie auf Scan my site.
Melden Sie sich an, wenn Sie dazu aufgefordert werden.
Prüfen Sie den Ship/Block-Score und die Befunde.
Verbinden Sie GitHub, um Linked findings und PR-Reviews zu aktivieren.
Beispiel: eine per Vibe-Coding entstandene App vor dem Launch auf Sicherheitsprobleme prüfen
Öffnen Sie einen kritischen Befund, etwa einen offenliegenden LLM-Schlüssel im Client.
Kopieren Sie den Fix-Prompt in Cursor oder Claude Code.
Deployen Sie die Änderung.
Markieren Sie den Befund als behoben und scannen Sie die Live-URL erneut.
Ergebnis prüfen und exportieren
Prüfen Sie, dass der Befund nach dem erneuten Scan verschwindet.
Sehen Sie sich das PR-Review an, das bei Ihrem nächsten Pull Request gepostet wird.
Fügen Sie das README-Badge hinzu, sobald der Score Ship lautet.
Von unserer Redaktion vorgeschlagener Beispiel-Prompt (keine aufgezeichnete Ausgabe des Produkts)
Verlagere den clientseitigen OpenAI-Schlüssel auf den Server, rotiere den offengelegten Schlüssel und füge eine Prüfung hinzu, die Schlüssel im Browser-Bundle blockiert.
AtRisk Integrationen und API
Native Integrationen und Exportformate
Export: Markdown, PDF, SARIF
API-Zugang und separate Abrechnung
AtRisk hat laut offizieller Dokumentation keine öffentliche API. MCP verfügbar; keine öffentliche API dokumentiert.
Datenschutz, Datennutzung und kommerzielle Rechte
Zusammengefasst aus den aktuellen Richtlinien des Anbieters; dies ist keine Rechtsberatung, und das Badge eines Anbieters ersetzt kein unabhängiges Audit.
Wie Ihre Eingaben und Ausgaben verarbeitet werden
Scannt öffentliche URLs und verbundene Repositories.
Nicht verifiziert: Datenspeicherung; Limits für den kostenlosen Scan; Dokumentation.
Wie wir diese Seite dokumentiert haben und pflegen
Jede Angabe zu AtRisk oben stammt aus den 3 hier aufgeführten offiziellen Seiten, zuletzt verglichen am Sep 29, 2026; wir haben AtRisk nicht selbst getestet, daher gibt es keine redaktionelle Bewertung. Wie wir Seiten prüfen und erneut prüfen.
Artikel aktualisiert Oct 10, 2026; Preise geprüft Sep 29, 2026. Ausgehende Links zu Anbietern sind einfache Links; wir erhalten keine Provisionen. So testen wir · Fehler melden