Notre avis : Choisissez ZeroThreat si vous avez besoin de tests d'intrusion automatisés des applications web et des API avec rapports de conformité, gratuitement ou à partir de $100 par cible et par mois.
Principale limite : Le forfait gratuit ne couvre qu'une cible et n'affiche qu'un aperçu des résultats, et Professional est tarifé par cible.
Par la rédaction d'AI Tool Atlas.
D'après la documentation officielle de l'éditeur ; nous n'avons pas testé ce produit en pratique. Ce que signifie « aperçu documenté »
ZeroThreat est-il fait pour vous ?
Choisissez ZeroThreat si vous avez besoin de tests d'intrusion automatisés des applications web et des API avec rapports de conformité, gratuitement ou à partir de $100 par cible et par mois. D'après la documentation de l'éditeur, absent d'un test pratique.
Idéal pour : Équipes de sécurité
Convient aussi pour
Développeurs qui testent des applications web et des API
Choisissez un autre outil si forfait gratuit limité à 1 cible et à un aperçu des résultats
Ou si
Professional tarifé par cible ($100 de base, $75 par cible supplémentaire)
La fenêtre de nouveau test du paiement à l'analyse est de 7 jours
Tarifs et limites d'utilisation de ZeroThreat
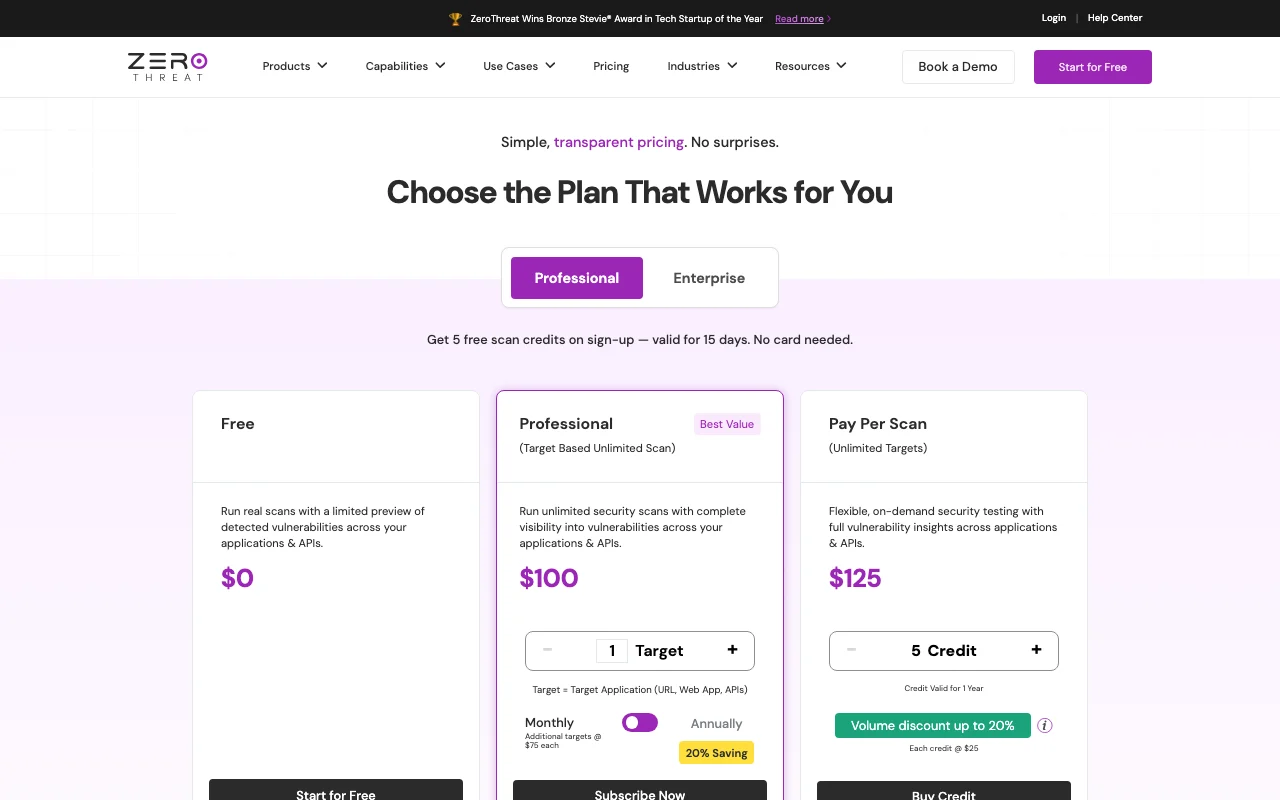
Prix vérifiés le Oct 4, 2026 sur la page de tarifs officielle américaine. Tarifs officiels ↗ Les prix et limites changent souvent.
La page de tarifs officielle de ZeroThreat telle que nous l'avons vue. zerothreat.ai, relevé Oct 2, 2026
Accès gratuit et conditions d'essai
Forfait gratuit
Non précisé
Offres payantes : ce qui change quand vous passez à l'offre supérieure
Plafonds d'usage, crédits et coûts supplémentaires
Remises de volume jusqu'à 20 % sur les crédits
Non précisé sur les pages officielles
Qu'est-ce que ZeroThreat et comment ça marche ?
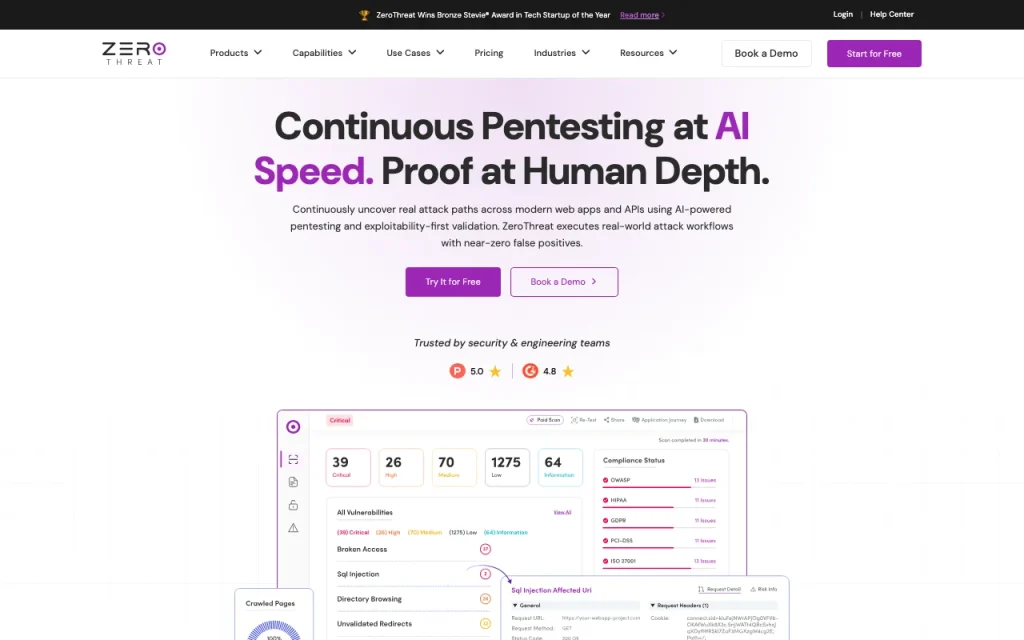
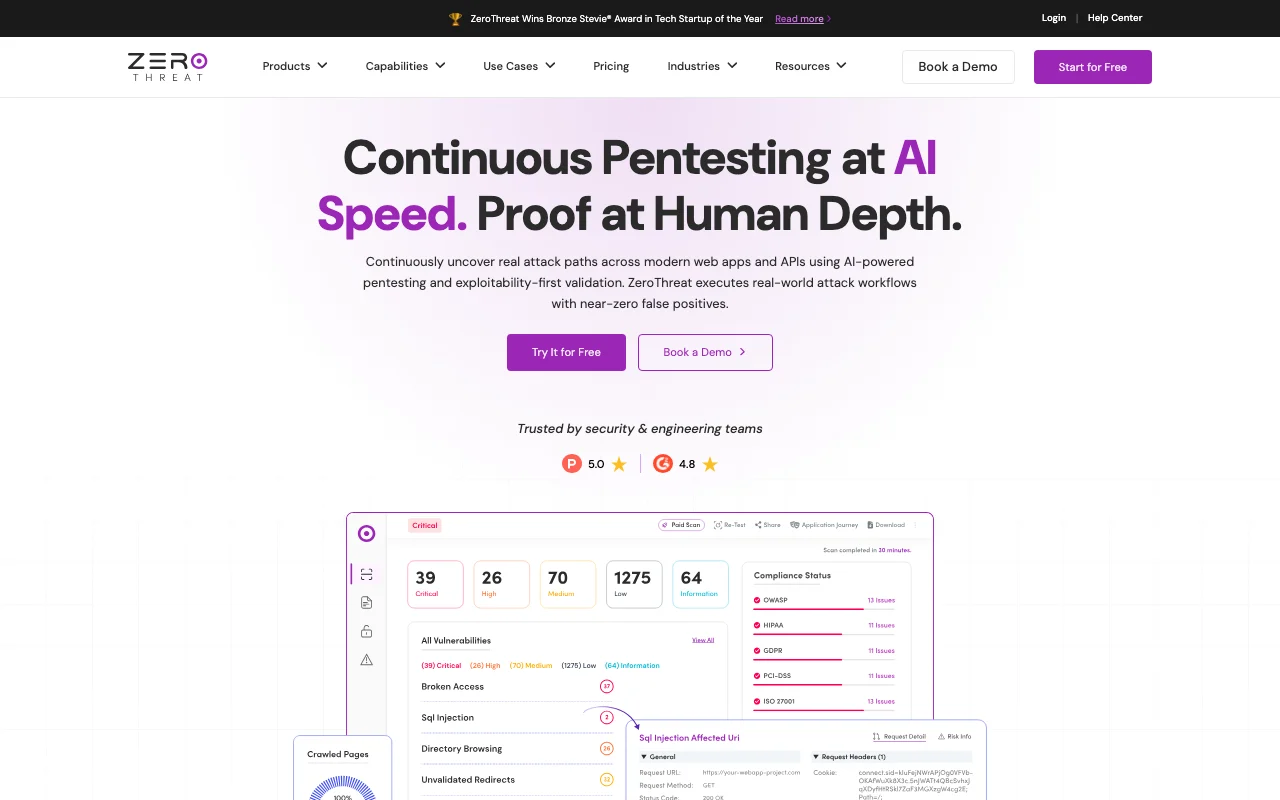
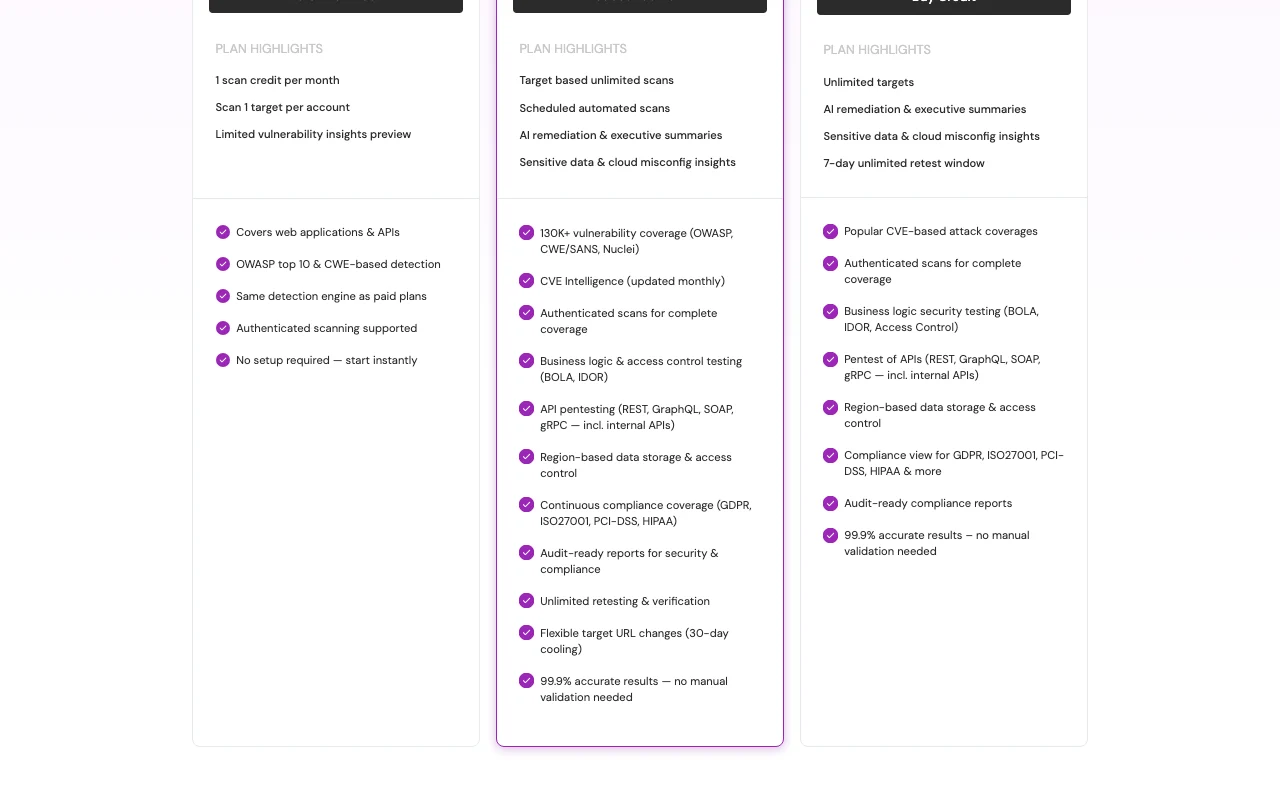
ZeroThreat est un outil de tests d'intrusion automatisés pour les applications web et les API. Il affirme détecter plus de 130 000 vulnérabilités, prend en charge les analyses authentifiées et les tests d'API (REST, GraphQL, SOAP, gRPC).
Il ajoute des conseils de correction par IA, des synthèses pour la direction et des rapports prêts pour l'audit pour RGPD, ISO27001, PCI-DSS et HIPAA.
Site officiel de ZeroThreat : comment le produit se présente. zerothreat.ai, relevé Oct 2, 2026
Ce que vous fournissez et ce que vous obtenez
Ce que vous donnez à ZeroThreat et ce que vous obtenez, d'après sa documentation
Ce que vous fournissez
Application web ou API cible
Informations d'authentification
Ce que vous obtenez
Constats de vulnérabilités
Conseils de correction et rapports de conformité
Où vous pouvez l'utiliser
Compte
Obligatoire
Cibles
Applications web, API
Protocoles
REST, GraphQL, SOAP, gRPC
Rapports
RGPD, ISO27001, PCI-DSS, HIPAA
Validité des crédits
1 an
Où ZeroThreat est le plus utile
Les scénarios sont élaborés par nos éditeurs à partir de la documentation ; le résultat réel dépend de votre saisie et de votre offre.
Tests d'intrusion d'applications web
Qui
Équipes de sécurité
Ce que vous fournissez
L'URL d'une application web
Résultat attendu
ZeroThreat renvoie une liste de constats pour l'application web, avec des conseils de correction.
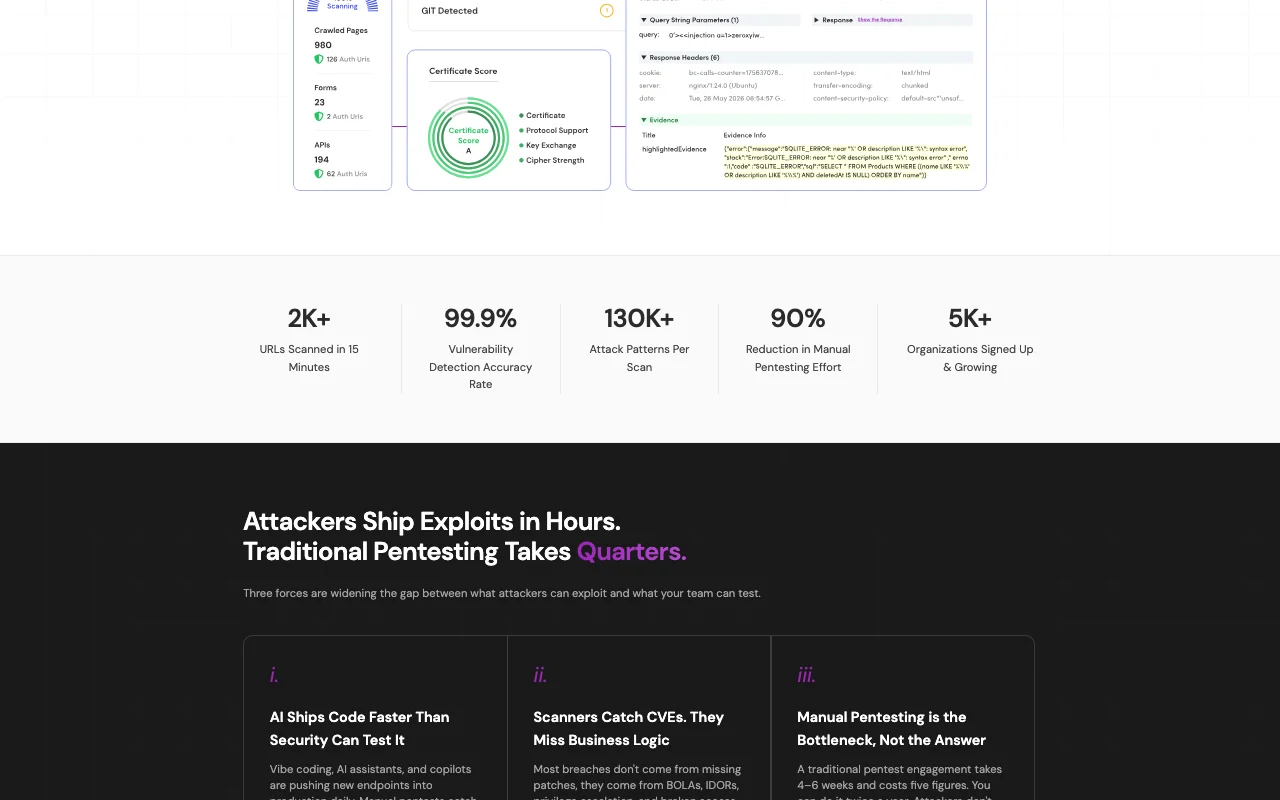
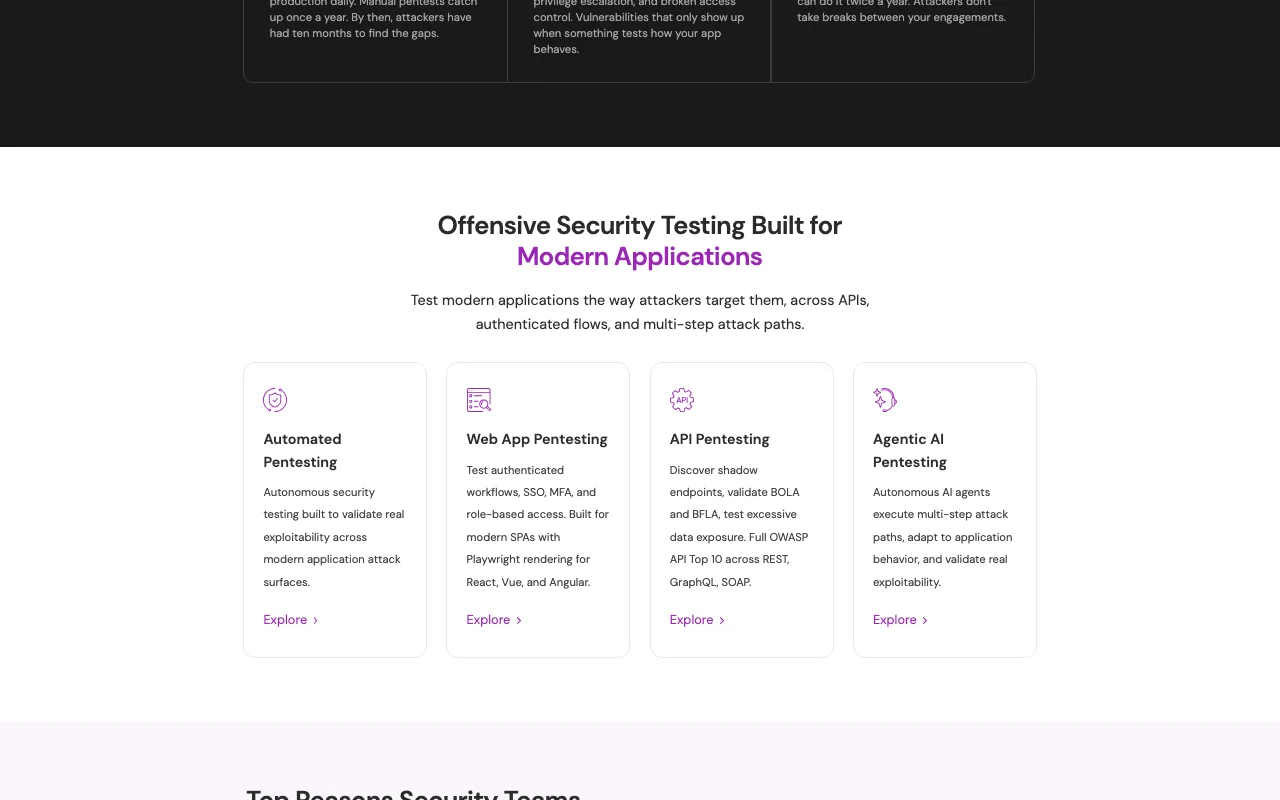
Présentation des fonctionnalités sur le site officiel. zerothreat.ai, relevé Oct 2, 2026
Couverture de plus de 130 000 vulnérabilités
Vérifie par rapport à une très grande base de vulnérabilités. Les équipes de sécurité obtiennent un contrôle large sans écrire de tests à la main, même si le chiffre est une affirmation du fournisseur.
Accès : Non préciséLimite : Le chiffre de plus de 130 000 est indiqué par le fournisseur et n'a pas été vérifié indépendamment.source (s'ouvre dans un nouvel onglet)
Analyse authentifiée
Teste derrière les écrans de connexion. Les équipes peuvent tester les pages situées derrière une connexion, ce dont beaucoup d'applications web réelles ont besoin.
Accès : Non préciséLimite : Les analyses authentifiées nécessitent de configurer les identifiants de connexion avant l'analyse.source (s'ouvre dans un nouvel onglet)
Tests d'intrusion d'API
Teste REST, GraphQL, SOAP et gRPC. Les développeurs peuvent tester des interfaces REST, GraphQL, SOAP et gRPC avec le même outil.
Explique comment corriger et résume pour les dirigeants. Les équipes sans spécialiste de la sécurité obtiennent des conseils de correction et une synthèse lisible par les managers.
Accès : Non préciséLimite : Les conseils sont générés par l'IA ; une personne doit donc les vérifier avant d'agir.source (s'ouvre dans un nouvel onglet)
Avantages, inconvénients et points bloquants
Où ZeroThreat est performant
Forfait gratuit avec 1 crédit d'analyse par mois Le forfait gratuit inclut un crédit d'analyse par mois ; vous pouvez donc lancer une première analyse sur une cible sans frais.documentésource (s'ouvre dans un nouvel onglet)
Option de paiement à l'analyse avec crédits valables 1 an Les crédits de paiement à l'analyse restent valables un an ; les testeurs occasionnels n'ont donc pas besoin d'un abonnement mensuel.documentésource (s'ouvre dans un nouvel onglet)
Remises de volume jusqu'à 20 % sur les crédits Les remises de volume sur les crédits atteignent 20 % ; les équipes qui achètent beaucoup d'analyses paient moins par analyse.documentésource (s'ouvre dans un nouvel onglet)
Nouveaux tests illimités sur Professional Le forfait Professional inclut des nouveaux tests illimités ; vous pouvez donc vérifier qu'une correction a fonctionné sans payer une autre analyse.documentésource (s'ouvre dans un nouvel onglet)
Limites à vérifier avant de payer
Forfait gratuit limité à 1 cible et à un aperçu des résultats Le forfait gratuit couvre une cible et n'affiche qu'un aperçu des résultats ; vous ne pouvez donc pas lire les constats complets sans payer.documentésource (s'ouvre dans un nouvel onglet)
Professional tarifé par cible ($100 de base, $75 par cible supplémentaire) Professional coûte $100 par mois pour la première cible et $75 pour chaque cible supplémentaire ; le prix augmente donc avec chaque application ou API ajoutée.documentésource (s'ouvre dans un nouvel onglet)
La fenêtre de nouveau test du paiement à l'analyse est de 7 jours Les nouveaux tests en paiement à l'analyse ne sont autorisés que pendant 7 jours ; des corrections lentes peuvent donc nécessiter une nouvelle analyse payante pour être vérifiées.documentésource (s'ouvre dans un nouvel onglet)
Compte requis Un compte est requis ; vous ne pouvez donc pas lancer d'analyse sans vous inscrire d'abord.documentésource (s'ouvre dans un nouvel onglet)
Comment utiliser ZeroThreat pour tests d'intrusion automatisés des applications web et des API
Configurer ZeroThreat
Créez un compte ZeroThreat.
Ajoutez une cible.
Fournissez les identifiants pour les analyses authentifiées.
Exemple : tests d'intrusion automatisés des applications web et des API
Lancez une analyse.
Examinez les constats.
Appliquez les corrections et refaites un test.
Vérifier et exporter le résultat
Confirmez les constats manuellement.
Exportez le rapport.
Confidentialité, usage des données et droits commerciaux
Résumé des politiques actuelles de l'éditeur ; ce n'est pas un avis juridique et le badge d'un éditeur n'est pas un audit indépendant.
Comment vos entrées et sorties sont traitées
Cibles d'analyse et constats
Non précisé
Non précisé
Usage commercial et restrictions des offres
Non précisé
Non précisé
Meilleures alternatives à ZeroThreat selon les besoins
« Mieux adapté » repose sur les fonctionnalités et les tarifs documentés, pas sur un test comparatif direct.
Non vérifié : Plateformes; Confidentialité (404); Disponibilité aux États-Unis; Les pages officielles n'ont pas pu être lues en texte (rendu côté client ou récupération vide) ; les faits proviennent de la recherche initiale vérifiée.
Comment nous avons documenté et maintenons cette page
Chaque information sur ZeroThreat ci-dessus provient des 2 pages officiels listés ici, comparés pour la dernière fois le Oct 4, 2026 ; nous n'avons pas testé ZeroThreat nous-mêmes, il n'a donc pas de note éditoriale. Comment nous vérifions et revérifions les pages.
Article mis à jour Oct 2, 2026; prix vérifiés Oct 4, 2026. Les liens sortants vers les éditeurs sont de simples liens ; nous ne touchons aucune commission. Comment nous évaluons · Signaler une erreur
 (ouvrir en taille réelle dans un nouvel onglet)
 (ouvrir en taille réelle dans un nouvel onglet)
 (ouvrir en taille réelle dans un nouvel onglet)
 (ouvrir en taille réelle dans un nouvel onglet)
 (ouvrir en taille réelle dans un nouvel onglet)
 (ouvrir en taille réelle dans un nouvel onglet)