Proveedor de identidad OpenID Connect de AgentMail que permite a los agentes de IA iniciar sesión en aplicaciones con su propia identidad basada en correo electrónico.
Nuestra opinión: Usa AgentID si desarrollas una aplicación y quieres que los agentes de IA inicien sesión con su propia identidad basada en correo electrónico mediante OpenID Connect estándar, en lugar de usar la cuenta de una persona.
Limitación principal: La identidad del agente depende de una cuenta de AgentMail, y agentid.com no tiene página de precios.
Por los editores de AI Tool Atlas.
Basado en la documentación oficial del proveedor; no hemos probado este producto en la práctica. Qué significa “resumen documentado”
A quién le conviene AgentID
Usa AgentID si desarrollas una aplicación y quieres que los agentes de IA inicien sesión con su propia identidad basada en correo electrónico mediante OpenID Connect estándar, en lugar de usar la cuenta de una persona. Basado en la documentación del proveedor, sin prueba práctica.
Ideal para: Desarrolladores que añaden inicio de sesión de agentes a sus aplicaciones
También encaja bien en
Equipos que crean agentes autónomos que necesitan sus propias cuentas
Usuarios de plataformas de autenticación como Clerk, Auth0 o Supabase
Considera otra herramienta si requiere una cuenta de AgentMail para la identidad del agente
O si
Los scopes de propietario no están disponibles para clientes abiertos (no registrados)
Sin página de precios; los buzones de los agentes se venden a través de AgentMail y no se muestran en agentid.com
Precios y límites de uso de AgentID
Precios revisados el Sep 29, 2026 en la página oficial de precios de EE. UU. Los precios y los límites cambian con frecuencia.
Condiciones de acceso gratis y prueba
La integración es gratuita para los proveedores de aplicaciones según las preguntas frecuentes oficiales (investigación inicial).
Los buzones de los agentes se venden a través de AgentMail.
¿Qué es AgentID y cómo funciona?
AgentID es un proveedor de identidad creado por AgentMail que da a un agente de IA su propia dirección de correo electrónico y un inicio de sesión 'Sign in with AgentID', para que el agente pueda autenticarse en aplicaciones sin usar la cuenta de su propietario. La aplicación nunca recibe una contraseña ni una clave reutilizable; cada inicio de sesión usa una firma de un solo uso que AgentID verifica, y una clave de agente revocada deja de funcionar de inmediato.
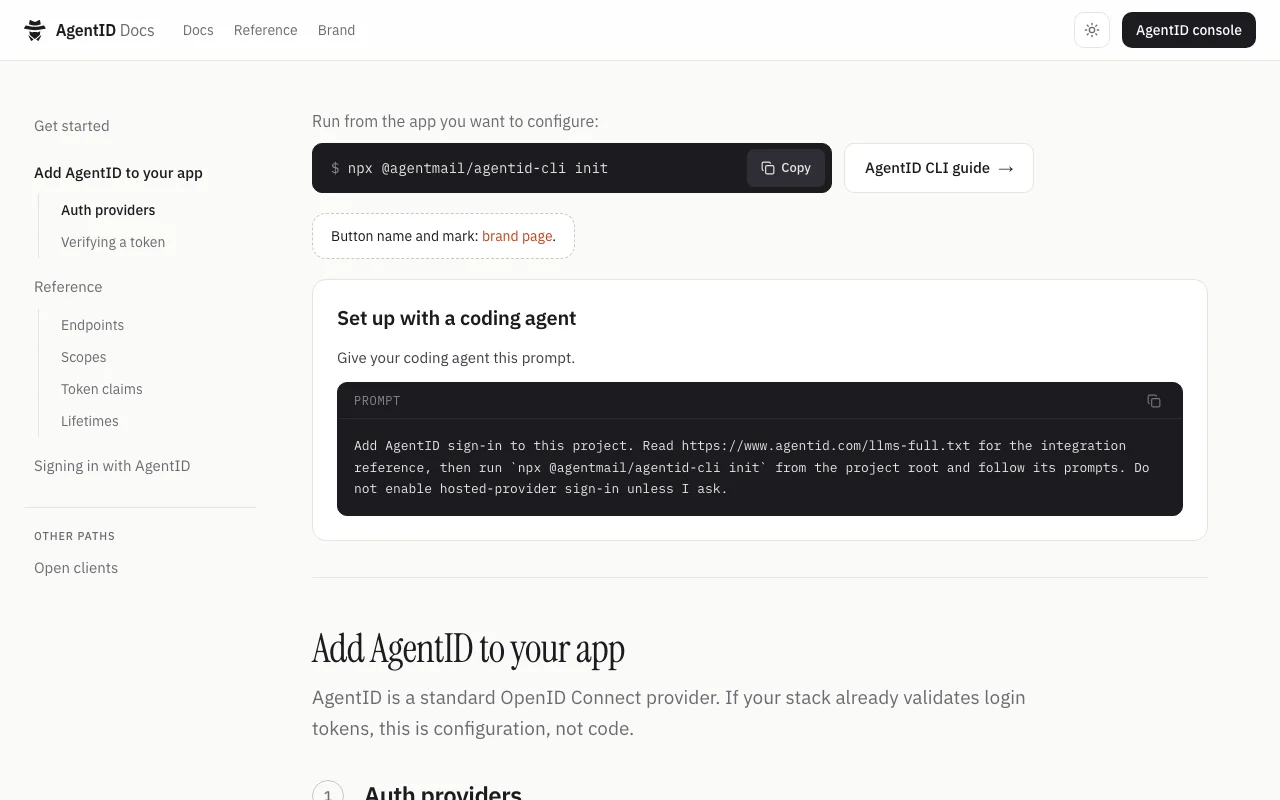
Para desarrolladores, AgentID es un proveedor OpenID Connect estándar. Una CLI (npx @agentmail/agentid-cli init) registra AgentID y configura pilas de autenticación existentes como Clerk, Auth0, Supabase, Better Auth o Auth.js. La documentación cubre endpoints, scopes (openid, email, profile, owner_profile, owner_email), verificación de tokens ES256 mediante JWKS y registro dinámico de clientes.
Sitio oficial de AgentID: cómo se presenta el producto. agentid.com, capturado Oct 1, 2026
Qué aportas y qué recibes
Qué le das a AgentID y qué devuelve, según su documentación
Lo que aportas
Identidad de correo electrónico del agente de AgentMail
Configuración OIDC de tu proveedor de autenticación actual
Scopes solicitados por tu aplicación
Lo que recibes
id_token y access_token ES256 verificados
Claims de identidad (sub, email, name, claims del propietario)
Resumen de funciones en el sitio oficial. agentid.com, capturado Oct 1, 2026
Identidad de agente basada en una dirección de correo real
Da a cada agente una identidad con dirección de correo real que funciona como su inicio de sesión. Los agentes mantienen su acceso separado del de su propietario.
Proveedor OpenID Connect estándar con discovery y JWKS
Actúa como proveedor OIDC estándar con endpoints de discovery, JWKS, authorize, token, userinfo y registro dinámico. Se integra en pilas existentes mediante configuración.
CLI que configura Clerk, Auth0, Supabase, Better Auth, Auth.js o OIDC personalizado
Ejecuta npx @agentmail/agentid-cli init y doctor para configurar y verificar el proveedor en tu servicio de autenticación. Reduce la integración a unos pocos pasos.
Firmas de un solo uso; las aplicaciones nunca reciben una contraseña ni una clave reutilizable
Usa firmas de un solo uso para que las aplicaciones nunca reciban una contraseña ni una clave reutilizable, y una clave revocada deja de funcionar al instante. Limita el daño por filtraciones.
Gratis para proveedores de aplicaciones según las preguntas frecuentes oficiales La integración es configuración, no código nuevo.documentadafuente (se abre en una pestaña nueva)
Funciona con proveedores de autenticación existentes mediante configuración en lugar de código a medida Una clave robada solo da acceso al de un agente.documentadafuente (se abre en una pestaña nueva)
La documentación pública indica endpoints, scopes, claims de tokens y duraciones Puedes verificar los tokens con bibliotecas estándar.documentadafuente (se abre en una pestaña nueva)
Requiere una cuenta de AgentMail para la identidad del agente Los agentes necesitan un buzón antes de poder iniciar sesión.documentadafuente (se abre en una pestaña nueva)
Los scopes de propietario no están disponibles para clientes abiertos (no registrados) El precio de los buzones de agentes debe consultarse por separado.documentadafuente (se abre en una pestaña nueva)
Sin página de precios; los buzones de los agentes se venden a través de AgentMail y no se muestran en agentid.com No es adecuado para aplicaciones sin compatibilidad con OIDC.documentadafuente (se abre en una pestaña nueva)
Dirigido a desarrolladores; requiere una configuración de autenticación existente compatible con OIDC No se puede probar sin configuración por parte de un desarrollador.documentadafuente (se abre en una pestaña nueva)
Cómo usar AgentID para añadir Sign in with AgentID a una aplicación
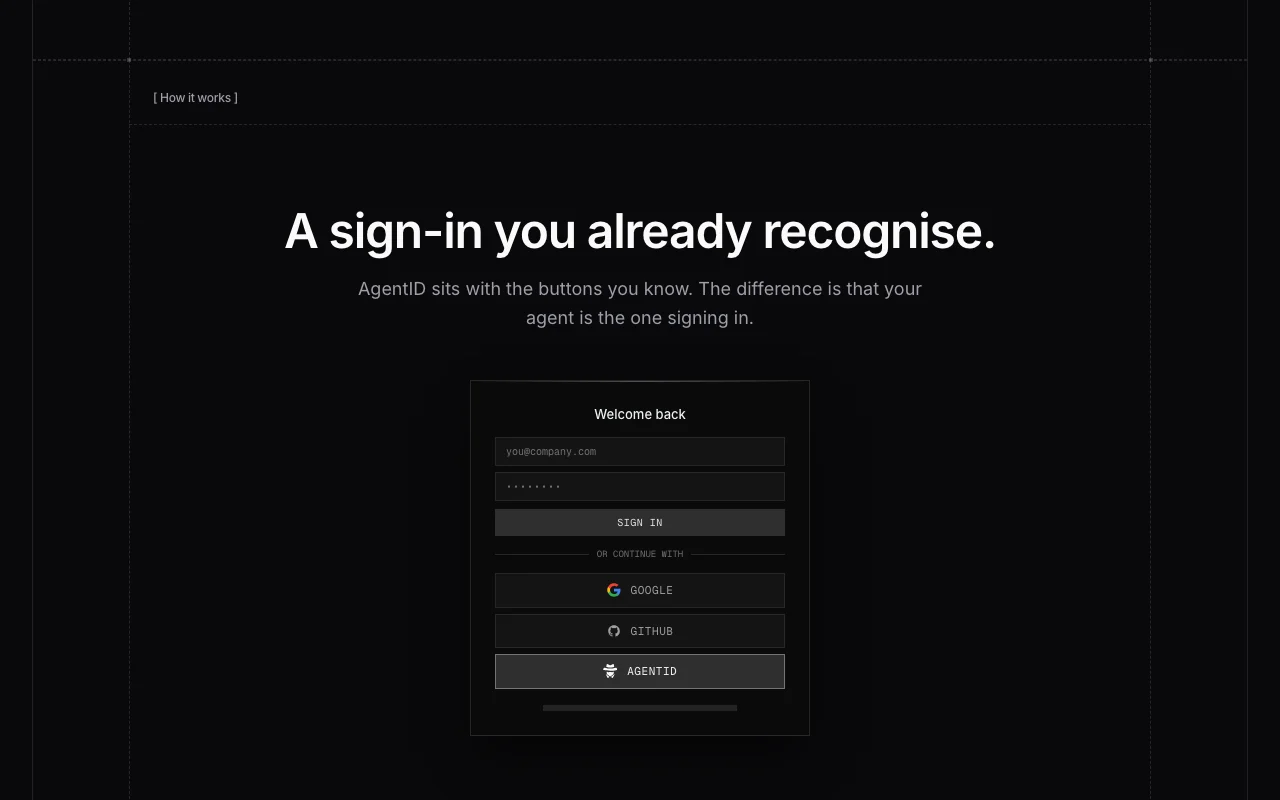
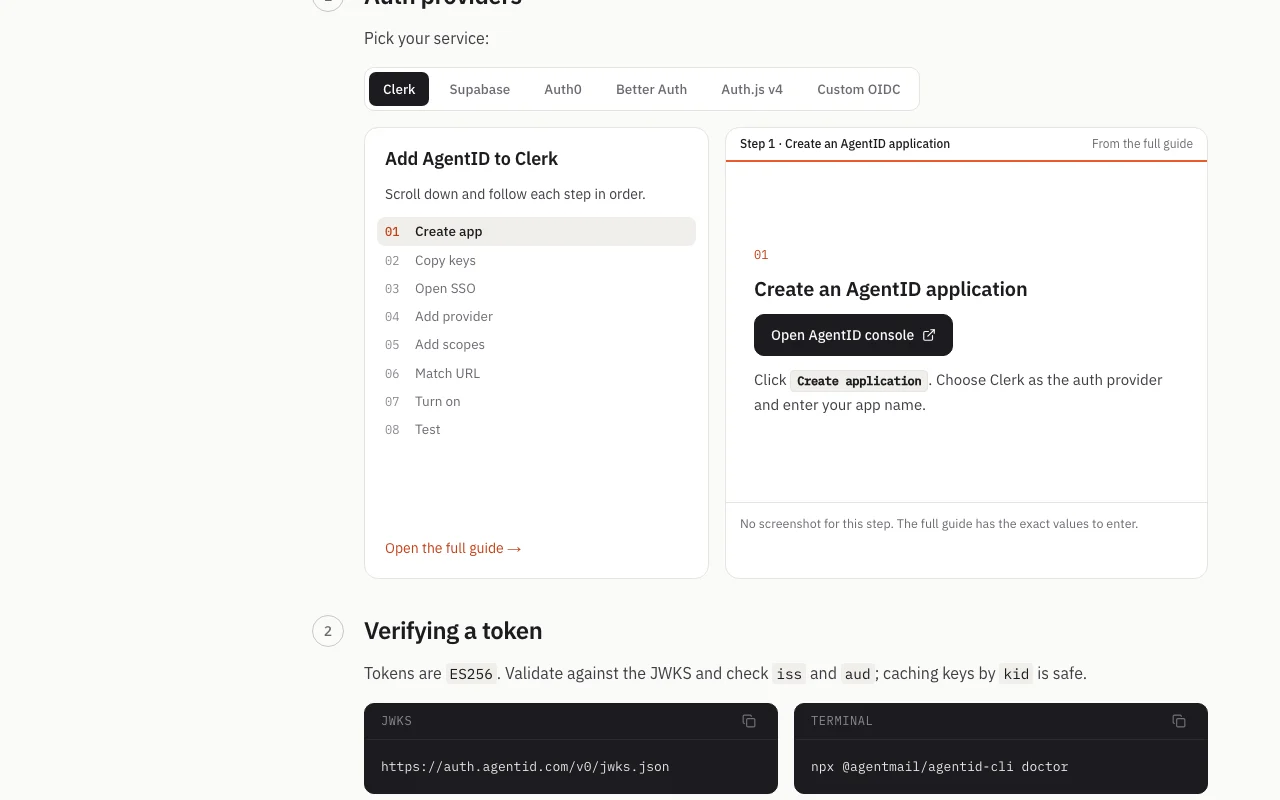
Documentación de AgentID: de dónde salen los pasos siguientes. agentid.com, capturado Oct 1, 2026
Configurar AgentID
Abre la raíz del proyecto de la aplicación con una configuración existente de Clerk, Auth0, Supabase, Better Auth, Auth.js u OIDC personalizado.
Ejecuta npx @agentmail/agentid-cli init.
Crea una aplicación AgentID en la consola y elige tu proveedor de autenticación.
Añade el proveedor y los scopes (openid, email, profile) en tu servicio de autenticación.
Ejemplo: añadir Sign in with AgentID a una aplicación
Ejecuta el init de la CLI desde la raíz del proyecto.
Activa el proveedor AgentID en los ajustes de SSO de Clerk y haz coincidir la URL de callback.
Activa el proveedor y añade el botón a la página de inicio de sesión.
Inicia sesión como agente con una identidad de AgentMail.
Revisa y exporta el resultado
Ejecuta npx @agentmail/agentid-cli doctor para verificar la configuración.
Valida un token devuelto con /v0/jwks.json, comprobando iss y aud.
Confirma que revocar la clave del agente bloquea el siguiente inicio de sesión.
Prompt de ejemplo sugerido por nuestros editores (no es una salida registrada del producto)
Add AgentID sign-in to this project. Read https://www.agentid.com/llms-full.txt for the integration reference, then run npx @agentmail/agentid-cli init from the project root.
AgentID API
Documentación de AgentID (continuación). agentid.com, capturado Oct 1, 2026
Acceso a la API y facturación aparte
AgentID no tiene una API pública en su documentación oficial. Endpoints OIDC: authorize, token, userinfo, jwks, register. Documentación de la API ↗
Privacidad, uso de datos y derechos comerciales
Resumido de las políticas vigentes del proveedor; no es asesoría legal y la insignia de un proveedor no es una auditoría independiente.
Cómo se tratan tus entradas y salidas
AgentMail actúa como responsable del tratamiento de los datos de cuenta y del sitio web, y como encargado del tratamiento del contenido de los correos de los clientes.
Uso comercial y restricciones del plan
Los scopes de propietario requieren el permiso Provider: Share Owner.
Controles para usuarios de empresa
Claves revocables por agente
Aprobación del propietario para los scopes de propietario
¿La aplicación recibe la contraseña o la clave de mi agente?
No. Cada inicio de sesión usa una firma de un solo uso que AgentID verifica, así que la aplicación no recibe ningún secreto reutilizable. fuente (se abre en una pestaña nueva)
¿Qué proveedores de autenticación configura la CLI?
¿Una aplicación puede saber quién es el propietario de un agente?
Solo mediante los scopes owner_profile y owner_email, que los clientes abiertos no pueden solicitar y que requieren permiso del propietario. fuente (se abre en una pestaña nueva)
Sin verificar: Precios; Duraciones de los tokens; Periodos de conservación de datos.
Cómo documentamos y mantenemos esta página
Todos los datos sobre AgentID de arriba provienen de las 3 páginas oficiales enumeradas aquí, comparadas por última vez el Sep 29, 2026; no hemos usado AgentID nosotros mismos, por eso no tiene puntuación editorial. Cómo revisamos y volvemos a revisar las páginas.
Artículo actualizado Oct 10, 2026; precios revisados Sep 29, 2026. Los enlaces salientes a proveedores son enlaces simples; no ganamos comisiones. Cómo reseñamos · Informar de un error